Kohdistavatko hakkerit oikeasti pienyrityksiin?
Pienyritykset houkuttelevat hakkerit, koska ne käsittelevät arvokasta tietoa ja rahaliikennettä, mutta niillä voi olla vähemmän resursseja järjestelmien suojaamiseen. Kyberrikolliset voivat hyödyntää näitä mahdollisuuksia rahan varastamiseen, tilien kaappaamiseen tai pääsyn saamiseen suurempiin organisaatioihin.
Kaikki hyökkäykset eivät kohdistu yksittäiseen yritykseen. Monet kyberhyökkäykset ovat automatisoituja tai laajasti levitettyjä: hyökkääjät käyttävät työkaluja paljastettujen järjestelmien ja yleisten puutteiden löytämiseen. Toiset hyökkäykset on suunnattu tietoisesti tiettyihin yrityksiin, työntekijöihin, toimittajasuhteisiin tai maksuprosesseihin.
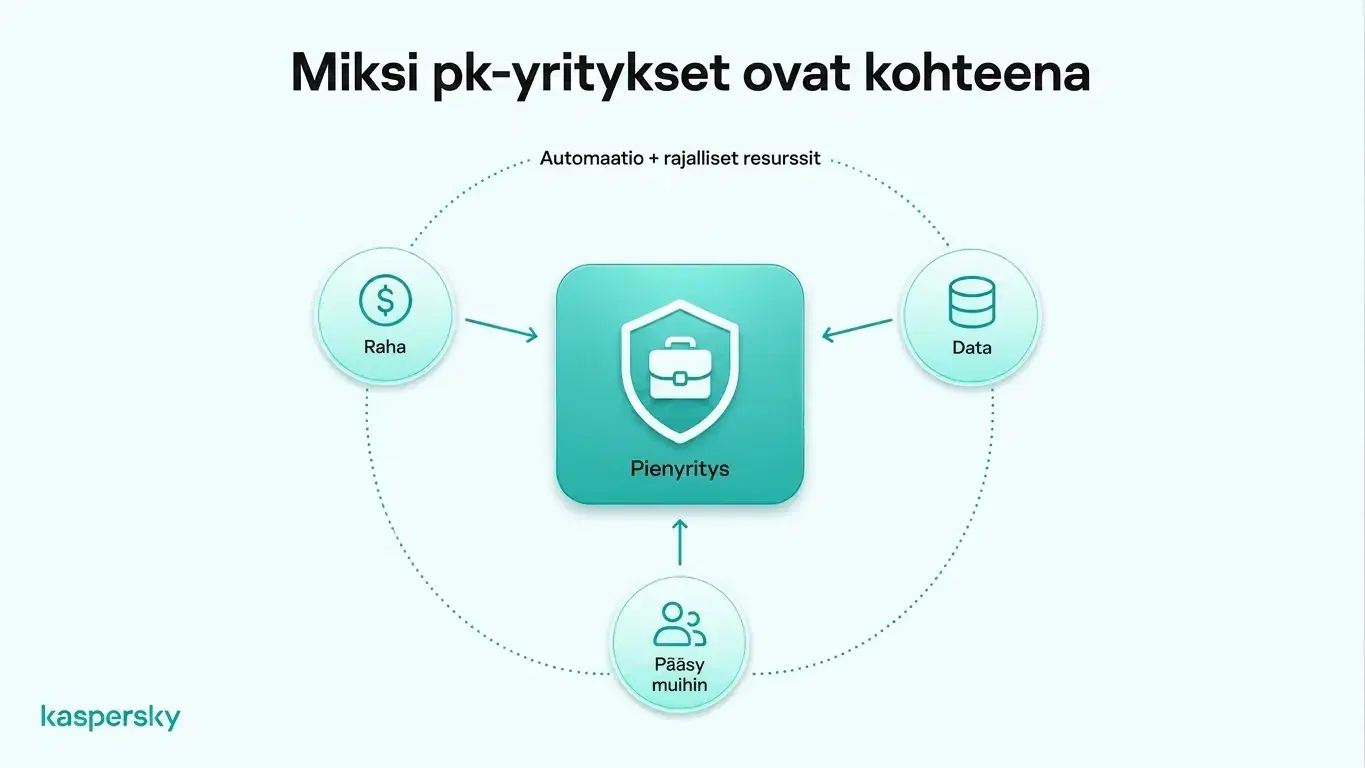
Raha on yksi selvä motiivi. Hyökkääjät voivat yrittää varastaa yritystileiltä tai toimeenpanna muita taloushuijauksia. Kiristysvaatimukset ovat toinen tapa, jolla hakkerit voivat yrittää saada rahaa suoraan.
Pienyrityksillä voi olla arvokasta tietoa, kuten asiakastietoja, työntekijöiden rekistereitä, kirjautumistietoja ja kaupallisesti arkaluontoista aineistoa. Niiden suhteet suurempiin organisaatioihin voivat myös tehdä niistä houkuttelevia kohteita, koska hyökkääjät voivat joskus käyttää kompromettoituja alihankkijoita tai kumppaneita porttina muihin yrityksiin.
Toinen tekijä ovat resurssit. Pienemmillä yrityksillä voi olla rajallinen IT‑tuki ja usein vähemmän vakiintuneita kyberturvallisuus‑prosesseja. Tämä ei tarkoita, että pienyritykset olisivat automaattisesti turvattomia, mutta se voi tehdä yleisten heikkouksien tunnistamisesta ja korjaamisesta hitaampaa.
Tärkeimmät tiedot:
- Pienyritykset voidaan kohdistaa suoraan, mutta monet hyökkäykset ovat automatisoituja tai opportunistisia sen sijaan, että ne olisivat henkilökohtaisesti yhtä yritystä vastaan.
- Kyberrikollisia motivoi maksupetos, kiristys, pääsy yritystileihin tai arvokas yritys‑ ja asiakastieto.
- Yrityssähköposti, työntekijöiden tunnistetiedot, asiakastiedot ja toimittajasuhteet voivat kaikki tehdä pienestä yrityksestä hyödyllisen kohteen.
- Yhteydet suurempiin organisaatioihin voivat luoda toimitusketjuriskin, jolloin pienemmät yritykset toimivat hyökkääjille porttina muihin kohteisiin.
- Rajalliset IT‑resurssit ja vähemmän omistautuneita suojausprosesseja voivat lisätä altistusta, jos yleisiä heikkouksia ei korjata.
- Perussuojaukset kuten MFA, yksilölliset salasanat, suojauspäivitykset, päätelaitetietoturva, työntekijöiden tietoisuus ja testatut varmuuskopiot voivat vähentää monia yleisimpiä riskejä.
Miten hakkerit hyökkäävät pienyrityksiin?
Hakkerit käyttävät pienyrityksiin kohdistuvissa hyökkäyksissä usein tietojenkalastelua, sosiaalista manipulointia, varastettuja tunnuksia, haittaohjelmia, kiristyshaittaohjelmia ja korjaamattomia ohjelmistoja. Nämä menetelmät voivat antaa hyökkääjille pääsyn yritystileihin, arkaluontoiseen tietoon tai kriittisiin järjestelmiin ilman kehittyneitä taitoja.
Tietojenkalastelu ja yrityssähköpostihuijaukset
Tietojenkalastelukirjeet, väärennetyt kirjautumissivut, henkilön imitoiminen ja muut sosiaalisen manipuloinnin muodot ovat yleisiä tapoja varastaa tunnuksia tai saada ihmiset tekemään maksut virheellisiin tileihin.
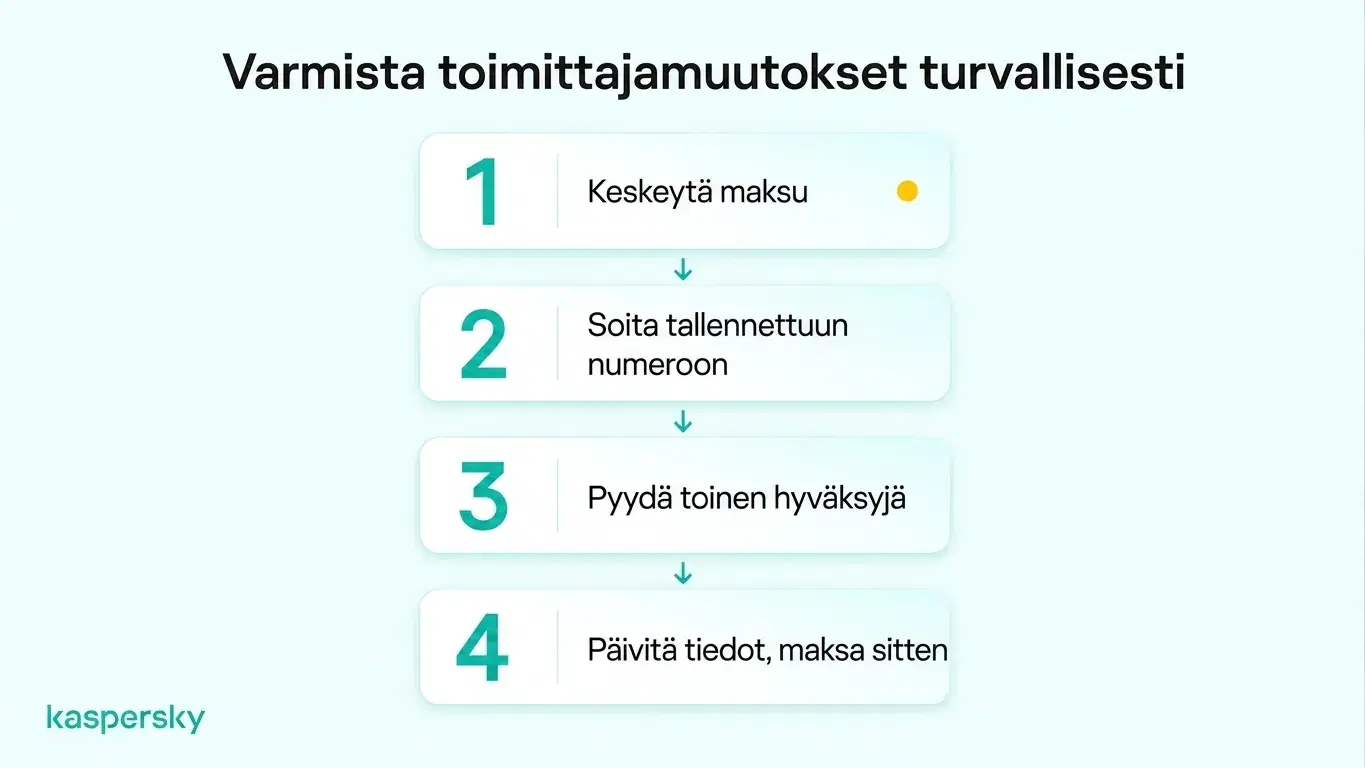
Tyypillinen esimerkki on väärennetty toimittajalasku. Hyökkääjä voi esiintyä tunnettuna toimittajana ja lähettää aidolta vaikuttavan laskun, mutta muuttaa tilitiedot. Jos muutos jätetään tarkistamatta itsenäisesti, yritys saattaa siirtää rahat suoraan hyökkääjälle.
Haittaohjelmat ja kiristyshaittaohjelmat
Haittaohjelma voi varastaa tietoja, seurata toimintaa tai antaa hyökkääjille luvattoman pääsyn päätelaitteisiin. Kiristyshaittaohjelma voi salata yrityksen tiedostoja ja häiritä toimintaa. Joissakin kiristyshaittaohjelma‑hyökkäyksissä myös varastetaan arkaluontoista tietoa ja uhataan julkaista se, ellei lunnaita makseta.
Kompromettoituneet tunnukset
Heikot tai kompromettoituneet salasanat voivat antaa hyökkääjille pääsyn yrityssähköpostiin sekä muihin tileihin. Sisään päästyään he voivat lukea viestejä, esiintyä työntekijöinä tai käyttää luotettuja tilejä asiakkaiden ja toimittajien kohdistamiseen.
Ohjelmistohaavoittuvuudet
Korjaamattomat sovellukset ja epävarmat etäyhteystyökalut voivat luoda sisäänpääsyn yritysjärjestelmiin. Ohjelmiston tukeminen ja ajantasaiset päivitykset auttavat sulkemaan tunnetut heikkoudet ennen kuin hyökkääjät voivat hyödyntää niitä.
Mitä tapahtuu, kun pienyritykseen murtaudutaan?
Onnistunut kyberhyökkäys voi maksaa pienyritykselle rahaa, keskeyttää päivittäiset toiminnot, paljastaa arkaluontoista tietoa ja heikentää asiakkaiden luottamusta. Vaikutukset voivat olla erityisen vakavia yrityksille, joilla on rajalliset taloudelliset puskurit tai palautumisen resurssit.
Taloudelliset tappiot ovat usein ensimmäinen huolenaihe. Kustannuksia voi syntyä maksupetoksista, korjaustöistä, menetetystä liiketoiminnasta, järjestelmäkorvauksista tai kiristysvaatimuksista. Monille pienyrityksille nämä kulut voivat olla vaikeita kattaa.
Toiminnallinen katkos voi olla erityisen hankala pienyritykselle. Jos olennaiset tilit, tiedostot, maksujärjestelmät tai pilvipalvelut eivät ole käytettävissä, päivittäinen toiminta voi pysähtyä. Ilman omistautettua IT‑tukea pääsyn palauttaminen ja normaalitoiminnan palauttaminen voi viedä lisäaikaa.
Kyberhyökkäykset voivat myös johtaa tietomurtoihin, jotka paljastavat asiakas-, työntekijä‑ tai luottamuksellisia yritystietoja. Riippuen mukana olevasta tiedosta ja sovellettavista laeista, yrityksen on ehkä tutkittava tapaus, ilmoitettava asianomaisille ja raportoitava tietomurrosta viranomaisille.
Asiakkaat ja liikekumppanit voivat menettää luottamuksensa, jos arkaluontoista tietoa paljastuu tai palvelut häiriintyvät. Tämä voi olla erityisen haitallista pienyrityksille, jotka ovat riippuvaisia kanta‑asiakkaista ja pitkäaikaisista suhteista.
Miten pienyritykset voivat suojautua hakkerointia vastaan?
Pienyritykset voivat vähentää kyberhyökkäysriskejä suojaamalla tilejä vahvoilla salasanoilla ja MFA, pitämällä laitteet ajan tasalla, käyttämällä päätelaitetietoturvaa (päätelaitetietoturva (engl. endpoint security) ensimmäisellä maininnalla) ja kouluttamalla työntekijöitä tunnistamaan sosiaalinen manipulointi. Säännölliset varmuuskopiot ja selkeät ilmoitusmenettelyt tarjoavat lisäsuojaa.
Suojaa yritystilit. Käytä vahvoja ja yksilöllisiä salasanoja yritystileille ja tallenna ne luotettavaan salasananhallintaan sen sijaan, että uudelleenkäyttäisit samoja tunnuksia.
Monivaiheinen tunnistautuminen (MFA) tulisi myös ottaa käyttöön tärkeissä tileissä, kuten sähköpostissa, pilvialustoissa, rahoituspalveluissa ja ylläpitäjätileissä. Työntekijöillä tulisi olla pääsy vain niihin järjestelmiin ja tietoihin, joita heidän työnsä edellyttää.
Suojaa laitteet ja ohjelmistot. Yrityksen kannettavat, puhelimet ja muut laitteet tulisi päivittää suojauspäivityksillä viipymättä. Luotettava päätelaitetietoturva voi myös auttaa havaitsemaan ja estämään haittaohjelmia, kiristyshaittaohjelmia, haitallisia verkkosivuja ja muita uhkia. Vanha tai tuettu ohjelmisto pitäisi korvata, jos se tarjoaa pääsyn tärkeisiin järjestelmiin.
Itsenäisesti testattu ja palkittu alan johtavien laboratorioiden toimesta.



Työntekijöiden tulisi osata tunnistaa tietojenkalastelu ja epätavalliset maksupyyntöilmoitukset. Yritysten kannattaa myös luoda yksinkertaiset varmistusmenettelyt, jotta henkilöstön ei tarvitse luottaa pelkästään sähköpostin tai viestin aitouteen.
Valmistaudu mahdollisiin turvallisuus‑tapauksiin. Säilytä turvallisia varmuuskopioita tärkeistä liiketoimintatiedoista ja testaa niitä säännöllisesti, jotta voidaan varmistaa tiedon palautettavuus. Työntekijöiden tulisi myös tietää, keneen ottaa yhteyttä, jos he saavat epäilyttävän viestin, menettävät laitteen tai epäilevät tilin joutuneen vaarantuneeksi.
Aiheeseen liittyvät artikkelit:
- Mitä ovat huijaussivustot ja miten välttää huijaussivustoja?
- Mitä haittaohjelma tarvitsee menestyäkseen
- Kuinka välttää tietovarkauksia
- Miksi pienyritysten kyberturvallisuus on kriittinen suojallesi?
Suositellut tuotteet:
- Kaspersky Premium
- Lataa ilmainen 30 päivän kokeilu premium‑suunnitelmastamme
- Kaspersky Mobile Security
FAQs
Voivatko hakkerit hyökätä pienyritykseen, jolla ei ole verkkosivua?
Kyllä. Verkkosivu on vain yksi mahdollinen sisäänkäynti. Hyökkääjät voivat kohdistaa yrityssähköpostiin, pilvitileihin, työntekijöiden laitteisiin, etäyhteyspalveluihin, salasanoihin ja toimittajiin, vaikka yrityksellä ei olisi julkista verkkosivua.
Mistä pienyritys tietää, onko hakkeri saanut pääsyn sen järjestelmiin?
Varoitusmerkkejä voivat olla tuntemattomat kirjautumisilmoitukset, odottamattomat salasanamuutokset, uudet edelleenlähetyssäännöt sähköpostissa, epätavalliset maksut, tuntematon ohjelmisto tai laitteiden poikkeava käytös. Turvaohjelmat ja tilitoimintalokit voivat myös auttaa tunnistamaan epäilyttävää pääsyä.
Kuka vastaa pilviturvallisuudesta?
Pilviturvallisuus on yleensä jaettu vastuu: palveluntarjoaja suojaa tyypillisesti pilvi‑infrastruktuurin, kun taas asiakas on vastuussa esimerkiksi tiliturvallisuudesta, käyttöoikeuksista, asetuksista ja tallennettavasta datasta. Tarkka vastuunjako riippuu käytetystä pilvipalvelusta.
Mitkä toimialat ovat yleisimmin kyberhyökkäysten kohteena?
Verizonin 2026 Data Breach Investigations Reportin mukaan valmistus, ammatilliset palvelut, julkishallinto, terveydenhuolto ja rahoitus raportoivat joitakin eniten vahvistettuja tietomurtoja. Kuitenkin yritykset kaikilla aloilla ja eri kokoisina kohtaavat kyberhyökkäysriskejä.