Vuoden aikana Discord poisti toimintansa kohteena olleita yli 3 miljoonaa tiliä petosten, tietojenkalastelun ja muiden huijausten vuoksi. Monet huijarit aloittavat kertomalla olevansa "ystävä", joka pyytää sinua testaamaan uutta peliä, vieras väittää raportoineensa tilisi vahingossa tai tarjoamalla ilmaista Nitroa.
Huijarit luovat usein kiireen tuntua painostaakseen sinua klikkaamaan haitallisia linkkejä, jakamaan kirjautumistietoja, lataamaan epäilyttäviä tiedostoja tai lähettämään rahaa ennen kuin ehdit kyseenalaistaa aikomukset.
Mitä Discord-huijaukset ovat?
Discord-huijaukset ovat menetelmiä, joissa käytetään vääriä viestejä tai linkkejä saadakseen kirjautumistietosi tai rahaa. Sen sijaan, että hyökkääjät suorittaisivat suoraa hakkerointia Discordiin, he yleensä huijaavat sinut antamaan pääsyn, esimerkiksi viekkaalla väärennetyllä kirjautumissivulla.
Hyökkääjät esiintyvät usein Discordin henkilökuntana tai ystävänä ja käyttävät uhattua banniota tai ilmaista palkintoa kiirehdyttääkseen sinua — tämä on sosiaalista manipulointia (social engineering). Tyypillisessä Discordin tietojenkalastelu-huijauksessa he lähettävät linkin väärennetylle kirjautumissivulle, joka matkii Discordin ulkoasua.
Saat viestin yksityisviestillä (DM) tai julkisessa palvelimessa, tai botti voi näyttää moderaatio- tai varmennustyökalulta. Monet viestit lähetetään kaapatuista tileistä, koska olet todennäköisemmin luottavainen ystävälistaltasi tulevaan linkkiin.
Jotkut huijaukset kohdistuvat Discordin kautta muihin tileihin, kuten Steam- tai Microsoft-kirjautumiseen.
- Useimmat Discord-huijaukset perustuvat sosiaaliseen manipulointiin, jonka tarkoitus on saada sinut luovuttamaan kirjautumistiedot tai rahaa.
- Viestit ystäviltä voivat silti olla huijauksia, sillä hyökkääjät lähettävät usein viestejä kaapatuista tileistä.
- Discordin QR-koodinlukija on tarkoitettu kirjautumiseen — älä skannaa sitä, jos joku kehottaa tekemään niin vaatiakseen palkintoa.
- Yleensä pelkkä tietojenkalastelulinkin avaaminen ei vielä vaaranna tiliäsi, mutta tunnusten syöttäminen, luvattoman kirjautumisen hyväksyminen tai tartunnan saaneiden tiedostojen suorittaminen voi vaarantaa tilin tai laitteen.
- Lataa pelejä vain virallisista sovelluskaupoista — älä koskaan käytä chatissa lähetettyjä linkkejä.
- Ota käyttöön kaksivaiheinen tunnistautuminen (2FA) ja rajoita yksityisviestit tuntemattomilta vähentääksesi onnistuneen huijauksen riskiä.
Miksi Brasilia rajoitti Discordia vuonna 2026?
Brasilia rajoitti useita Discordin ominaisuuksia elokuussa 2026 huolten kasvaessa lapsiturvallisuudesta. Päätös tehtiin laajasti raportoituun tapaukseen liittyneen 13-vuotiaan tytön kuoleman ja lisääntyneen julkisen paineen jälkeen, joka vaati tiukempia suojauksia alustalla.
Brasilian tietosuojaviranomainen (ANPD) määräsi Discordin keskeyttämään suoratoisto- ja videoviestintäominaisuuksia. Kiistoissa nousi myös poliittinen ulottuvuus, ja ensimmäinen lady Janja Lula da Silva vaati julkisesti täydellistä kieltoa.
Discordia ei kuitenkaan kielletty täysin. Tekstiviestintä ja puheominaisuudet pysyivät käytettävissä, kun taas rajoitukset koskivat ominaisuuksia kuten Go Livea, videopuheluita ja ruudanjaon jakoa.
Nämä toimet kohdistuivat lapsiturvallisuushuoliin eivätkä niinkään tässä artikkelissa käsiteltyihin tietojenkalasteluun, tilikaappauksiin tai taloudellisiin huijauksiin.
Mitkä ovat yleisimmät Discord-huijaukset?
Yleisimmät Discord-huijaukset ovat vääriä tukiviestejä, huijaukset, joissa luvataan Nitroa, harhaanjohtavia peli-invitoja ja haitallisia latauksia. Vaikka tarinat vaihtelevat, monissa käytetään samaa taktiikkaa: esiintyminen toisena, tietojenkalastelu ja sosiaalinen manipulointi.
Väärennetyt Discord-tuki- ja raporttihuijaukset
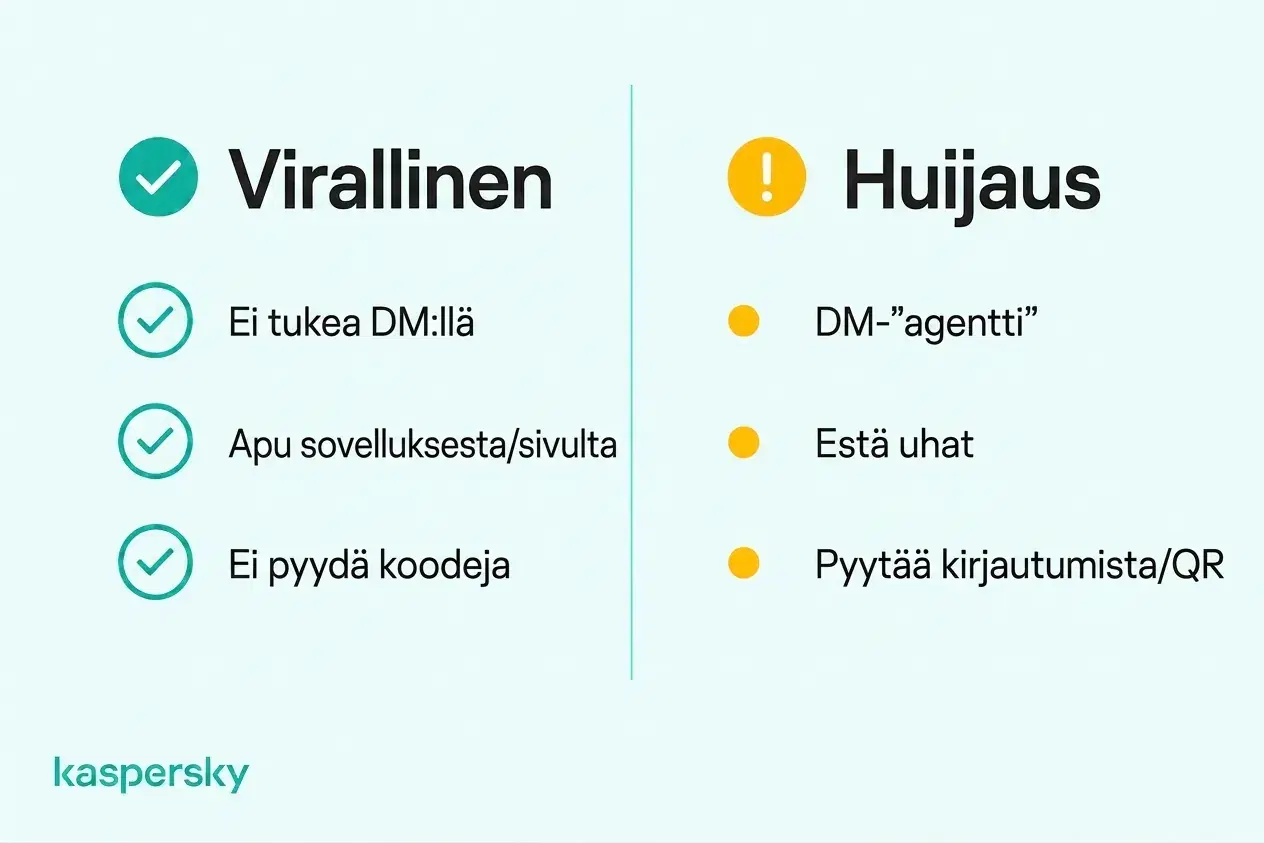
"Laitoin vahingossa raportin" -huijauksessa joku sanoo raportoineen tilisi vahingossa ja väittää, että Discord poistaa tilin, ellei otat yhteyttä tukiagenttiin. Lähettäjä voi olla vieras tai ystävätili, joka on kaapattu, ja "agentti", johon he ohjaavat, on osa huijausta.
Väärennetty agentti pyytää sinua "varmistamaan" tilisi jakamalla kirjautumiskoodin, skannaamalla QR-koodin, vaihtamalla sähköpostisi heidän antamaansa osoitteeseen tai maksamalla poiston estämiseksi. Mikä tahansa näistä voi antaa heille hallinnan tilistäsi. Discord ei käsittele raportteja yksityisten tukitilien kautta, joten estä lähettäjä ja ota yhteys Discordiin vain sen virallisen verkkosivun tai sovelluksen kautta.
Infinity Kingdom -huijaus ja väärennetyt peli-invitat
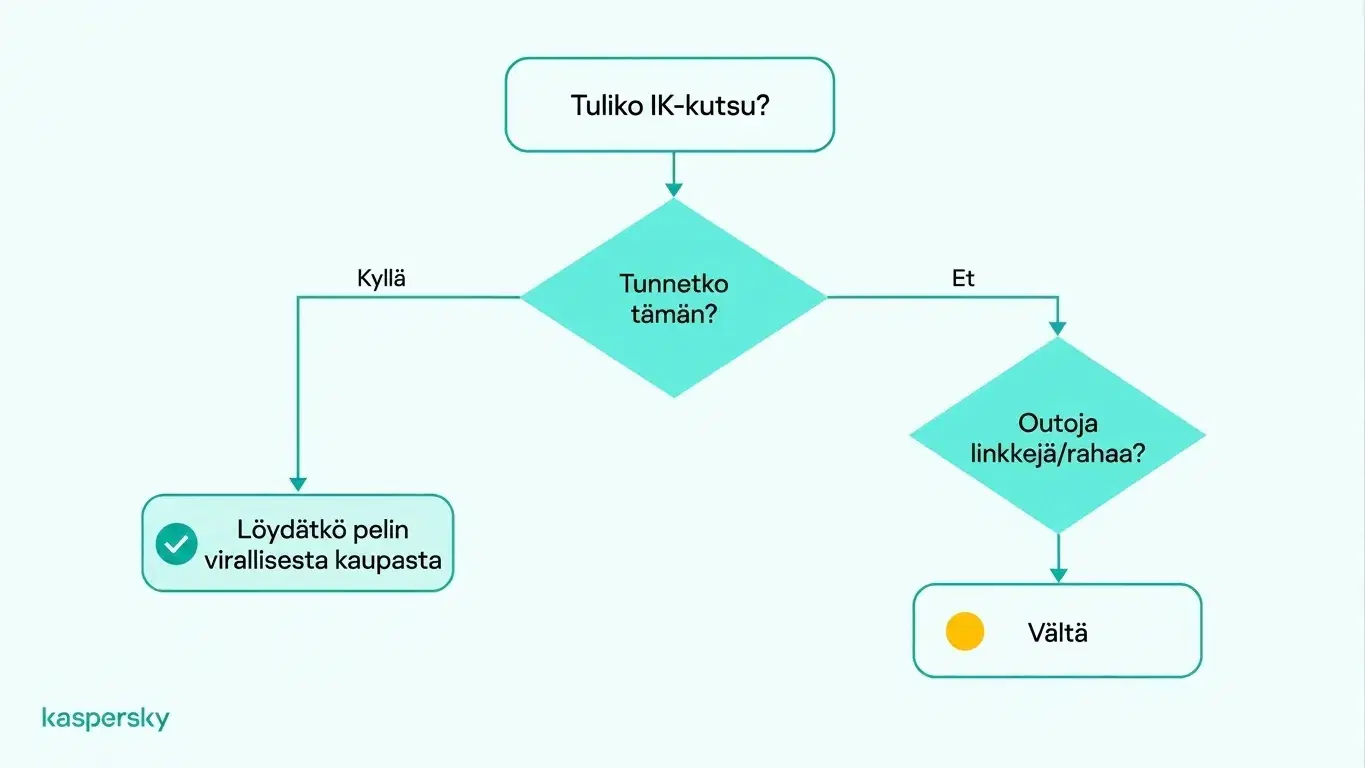
Infinity Kingdom -huijauksessa vieraat käyttävät vääriä profiileja ja odottamattomia kaveripyyntöjä luodakseen luottamusta ennen kuin rohkaisevat sinua lataamaan mobiilistrategiapelin Infinity Kingdom. He saattavat teeskennellä ottaneensa sinuun vahingossa yhteyttä, aloittaa ystävällisen keskustelun ja lopulta kutsua liittoumaan.
Tämän tyyppisten lähestymisten motivaatio ei aina ole selvä. Joissain tapauksissa kyse voi olla ahkerasta rekrytoinnista tai viittauspalkkioiden tavoittelusta, toisissa taas ohjataan käyttäjiä epäilyttäville sivustoille, epävirallisille latauksille tai rahapyyntöihin. Näitä riskejä ei kuitenkaan pidä automaattisesti yleistää kaikkiin kutsuihin.
Infinity Kingdom itsessään on laillinen peli, joka löytyy virallisista sovelluskaupoista. Kutsu ei automaattisesti tarkoita huijausta. Varo tunnuksettomia profiileja, voimakasta painostusta, tuntemattomia latauslinkkejä ja rahapyyntöjä tai arkaluonteisia tietopyyntöjä.
Jos joku lähestyy sinua näin, vältä lataamasta tiedostoja linkeistä tai jakamasta tunnuksiasi. Jos haluat kokeilla peliä, etsi se itsenäisesti virallisesta sovelluskaupasta.
Väärennetyt Nitro-arvonnat ja promootiohuijaukset
Saatat saada väärennetyn tarjouksen ilmaisesta Nitrosta yksityisviestillä tai sähköpostilla, jossa kerrotaan voittaneesi arvonnan tai palkinnon. Lähettäjä saattaa käyttää pelialustan tai vaikuttajan nimeä — esimerkiksi väittämällä, että Steam jakaa kolmen kuukauden Nitro-jakson.
Jos klikkaat linkkiä ja kirjaudut väärennetylle sivulle, lähettäjä saa sähköpostiosoitteesi ja salasanasi. He voivat myös pyytää kaksivaiheisen tunnistautumisen koodia, jonka avulla he pääsevät kirjautumaan ennen sen vanhenemista.
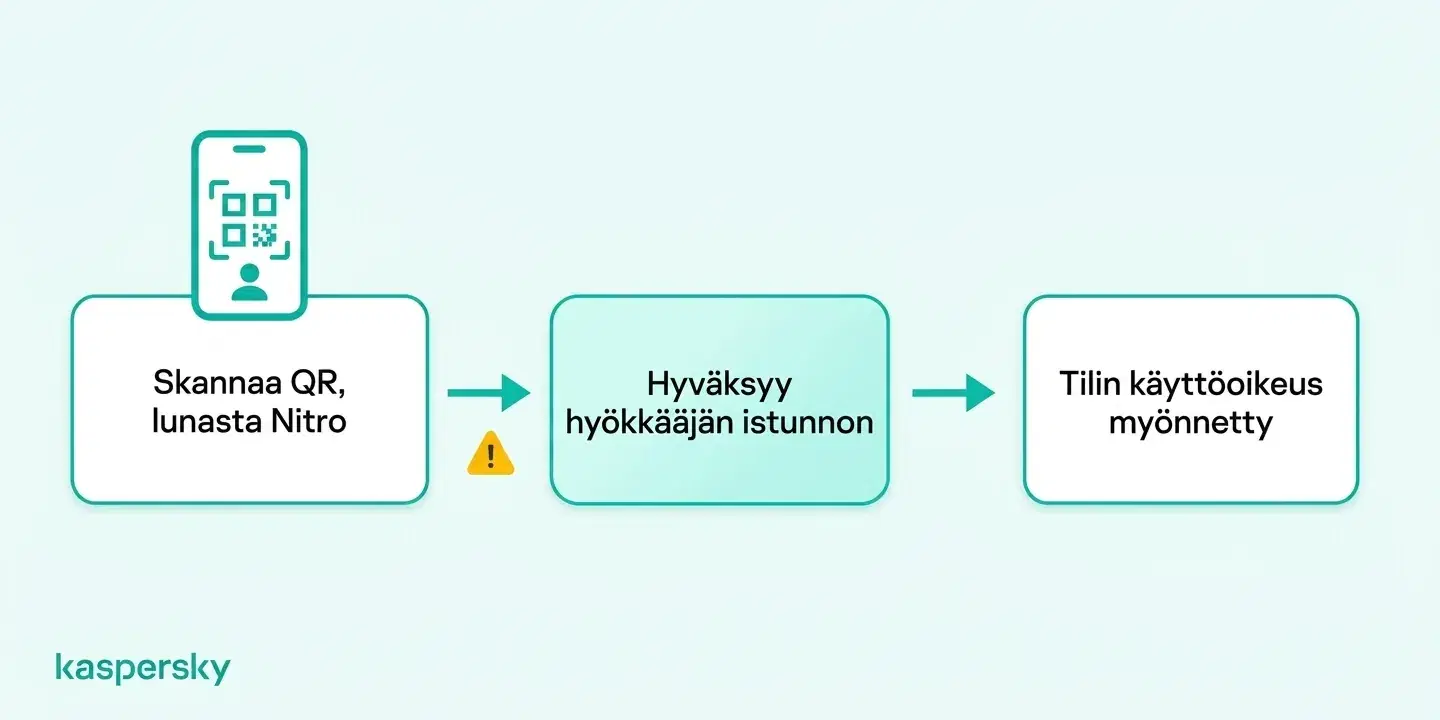
Toisessa variaatiossa pyydetään QR-koodia, jonka väitetään avaavan ilmaisen Nitro-palkinnon. Huijarit voivat huijata sinut käyttämään Discordin QR-koodin kirjautumisominaisuutta valtuuttaakseen kirjautumissession, jota he hallitsevat. Jos hyväksyt kirjautumisen, he saattavat saada tilisi haltuunsa ilman salasanaa tai 2FA-koodia. Kuten Discordin tiliturvallisuusoppaassa kerrotaan, QR-koodinlukija on tarkoitettu kirjautumiseen, ei palkintojen lunastamiseen. Tämä tekniikka on eräänlainen quishing eli QR-koodi–tietojenkalastelu.
Väärennetyt palvelimen varmennushuijaukset
Huijarit kopioivat usein sen tarkistuksen, jota monet palvelimet käyttävät varmistaakseen, että uudet jäsenet eivät ole botteja — kanavan nimi voi olla esimerkiksi #verify. Kaspersky kuvaa kaapatuille kutsulinkeille tekemässään analyysissa hyökkääjiä, jotka ottivat hallintaan vanhentuneita Discord-kutsuja ja ohjasivat käyttäjiä palvelimeen, jossa auki oleva kanava oli väärennetty varmennusvaihe.
Kyseisessä kampanjassa hyökkääjät käyttivät temppua nimeltä ClickFix, jossa käyttäjiä kehotettiin liittämään ja suorittamaan komentoa tietokoneellaan. Kuka tahansa, joka suoritti komennon, asensi haittaohjelman, joka antoi hyökkääjille etähallinnan laitteesta tai pääsyn kryptolompakon tietoihin. Muissa tapauksissa sinut ohjataan ulkopuoliselle sivulle, jossa pyydetään kirjautumaan Discordilla, Steamilla tai Microsoftilla tai valtuuttamaan sovellus — mikä voi antaa lähettäjälle pääsyn näihin tileihin.
Haitalliset pelilataukset ja liitteet
Tässä huijauksessa ystävä tai uusi kontakti pyytää sinua testaamaan tekemäänsä peliä tai modia ja lähettää latauslinkin tai tiedoston chatissa. Kaspersky’n yleiskatsaus haitallisesta toiminnasta Discord-keskusteluissa kuvaa haitallisia tiedostoja, joita isännöidään jopa Discordin omilla palvelimilla — mikä voi saada latauslinkin näyttämään luotettavammalta.
Tiedosto voi sisältää infostaler-tyyppisen haittaohjelman, joka kopioi tallennetut salasanat ja istuntotokenit laitteeltasi ja lähettää ne hyökkääjälle. Varastetulla istuntotokenilla hyökkääjä voi käyttää Discord-tiliäsi ilman salasanaa tai 2FA-koodia, ja hän saattaa päästä myös sähköposti- ja pankkitileihisi.
Kryptovaluutta- ja taloushuijaukset
Discordissa kryptohuijarit järjestävät vääriä arvontoja, investointiryhmiä, jotka lupaavat korkeat tuotot, ja kaupankäyntialustoja, jotka estävät nostoja, kunnes maksat maksun. He esiintyvät usein palvelimen ylläpitäjänä tai tunnetun projektin edustajana, jotta maksupyyntö näyttäisi luotettavalta.
Saatettua rahaa ei välttämättä saa takaisin, koska kryptovaluutta-siirtoja on vaikea perua. Sinulta voidaan myös pyytää korttitietoja tai lompakon palautuslausetta, joita voidaan käyttää lisäpetoksiin tai identiteettivarkauteen.
Miten tunnistat Discord-huijauksen?
Usein huijaus on helppo tunnistaa, koska lähettäjä kiirehtii sinua bännillä tai palkinnolla ja pyytää klikkaamaan linkkiä tai lähettämään rahaa. Viesti voi myös tulla ystävän kaapatusta tilistä.
Discordin omat ilmoitukset näkyvät virallisina järjestelmäviesteinä. Käyttäjänimi, jossa on esimerkiksi ”Support” tai ”Admin”, ei tarkoita, että tili kuuluisi Discordille — kuka tahansa voi valita tuollaisen nimen. Jos ystävä kirjoittaa oudolla tyylillä tai moderaattori tai botti ottaa sinuun yksityisesti yhteyttä tiliasiaan liittyen, varmista asia muulla tavoin ennen vastaamista. Liian hyvät tarjoukset, kuten ilmainen vuosi Nitroa, ovat toinen yleinen varoitusmerkki.
Ennen linkin avaamista tarkista minne se johtaa — näyttävät osoitteet kuten dlscord.com tai diiscord.com ovat yleisiä huijauksissa. Vältät suurimman osan väärennetyistä kirjautumissivuista kirjoittamalla itse osoitteen discord.com sen sijaan, että kirjaudut linkin kautta.
Voit verrata saamiasi viestejä näihin yleisiin esimerkkeihin:
|
Tyypillinen viesti |
Varoitusmerkit |
Todennäköinen tavoite |
|
"Laitoin vahingossa raportin, ota yhteyttä tähän tukihenkilöön." |
Banniuhta ja "Discordin henkilökunta", joka ottaa sinuun yhteyttä yksityisviestillä. |
Tilin kaappaus |
|
"Voitit ilmaisen Nitron — skannaa tämä QR-koodi lunastaaksesi sen." |
Palkinto vieraalta ja pyyntö käyttää Discordin QR-koodinlukijaa. |
Tilin kaappaus |
|
"Voitko testata uutta peliäni?" |
Latauslinkki tai liite ja painostus suorittaa se välittömästi. |
Haittaohjelma ja varastetut kirjautumistiedot |
|
"Varmista päästäksesi palvelimelle." |
Pyyntö kirjautua tai suorittaa komento tietokoneellasi. |
Tilin tai laitteen kaappaus |
|
"Liity liittoumaani Infinity Kingdomissa." |
Toistuvat kutsut uudelta kontaktilta ja epäviralliset latauslinkit. |
Pelaajarekrytointi, viittauspalkkiot tai mahdollisesti petolliset pyynnöt. |
|
"Kaksinkertaistamme kryptosi sijoitustyypissä." |
Takuu tuotosta ja maksut, jotta nostot vapautuvat. |
Raha tai lompakon hallinta |
Mitä tehdä, jos jäät Discord-huijauksen uhriksi?
Se, mitä sinun tulee tehdä huijauksen jälkeen, riippuu siitä, mitä annoit huijarille — esimerkiksi salasanasi tai rahaa. Odottamattomat salasanan tai sähköpostin muutokset voivat tarkoittaa, että tilisi on jo kaapattu.
Jos klikkasit epäilyttävää linkkiä tai jaoit tietoja
Jos klikkasit epäilyttävää Discord-linkkiä, sulje sivu ja vältä lisätoimintaa. Pelkkä tietojenkalastelusivun avaaminen ei yleensä paljasta kirjautumistietoja, mutta salasanan syöttäminen, kirjautumisen hyväksyminen tai haitallisen tiedoston lataaminen voi vaarantaa tilin tai laitteen.
Jos annoit Discord-salasanasi tai valtuutit tuntemattoman kirjautumisen, vaihda salasanasi välittömästi, ota käyttöön kaksivaiheinen tunnistautuminen ja tarkista tilisi luvattoman toiminnan varalta. Vaihda myös muiden tilejesi salasanat, jos käytät samoja tunnuksia.
Jos Discord-tilisi hakattiin
Jos hyökkääjä muutti tilisi sähköpostiosoitetta, tarkista vanhan sähköpostisi postilaatikko. Discord lähettää viestin sinne sähköpostiosoitteen vaihtuessa, ja viestissä saattaa olla linkki muutoksen peruuttamiseksi.
Kun et pääse lainkaan sisään, käytä Discordin virallista tukilomaketta ilmoittaaksesi tilisi hakatuiksi ja lähetä pyyntö siltä sähköpostiosoitteelta, joka on liitetty tiliin. Jos hyökkääjä on myös ottanut sähköpostisi haltuunsa, yritä ensin palauttaa se sähköpostipalveluntarjoajan kautta.
Kun saat takaisin tilisi, poista laitteet ja valtuutetut sovellukset, joita et tunnista, ja varo ystäviäsi Discordin kaappauksesta — hyökkääjä on saattanut käyttää tiliäsi lähettääkseen samankaltaisia huijauksia myös heille.
Jos latasit haittaohjelman tai menetit rahaa
Jos epäilet tiedoston olleen haitallinen, irrota laite internetistä ja suorita täydellinen tarkistus turvallisuusohjelmalla. Vaihda sitten sähköpostin ja pankin salasanat toiselta laitteelta, sillä haittaohjelma on saattanut kopioida tallennetut tunnukset tartunnan saaneelta laitteelta.
Jos lähetit rahaa tai annoit korttitietoja, ota heti yhteys pankkiisi tai maksupalveluntarjoajaan — he voivat mahdollisesti estää kortin tai riitauttaa maksun.
Miten raportoit Discord-huijauksen
Oikea hiiren painike tai pitkään paina viestiä tai lähettäjän profiilia ja valitse Raportoi. Ota ensin kuvakaappaukset käyttäjänimestä ja viesteistä, sillä lähettäjä voi poistaa ne, ja sitten estä tili.
Discordin Trust & Safety -tiimi käyttää raportteja huijaustilien ja palvelimien poistamiseen, mutta raportti ei takaa varastetun tilin tai rahan palauttamista.
Kuinka suojautua Discord-huijauksilta?
Vähennät Discord-huijausten riskiä suojaamalla tiliäsi, rajoittamalla ei-toivottuja yhteydenottoja ja suhtautumalla varauksella odottamattomiin pyyntöihin. Nämä toimet auttavat suojaamaan tietojenkalastelulta, tilivarkauksilta, haitallisilta latauksilta ja sosiaaliselta manipuloinnilta — mikään yksittäinen toimenpide ei kuitenkaan estä kaikkia huijauksia.
- Käytä vahvaa, yksilöllistä salasanaa Discordille ja siihen liitetylle sähköpostitilille, ja ota käyttöön kaksivaiheinen tunnistautuminen, jotta varastettu salasana ei yksin riitä.
- Rajoita yksityisviestejä palvelimen jäseniltä, joita et tunne Discordin yksityisyysasetuksista, ja ota käyttöön suodattimet ihmisiä, jotka eivät ole ystävälistallasi.
- Ohita odottamattomat tiedostot ja varmennuspyynnöt, äläkä koskaan hyväksy QR-koodin kirjautusta, jota et itse alkanut, äläkä jaa salasanaasi tai 2FA-koodejasi kenellekään, joka lähettää niitä sinulle viestillä.
- Asenna suojausohjelmisto, kuten Kaspersky Premium, joka voi auttaa tunnistamaan haittaohjelmia ja estämään tunnettuja tietojenkalastelusivustoja ennen kuin syötät kirjautumistietosi.
Itsenäisesti testattu ja palkittu alan johtavien laboratorioiden toimesta.



Aiheeseen liittyvät artikkelit:
- Mitä tehdä tietojenkalasteluhyökkäyksen jälkeen
- Mitä tehdä, jos henkilöllisyytesi varastetaan
- Henkilökohtaisen tietomurron hallinta ja ennaltaehkäisy
- Miten tunnistaa väärennetyt kirjautumissivut ja suojata tunnuksesi?
Suositellut tuotteet:
FAQs
Voiko joku varastaa tietosi Discord-palvelimen kautta?
Kyllä. Huijarit voivat julkaista palvelimella tietojenkalastelulinkkejä tai haitallisia tiedostoja, ja jos klikkaat ulkoista linkkiä, sivun omistaja voi nähdä IP-osoitteesi. Muut palvelimen jäsenet eivät näe sähköpostiosoitustasi tai salasanaasi.
Voiko Discord-botti vaarantaa palvelimen?
Kyllä. Haitallinen botti tai luotettu botti, jonka token on varastettu, voi käyttää oikeuksiaan kanavien poistamiseen tai huijauslinkkien julkaisemiseen. Lisää botteja vain luotettavilta kehittäjiltä, ja vältä myöntämästä niille Administrator‑oikeuksia.
Miksi huijarit haluaisivat päästä Discord-tiliisi?
Huijarit varastavat Discord-tilejä esiintyäkseen luotettavina käyttäjinä, päästäkseen yksityisiin keskusteluihin ja mahdollisesti hyödyntääkseen palvelinoikeuksia. Tilit, joilla on ylläpitäjän oikeudet, ovat erityisen arvokkaita, koska hyökkääjä voi niiden kautta manipuloida yhteisöjä, levittää haitallisia linkkejä tai kohdistaa uusia uhreja.
Miten tunnistaa luvaton Discord Nitro -myyjä?
Discordin mukaan kaikki Nitroa myyvät tahot sen sovelluksen ulkopuolella tai muissa kuin virallisissa Amazon‑kaupoissa ovat luvattomia, ja monet tarjoavat suuria alennuksia yksityisviesteissä. Discord voi perua tällaisen Nitro‑tuotteen, ja halvat koodit voivat olla peräisin varastetuilla korteilla.