Mikä on virtakaappaus?
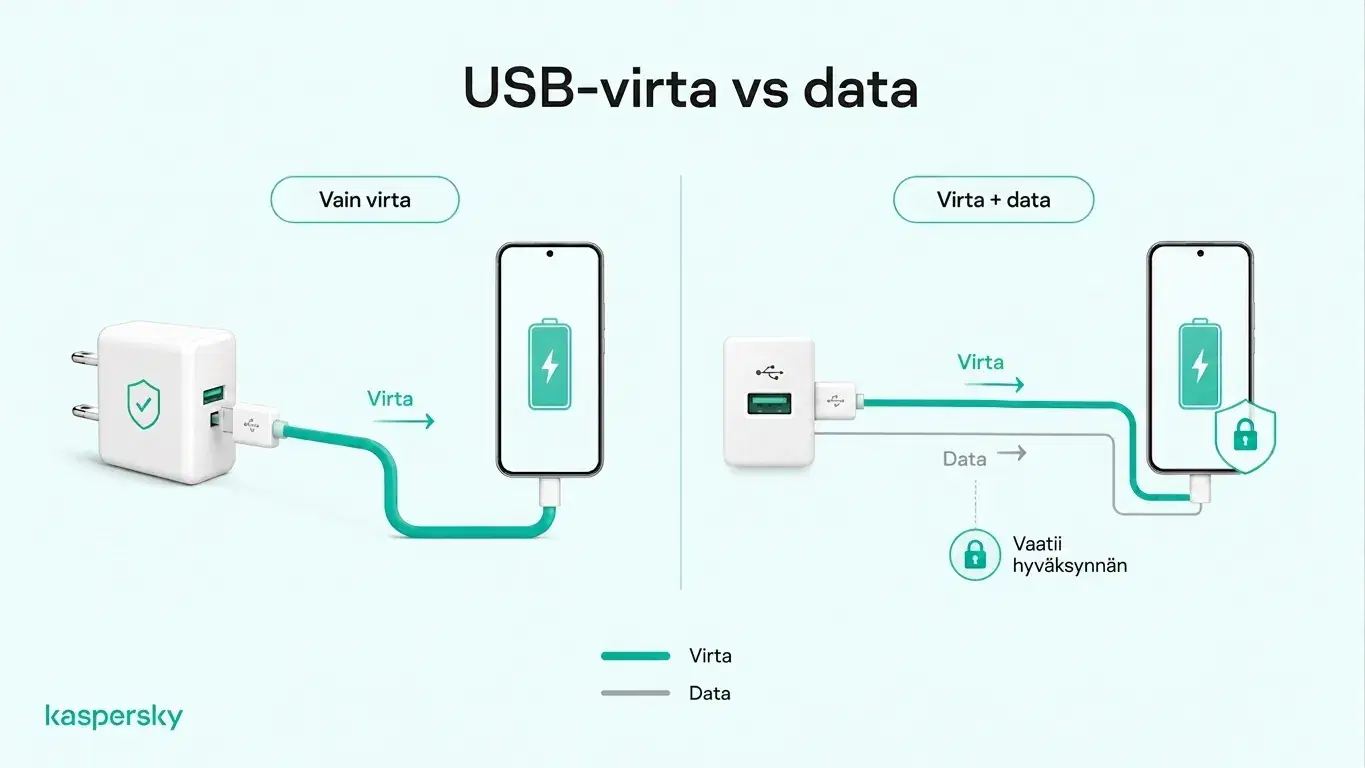
Virtakaappaus (engl. "juice jacking") on hyökkäys, joka hyödyntää USB-latausyhteyttä päästäkseen mahdollisesti käsiksi liitettyyn laitteeseen. Riski syntyy, koska USB-yhteydet voivat kuljettaa sekä virtaa että tiedonsiirtoa. Kompromettoitu latausportti tai -kaapeli voi yrittää avata tiedonsiirtoyhteyden samalla kun se lataa laitetta.
Kaksi keskeistä huolta ovat tietovarkaus ja laitteen kaappaaminen, jotka voivat paljastaa henkilökohtaisia tietoja tai mahdollistaa haittaohjelman asentumisen laitteeseen.
Miten virtakaappaus toimii?
Virtakaappaus voi tapahtua, kun puhelin tai muu laite kytketään kompromettoituun USB-latausporttiin tai haitalliseen USB-kaapeliin. Yhteys saattaa yrittää kommunikoida laitteen kanssa USB:n kautta sen sijaan, että lataisi vain akkua.
Manipuloitu julkinen latauspiste voidaan konfiguroida pyytämään tai yrittämään tiedoille pääsyä, kun taas muokattu kaapeli voi sisältää lisälaitteistoa, joka pyrkii vuorovaikuttamaan liitetyn laitteen kanssa. Nykyaikaiset puhelimet sisältävät suojauksia, jotka rajoittavat luvattomia USB-yhteyksiä. Pelkkä julkiseen porttiin kytkeytyminen ei siis automaattisesti tarkoita laitteen joutumista vaarantuneeksi.
- Virtakaappaus hyödyntää sitä, että USB voi kuljettaa sekä virtaa että tiedonsiirtoa.
- Hyökkäys voi liittyä kompromettoituun latausporttiin tai haitalliseen kaapeliin.
- Pääriskit ovat tietovarkaus ja laitteen tai haittaohjelman kaappaaminen.
- Nykyaikaiset älypuhelimet sisältävät suojauksia, jotka rajoittavat luvattomia USB-tiedonsiirtoyhteyksiä.
- Julkisen USB-laturin käyttäminen ei automaattisesti tarkoita, että hyökkäys olisi tapahtunut.
- Turvallisempia vaihtoehtoja ovat oma seinälaturi, varavirtalähde, pelkkään lataukseen tarkoitettu kaapeli tai USB-datanestolaite.
Mitkä ovat virtakaappauksen riskit?
Virtakaappauksen tärkeimmät riskit ovat tietovarkaus ja laitteen kaappaaminen. Mitä hyökkääjä voi saada haltuunsa, riippuu laitteesta, käyttöjärjestelmästä, turvallisuusasetuksista, käyttöoikeuksista ja hyökkäysmenetelmästä.
Tietovarkaus
Jos haitallinen USB-yhteys saa luvattoman tiedonsaantioikeuden, se voi paljastaa laitteelle tallennettua tietoa. Tämä voi sisältää:
- Kuvia ja videoita.
- Yhteystietoja ja viestejä.
- Asiakirjoja ja muita tallennettuja tiedostoja.
- Tilitietoja tai muita arkaluontoisia henkilötietoja.
Nykyaikaiset puhelimet rajoittavat USB-tiedonsaantia monin tavoin, joten kompromissiin joutuminen ei automaattisesti tarkoita, että kaikki laitteessa oleva paljastuu.
Haittaohjelmat ja laitteen kaappaus
Kehittyneempi virtakaappaus voi hyödyntää haavoittuvaa laitetta tai luvallista USB-yhteyttä asentaakseen haittaohjelman tai tehdä luvattomia muutoksia.
Tämä voi sisältää vakoiluohjelmia tai muuta haittaohjelmaa, joka seuraa toimintaa, kerää tietoja tai ylläpitää luvattua pääsyä laitteeseen. Vaikka tällaiset hyökkäykset ovat teknisesti mahdollisia, ne eivät ole julkisen latauksen käyttämisen tavallinen seuraus ja riippuvat laitteesta sekä sen suojausasetuksista.
Riippumattomasti testattu ja palkittu alan johtavissa laboratorioissa.
Kuinka yleinen virtakaappaus on?
Virtakaappaus on teknisesti demonstroitu hyökkäys. Dokumentoidut hyökkäykset tavallisia kuluttajia vastaan vaikuttavat tällä hetkellä harvinaisilta. Turvallisuustutkijat ovat osoittaneet, että haitalliset USB-portit ja -kaapelit voivat kontrolloiduissa testeissä hyödyntää tiedonsiirtoyhteyttä. Tästä syystä julkiset viranomaiset ja turvallisuusorganisaatiot ovat varoittaneet riskistä.
Varoitukset on kuitenkin pidettävä oikeassa kontekstissa. Kirjoittaessaan ACM, kyberturvallisuusasiantuntija Tom Kirkham huomauttaa, että monet raportoidut esimerkit perustuvat akateemiseen tutkimukseen ja demonstrointeihin ennemmin kuin vahvistettuihin todellisiin uhreihin. Tämä ei tarkoita, että hyökkäys olisi mahdoton, mutta se viittaa siihen, että todellinen riski on monissa tapauksissa pienempi kuin otsikot antavat ymmärtää.
Järkevät varotoimet ovat silti paikallaan, erityisesti vanhempia laitteita tai arkaluontoisia tietoja sisältäviä laitteita käytettäessä. Samalla nykyaikaiset älypuhelimet sisältävät suojauksia, jotka tekevät luvattomasta USB-tiedonsaannista vaikeampaa.
Miten nykyaikaiset puhelimet suojaavat virtakaappaukselta?
Nykyaikaiset iPhone- ja Android-laitteet rajoittavat tuntemattoman USB-yhteyden toimintaa.
iPhone- ja iPad-laitteissa Apple vaatii laitteen olevan lukittuna auki ennen kuin uusi USB- tai langallinen lisälaite voi kommunikoida sen kanssa oletusasetuksilla. Uudet lisälaitteet voivat myös vaatia käyttäjän nimenomaisen hyväksynnän. Tämä riippuu laitteesta ja asetuksista.
Monissa tuetuissa Android-laitteissa USB-suojaus voi estää uusia USB-tiedonsiirtoyhteyksiä näytön ollessa lukittuna ja vaatia laitteen avaamista ennen tiedonsiirtoa.
Nämä suojausmekanismit vähentävät merkittävästi riskiä tuntemattomasta latausyhteydestä, vaikka suojaus riippuukin laitteen mallista ja USB-turvaominaisuuksien toteutuksesta.
Mistä voi tunnistaa, että puhelin on joutunut virtakaappauksen kohteeksi?
Yhtä yksittäistä merkkiä virtakaappauksesta ei ole. Tietyt oireet voivat kuitenkin oikeuttaa tarkistuksen, erityisesti jos ne ilmenevät pian epäilyttävän latauspisteen tai -kaapelin käytön jälkeen.
Mahdollisia varoitusmerkkejä ovat:
- Odottamattomat Kehitä luotaus-, Jaa tiedot-, Tiedonsiirto- tai vastaavat USB-kehotteet tai pyynnöt.
- Tuntemattomat sovellukset, asetukset tai käyttöoikeuspyynnöt laitteessa ilmestyneinä.
- Poikkeavat mobiilidatayhteyden kulutustasot.
- Jatkuva ylikuumeneminen tai poikkeava akun kulutus.
- Useat kaatumiset tai selittämättömät uudelleenkäynnistykset.
- Havaittavat ja pitkäkestoiset suorituskyvyn muutokset.
Nämä oireet voivat johtua myös tavallisista syistä, kuten vanhenneesta akusta tai ohjelmisto-ongelmista. Odottamattomat USB-luotaus- tai tiedonsiirto- pyynnöt ovat suoremmin merkityksellisiä, koska ne viittaavat siihen, että yhteys yrittää tehdä muutakin kuin vain toimittaa virtaa.
Miten voit estää virtakaappauksen?
Yksinkertaisin tapa vähentää virtakaappauksen riskiä on välttää tarpeettomia USB-tiedonsiirtoyhteyksiä ladatessa laitetta kodin ulkopuolella. Tämä tarkoittaa usein oman latauslaitteiston käyttämistä aina kun mahdollista.
Käytä turvallisempia lataustapoja
Oma seinälaturi, joka on kytketty tavalliseen AC-pistorasiaan, tai varavirtalähde on yleensä suositeltavampi, koska puhelin ei luota tuntemattomaan USB-tiedonsiirtoyhteyteen.
|
Lataustapa |
USB-tiedonpaljastus |
Virtakaappausaltistus |
|
Oma seinäadapteri + AC-pistorasia |
Ei tietoa pistorasiasta itsessään |
Matala |
|
Oma varavirtalähde |
Ei altistumista julkisesta USB-lähteestä |
Matala |
|
Pelkkään lataukseen tarkoitettu USB-kaapeli |
Datatason linjat pois käytöstä |
Matala |
|
USB-datanestolaite |
Estää datapinnejä sallien virran kulun |
Matala |
|
Julkinen USB-latausportti |
Mahdollinen tiedonyhteys |
Mahdollinen |
|
Tuntematon tai lainattu USB-kaapeli |
Mahdollinen tiedonyhteys |
Mahdollinen |
Jos julkinen USB-portti on ainoa vaihtoehto, pelkkään lataukseen tarkoitettu kaapeli tai USB-datanestolaite voi estää tiedonsiirron sallien samalla laitteen lataamisen.
Suojaa puhelimesi käyttäessäsi julkista USB
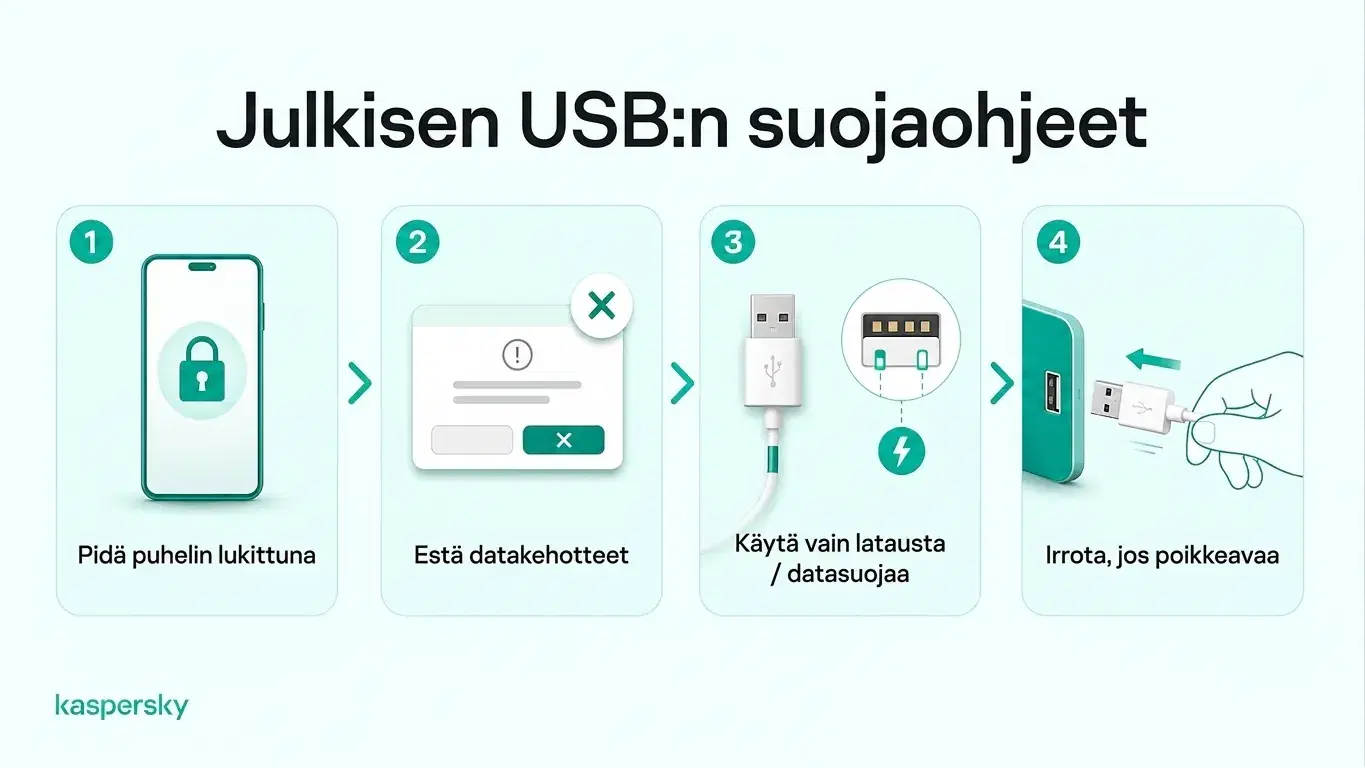
Jos joudut käyttämään julkista USB-yhteyttä:
- Pidä puhelin lukittuna latauksen ajan.
- Hylkää odottamattomat Kehitä luotaus-, Jaa tiedot-, Tiedonsiirto- tai vastaavat pyynnöt.
- Pidä käyttöjärjestelmä ajan tasalla.
- Vältä tuntemattomien tai vartioimattomien latauskaapelien käyttöä.
- Irrota välittömästi, jos laite käyttäytyy odottamattomasti tai pyytää pääsyä, jota et odottanut.
Mitä tehdä, jos epäilet joutuneesi virtakaappauksen uhriksi?
Julkisen USB-laturin käyttäminen ei automaattisesti tarkoita, että puhelimesi olisi vaarantunut. Jos jokin vaikuttaa epäilyttävältä, toimi seuraavasti.
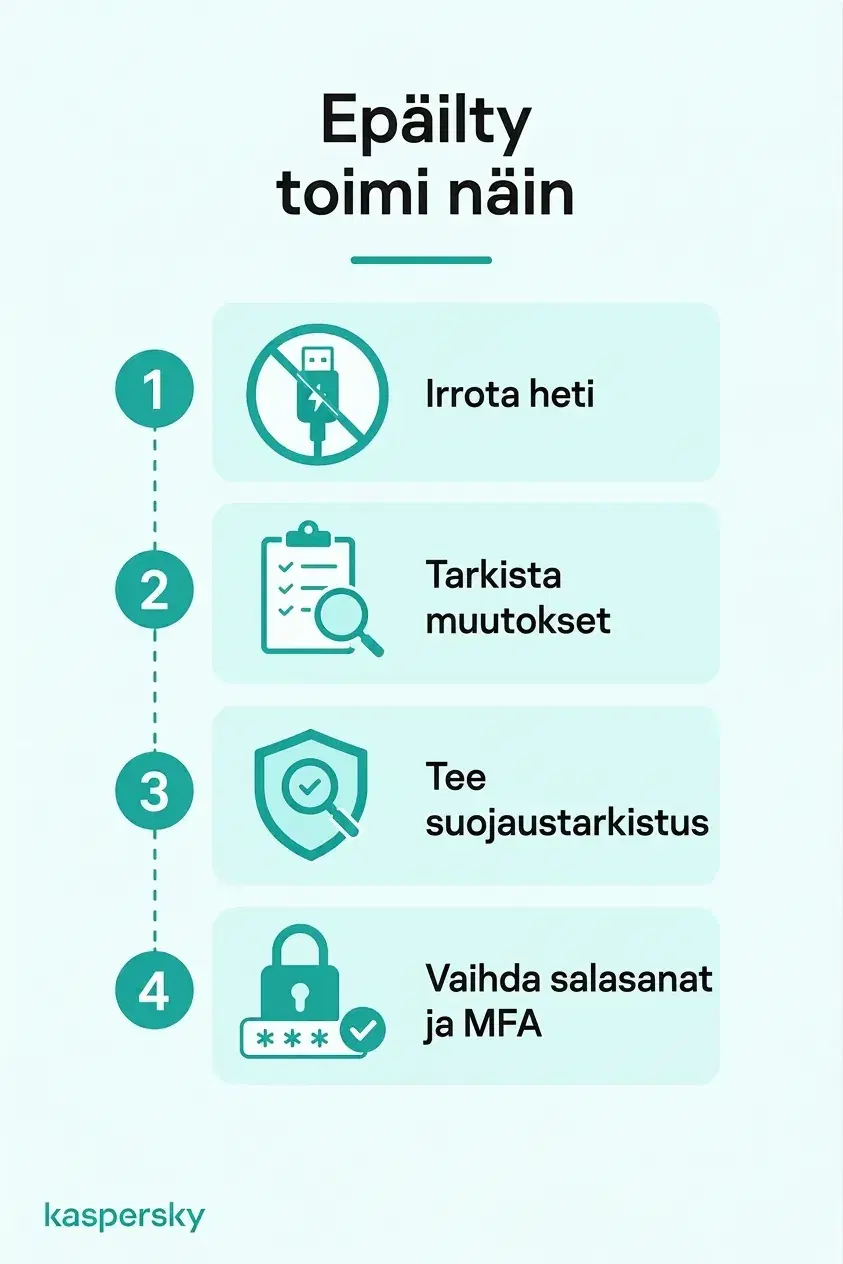
Sinun tulisi:
- Irrota epäilyttävästä portista tai kaapelista.
- Tarkista laite odottamattomien muutosten tai turvallisuushälytysten varalta.
- Suorita tietoturvatarkistus luotettavalla tietoturvaohjelmistolla.
- Jos epäilet tilien joutuneen vaarantuneiksi, vaihda tärkeät salasanat luotettavalla laitteella ja ota käyttöön monivaiheinen tunnistautuminen aina kun mahdollista.
- Seuraa pankki-, sähköposti- ja muita tärkeitä tilejä epätavallisen toiminnan varalta.
Tehdasasetusten palautus tai ammattilaisen tekninen apu on yleensä tarpeen vain, jos on vahvempia merkkejä laitteen itse olevan vaarantunut.
Aiheeseen liittyvät artikkelit:
- Mikä on kyberturvallisuus ja miksi se on tärkeää tänään?
- Miten tietovarkaus voi tapahtua julkisten latauspisteiden kautta?
- Julkisen Wi‑Fi:n riskit
- Mikä on sosiaalinen manipulointi ja miten se vaikuttaa kyberturvallisuuteen?
Suositellut tuotteet:
FAQ
Mikä on USB-datanestolaite?
USB-datanestolaite on pieni adapteri, joka sallii virran kulkea USB-yhteyden läpi mutta estää datapinnejä. Se voi vähentää ei‑toivottua tiedonsiirtoa julkisia USB-latausportteja käytettäessä.
Missä virtakaappaus voi tapahtua?
Virtakaappaus voi mahdollisesti tapahtua missä tahansa, missä käytetään tuntematonta USB-latausporttia tai -kaapelia, kuten lentokentillä, hotelleissa, kahviloissa, liikenteen solmukohdissa tai julkisissa latauspisteissä.
Voiko virtakaappaus tapahtua latauskaapelin kautta?
Kyllä. Haitallinen tai muokattu USB-kaapeli voi mahdollisesti avata tiedonsiirtoyhteyden samalla kun se antaa virtaa, minkä vuoksi tuntemattomia tai pyytämättömiä kaapeleita tulee käsitellä varovaisesti.
Onko turvallista ladata puhelinta julkisesta pistorasiasta?
Yleisesti ottaen kyllä. Oman seinäadapterin käyttäminen tavalliseen AC-pistorasiaan kytkettynä välttää USB-tiedonsiirtoyhteyden, joka aiheuttaa virtakaappausriskin.