Miten huijarit saavat henkilötietosi?
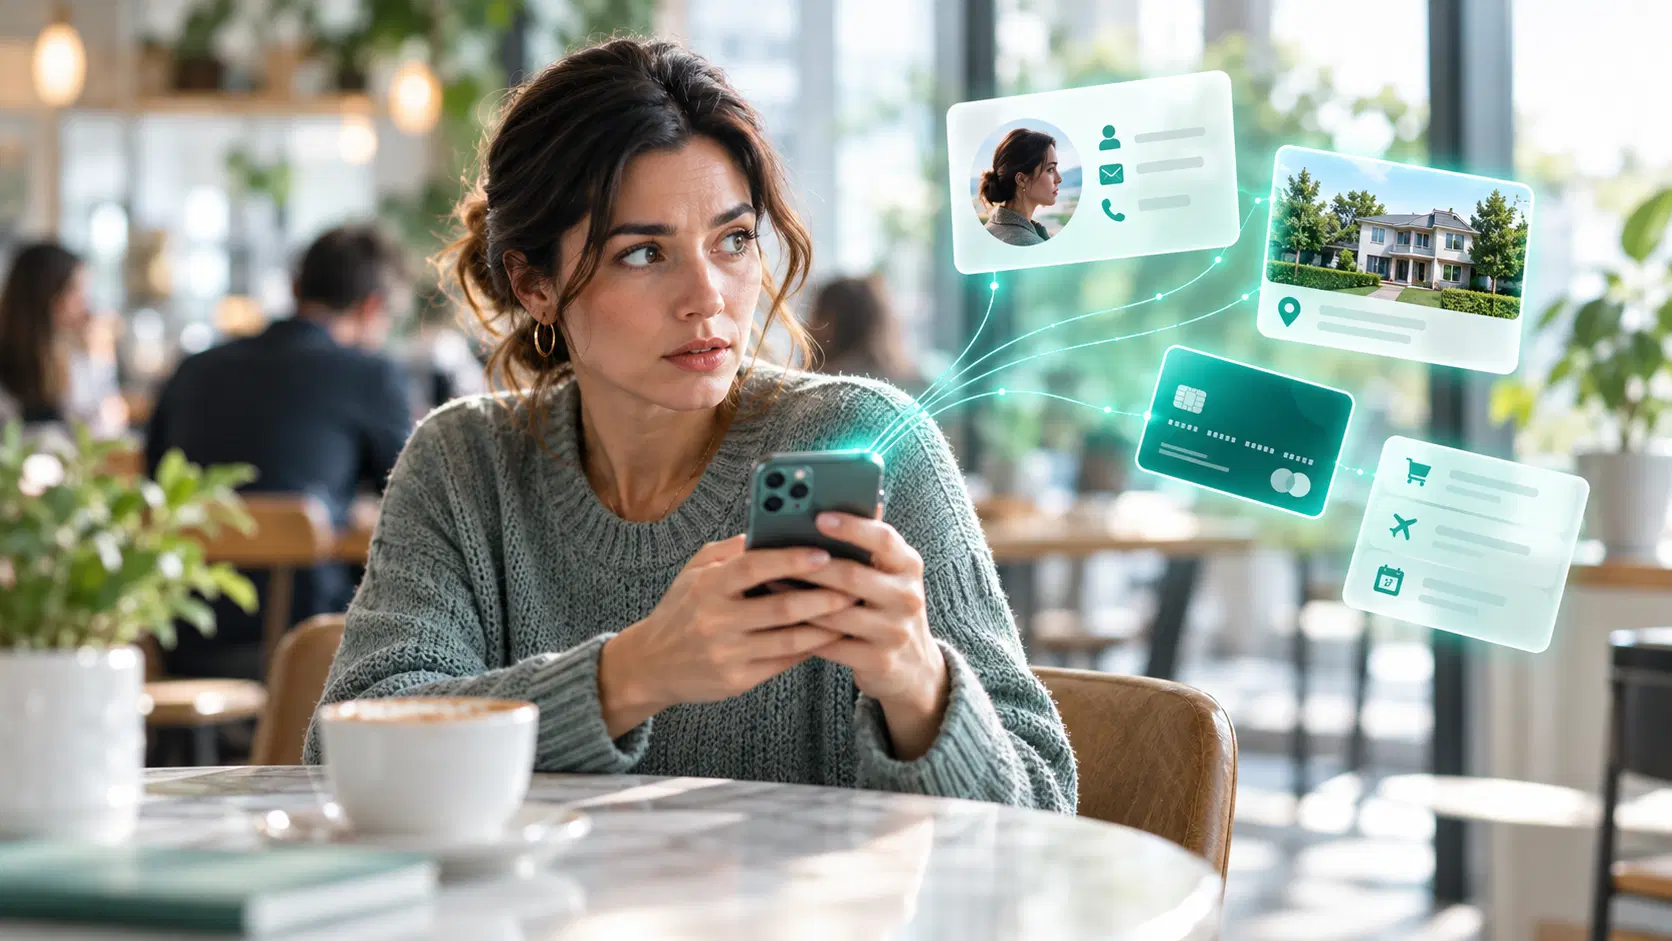
Huijarit hankkivat henkilötietoja monin eri tavoin. Usein he huijaavat ihmiset paljastamaan tietoja kalasteluviestien, väärennettyjen verkkosivujen, huijauspuhelujen, kyselyiden, testien tai muiden sosiaalisen manipuloinnin keinojen avulla. Tietoja voidaan myös varastaa laitteelta haittaohjelmalla, paljastua tietomurron seurauksena, kerätä julkisista lähteistä tai hankkia fyysisin keinoin, kuten korttiskimmerillä tai varastetusta postista.
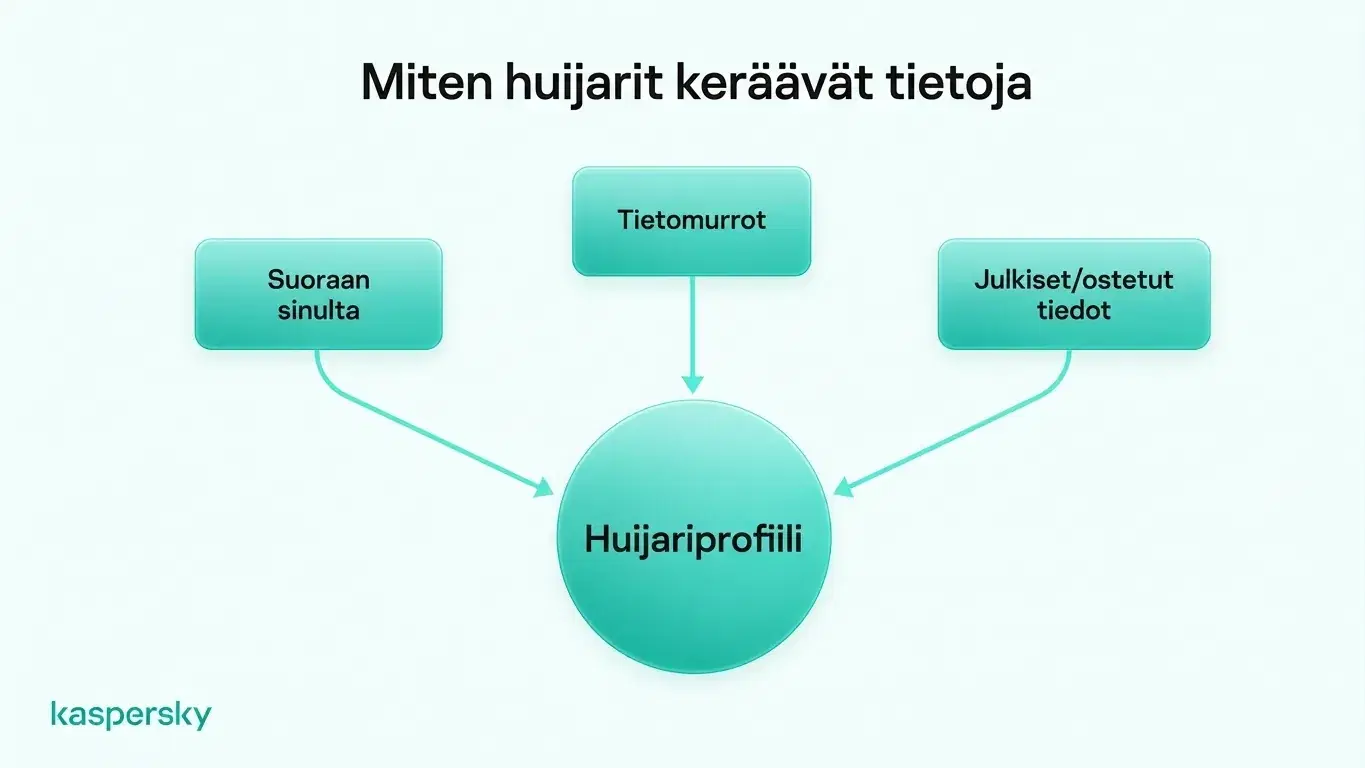
Huijarit keräävät usein tietoja useista lähteistä sen sijaan, että perustaisivat toimensa yhteen murtoon. Yhdistämällä eri tiedot he voivat rakentaa yksityiskohtaisemman profiilin ja tehdä huijauksista uskottavampia.
- Huijarit saavat tietoa yleisesti kolmella pääasiallisella tavalla: suoraan uhrilta, vuotaneista tai murretuista tietokannoista sekä julkisista tai kaupallisesti saatavilla olevista lähteistä.
- Erilaiset tiedonmuruset voidaan yhdistää, jolloin huijari voi jo tietää todellisia henkilökohtaisia tietoja.
- Kasperskyn tutkimus vuodelta 2025 osoitti, että 88,5 % analysoiduista kalasteluhyökkäyksistä pyrki varastamaan tilin tunnistetietoja.
- Se, että soittaja tai viesti tuntee nimen, osoitteen, pankin, työnantajan tai muita todellisia tietoja, ei todista yhteyden aitoutta.
- Tietoturvaohjelmisto, luotettavat lataukset, ohjelmistopäivitykset ja vähemmän henkilökohtaisten tietojen jakaminen verkossa voivat vähentää huijareiden saatavilla olevaa tietomäärää.
- Ainutlaatuiset salasanat ja kaksivaiheinen tunnistautuminen voivat tehdä vuotaneista kirjautumistiedoista paljon vähemmän käyttökelpoisia.
Kalastelu ja sosiaalinen manipulointi
Kalastelu ja muut sosiaalisen manipuloinnin muodot perustuvat manipulointiin teknisen murtautumisen sijaan. Huijarit voivat lähettää sähköposteja tai soittaa puheluita, jotka näyttävät tulevan pankilta, lähetysyhtiöltä, viranomaiselta, työnantajalta tai muulta luotetulta taholta.
Nämä huijaukset voivat ilmetä monin tavoin. Tekstiviestihuijaus (smishing) käyttää tekstiviestejä. Puhelinhuijaus (vishing) käyttää äänipuheluita. Väärennetyt verkkosivut, verkkokaupat, kyselyt, kilpailut ja arvonnat voivat myös olla tarkoitettuja henkilötietojen keräämiseen.
Tavoitteena on yleensä saada uhri paljastamaan käyttäjätunnuksia, salasanoja, maksutietoja tai henkilötunnistimia. Huijaus voi saada henkilön klikkaamaan haitallista linkkiä tai antamaan soittajalle etäyhteyden laitteeseensa.
Infostealerit ja muut haittaohjelmat
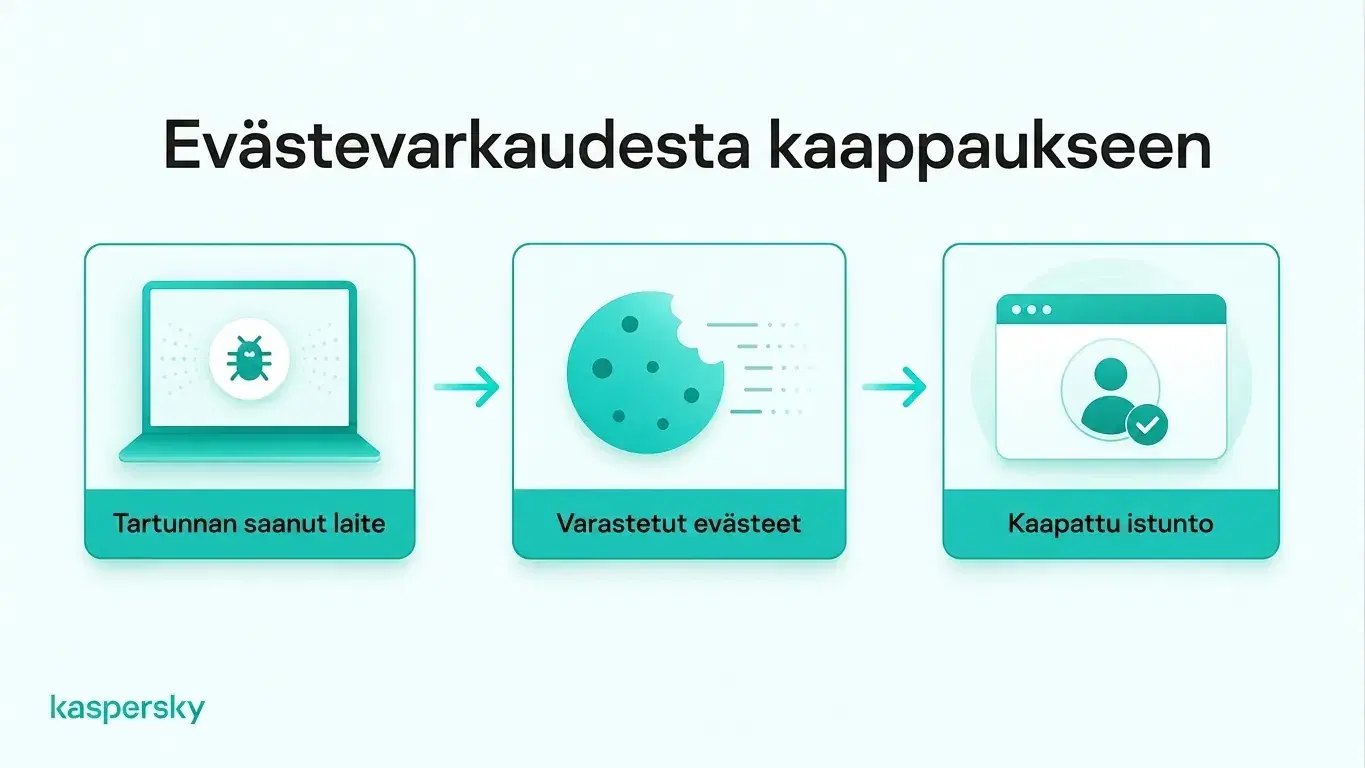
Haittaohjelmat voivat kerätä henkilötietoja suoraan tartunnan saaneelta laitteelta. Infostealerit ovat haittaohjelmia, jotka on suunniteltu erityisesti etsimään ja varastamaan tietoja, kuten tallennetut salasanat, evästeet, maksutiedot, tiedostot ja muut arkaluonteiset tiedot.
Haittaohjelma voi tartuttaa laitteita haitallisista latauksista, kalasteliitännäisistä, kompromettoituneilta verkkosivuilta tai väärennetyistä sovelluksista, jotka on naamioitu laillisiksi ohjelmiksi.
Selainevästeet voivat myös olla arvokkaita. Varastetut istuntokohtaiset evästeet voivat mahdollistaa hyökkääjän kaappaavan aktiivisen kirjautumisistunnon ilman, että salasanaa tarvitsee syöttää uudelleen. Tämä on yksi syy siihen, miksi haittaohjelma luotetussa laitteessa voi paljastaa muutakin kuin paikallisesti tallennetut tiedostot.
Tietomurrot ja tietovuodot
Henkilötiedot voivat myös paljastua yrityksen tai verkkopalvelun kautta, vaikka yksittäinen käyttäjä ei olisi tehnyt mitään väärää.
Tietomurto tai tietovuoto voi paljastaa sähköpostiosoitteita, puhelinnumeroita, nimiä, salasanoja, maksutietoja, syntymäpäiviä tai muita tilitietoja. Varastettuja tunnuksia voidaan sen jälkeen käyttää myöhemmissä huijauksissa tai myydä muille rikollisille pimeässä verkossa.
Vuodatetut tiedot voivat olla hyödyllisiä pitkään. Vaikka vanha salasana ei enää toimisi, muut tiedot kuten sähköposti, puhelinnumero, kotiosoite tai syntymäaika voidaan yhdistää uudempiin tietoihin identiteettirikosten tai muiden huijausten toteuttamista varten.
Julkiset lähteet ja tietojen välittäjät
Kaikki huijareiden käyttämä tieto ei ole varastettua. Osa tiedoista voi olla jo julkisesti saatavilla tai kaupallisesti hankittavissa.
Sosiaalisen median profiilit voivat paljastaa nimiä, työpaikkoja, sukulaisia, sijainteja, syntymäpäiviä, kiinnostuksen kohteita, matkasuunnitelmia ja muita yksityiskohtia. Julkiset rekisterit, henkilöhakupalvelut, hakemistot ja tietovälittäjät voivat tarjota lisätietoja, kuten yhteystietoja, osoitteita ja demografisia tietoja.
Fyysiset menetelmät
Huijarit voivat kerätä tietoja myös offline-tilassa. Shoulder surfing eli olkapääkalastelu tarkoittaa toisen henkilön seuraamista, kun tämä syöttää PIN-koodin tai muita arkaluonteisia tietoja julkisella paikalla.
Korttiskimmerit voivat lukea maksukortin tiedot, ja varastetusta postista voi löytyä tilitilityksiä, tilitietoja tai henkilöllisyysasiakirjoja. Kompromettoimaton paperimateriaali voi myös paljastaa hyödyllisiä tietoja, jos sitä ei tuhota turvallisesti.
Mitä huijarit voivat tehdä henkilötiedoillasi?
Se, mitä huijarit voivat tehdä henkilötiedoilla, riippuu saaduista tiedoista. Jo sähköposti tai puhelinnumero voi riittää kalasteluun tai kohdennettuun huijaukseen, ja lisätiedot mahdollistavat uskottavamman tekeytymisen, tilien kaappauksen tai identiteettivarkauden.
Esimerkiksi huijari voi yhdistää tietovuodossa paljastuneen sähköpostiosoitteen työnantajan nimen, joka on löytynyt sosiaalisesta mediasta. Tämän jälkeen hän voi lähettää kalasteluviestin, joka näyttää tulevan yrityksen IT-osastolta, jolloin pyyntö vaikuttaa uskottavammalta.
Se, että huijari tietää todellisia tietoja, ei tee soittajasta tai viestistä luotettavaa.
Huijarit voivat käyttää erilaisia henkilötietotyyppejä eri tarkoituksiin:
|
Paljastetut tiedot |
Mitä huijari voi tehdä niiden avulla |
|
Sähköpostiosoitteet ja puhelinnumerot |
Lähettää kohdennettua kalastelua, huijauspuheluita tai vääriä tilitilailmoituksia. |
|
Käyttäjätunnukset ja salasanat |
Yrittää päästä tileihin tai testata uudelleenkäytettyjä tunnuksia muilla palveluilla. |
|
Maksukortti- tai pankkitiedot |
Yrittää tehdä luvattomia maksutapahtumia tai taloudellista petosta sen mukaan, mitä tietoja on saatu. |
|
Nimet, osoitteet ja sosiaalisen median tiedot |
Tekeytyä luotetuiksi kontakteiksi tai tehdä huijauksista uskottavampia. |
|
Henkilöllisyysasiakirjat ja arkaluonteiset tiedot |
Yrittää identiteettivarkautta, tehdä vääriä hakemuksia tai tekeytyä tilinomistajaksi. |
|
Selainevästeet ja aktiiviset istunnot |
Mahdollisesti kaapata kirjautuneita tilejä ilman, että salasanaa tarvitsee syöttää uudelleen. |
Mitä tehdä, jos huijari on saanut henkilötietosi?
Ensimmäinen vaihe on selvittää, mitä henkilötietoja on mahdollisesti paljastunut. Oikea toimenpide riippuu tiedon tyypistä, siitä, onko tilille päästy ja onko laite kompromettoitu.
|
Paljastetut tiedot |
Suurin riski |
Mitä tehdä |
|
Salasanat tai tilin tunnistetiedot |
Tilikaappaus ja luvaton pääsy |
Vaihda vaikuttuneet salasanat, myös muissa palveluissa joissa sama salasana on käytössä. Ota käyttöön kaksivaiheinen tunnistautuminen (2FA), tarkista tilitoiminta ja kirjaudu ulos tuntemattomista istunnoista. |
|
Maksukortti- tai pankkitiedot |
Luvattomat maksut ja taloudellinen petos |
Ota välittömästi yhteys pankkiisi tai kortinmyöntäjään. Kysy, pitääkö kortti tai tili sulkea tai korvata, ja tarkista viimeaikaiset tapahtumat. |
|
Henkilöllisyysasiakirjat tai arkaluonteiset tiedot |
Identiteettivarkaus ja tekeytyminen |
Ota yhteyttä asianomaiseen myöntävään viranomaiseen tai palveluntarjoajaan neuvojen saamiseksi. Seuraa tuntemattomia tilejä tai hakemuksia omalla nimelläsi ja tee ilmoitus epäillystä identiteettivarkaudesta. |
|
Sähköpostiosoite tai puhelinnumero |
Kalastelu, huijauspuhelut ja kohdennettu tekeytyminen |
Ole varovainen odottamattomien viestien ja soittojen kanssa, erityisesti jos niissä on aitoja henkilökohtaisia tietoja. Vältä epäilyttäviä linkkejä ja varmista pyynnöt itsenäisesti. |
|
Selainevästeet, aktiiviset istunnot tai haittaohjelmiin liittyvät tiedot |
Istunnon kaappaus ja jatkoinen tunnistetietojen varastaminen |
Tarkista ja puhdista vaikuttunut laite luotettavalla tietoturvaohjelmistolla. Vaihda tärkeät salasanat puhtaalla laitteella, peruuta aktiiviset istunnot mahdollisuuksien mukaan ja tarkasta tilien toiminnot. |
Jatka tärkeiden tilien seurantaa epäilyttävien kirjautumisten, salasanan palautusyritysten ja luvattomien tapahtumien varalta. Ilmoita vahvistetusta väärinkäytöstä asianomaiselle palveluntarjoajalle tai organisaatiolle.
Miten voit suojata henkilötietosi huijareilta?
Henkilötietojen suojaaminen alkaa siitä, että teet huijareiden työn vaikeammaksi. Ole varovainen odottamattomien viestien tai soittojen kanssa, erityisesti jos niissä luodaan kiireen tuntua tai pyydetään tilille pääsyä. Vaikka pyyntö näyttäisi tulevan luotetulta organisaatiolta, varmistu siitä virallisesta kanavasta ennen tietojen antamista tai pääsyn myöntämistä.
Tilit tarvitsevat myös vahvan suojauksen. Käytä eri salasanaa jokaiseen verkkotiliin. Nämä voi tallentaa arvostettuun salasananhallintaan. On myös suositeltavaa ottaa käyttöön kaksivaiheinen tunnistautuminen (2FA) aina kun se on saatavilla. Tämä tarkoittaa, ettei pelkkä salasana välttämättä riitä tilille pääsemiseksi.
Laitteet tulee suojata haittaohjelmilta ja infostealereilta. Lataa sovellukset ja ohjelmistot luotettavista lähteistä, asenna tietoturvapäivitykset viipymättä ja käytä arvostettua tietoturvaohjelmistoa, joka tunnistaa haitalliset tiedostot, verkkosivut ja muut uhat.
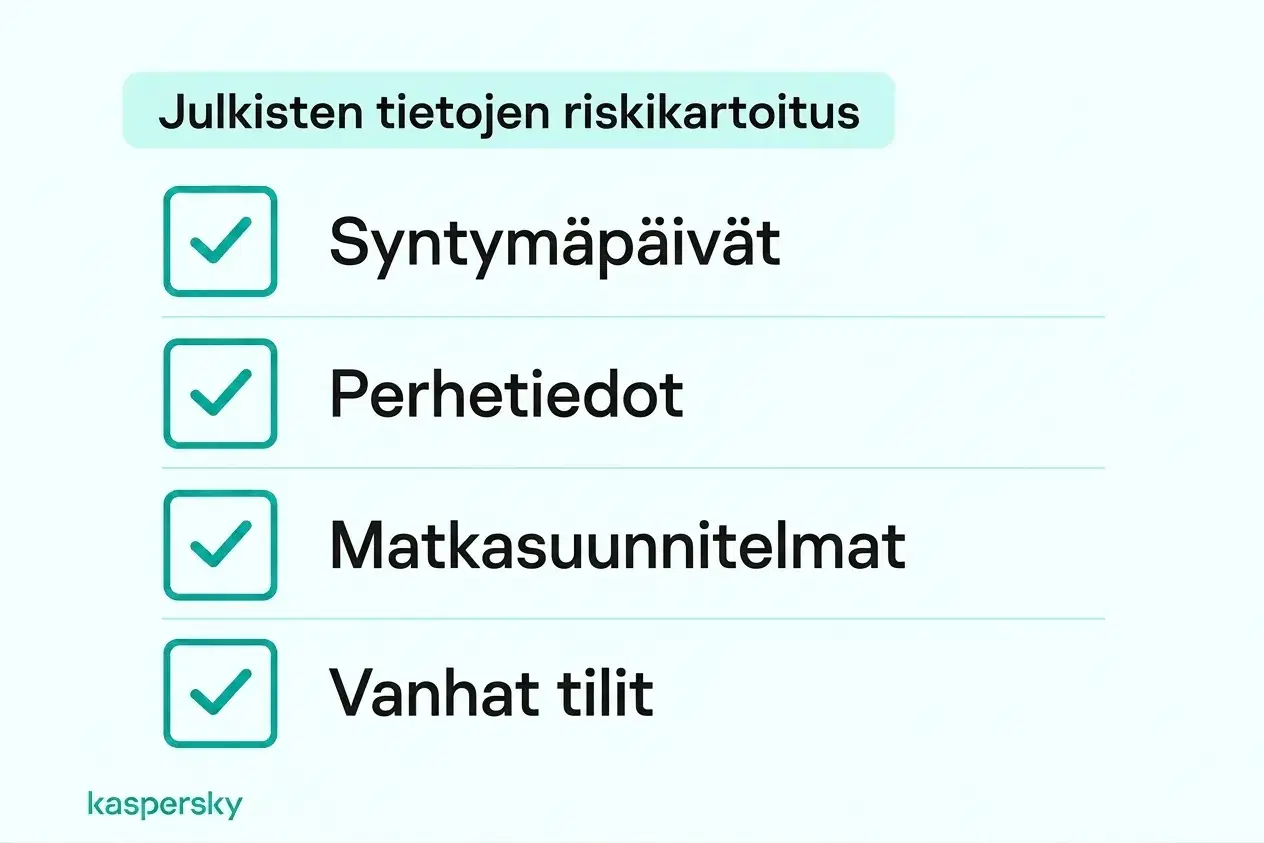
Rajoita julkisesti saatavilla olevia henkilötietoja tarkistamalla sosiaalisen median yksityisyysasetukset ja välttämällä tarpeettomia julkisia tietoja, kuten syntymäpäiviä, perhetietoja tai matkasuunnitelmia. Poista käyttämättömät tilit ja poista omat tietosi palveluista, joita et enää tarvitse.
Kiinnitä huomiota tietomurtotiedotteisiin ja epäilyttäviin kirjautumisilmoituksiin. Vaikka nämä toimet eivät estä jokaista tietovuotoa, ne vähentävät altistumistasi ja auttavat reagoimaan ennen kuin varastettuja tietoja käytetään väärin.
Kaspersky Premium yhdistää virustorjunnan työkaluihin, jotka on suunniteltu estämään haitallisia verkkosivuja ja kalastelua, tunnistamaan tietojen ja salasanojen vuotoja sekä hallinnoimaan salasanoja turvallisesti.
Riippumattomasti testattu ja palkittu alan johtavissa laboratorioissa.



Aiheeseen liittyvät artikkelit:
- Mitä tiedät huijaussivustoista?
- Miten välttää sosiaalisen manipuloinnin hyökkäykset tehokkaasti?
- Mitkä ovat parhaat suojautumisvinkit kalastelua vastaan?
- Miten välttää tietojen varastaminen?
Suositellut tuotteet:
FAQs
Voivatko huijarit saada tietosi pelkästään tekstiviestistä tai puhelusta?
Yleensä eivät pelkästään viestistä tai puhelusta. Suurempi riski syntyy, jos vastaanottaja napauttaa haitallista linkkiä, vastaa henkilökohtaisilla tiedoilla, asentaa ohjelmistoa tai myöntää pääsyn laitteeseensa. Vastaaminen voi myös varmistaa, että puhelinnumero on aktiivinen. Epäilyttävät viestit kannattaa estää ja poistaa.
Voiko joku varastaa identiteettisi pelkällä nimellä ja osoitteella?
Yleensä ei pelkällä nimellä ja osoitteella, vaikka ne voikin tehdä kohdennetuista huijauksista uskottavampia. Identiteettivarkaus vaatii yleensä lisätietoja, kuten syntymäajan, ID-tiedot, tilin tunnistetiedot tai muita henkilökohtaisia tietoja.
Mitä tietoja huijari tarvitsee päästäkseen pankkitilillesi?
Nimi ja tilinumero eivät yleensä riitä verkkopankkitunnuksiin pääsyyn. Huijarit tarvitsevat tavallisesti lisäautentikointitietoja, kuten kirjautumistunnukset, turvakoodit tai pääsyn luotettuun laitteeseen, aktiiviseen istuntoon tai ruudun etälukuun.
Mistä tiedät, että korttiasi on skimmattu?
Voi olla vaikea havaita laitteesta itsestään. Löysä tai epätavallinen kortinaukko tai muu odottamaton lisälaite voi olla varoitusmerkki. Luvattomat tapahtumat tai pankin ilmoitukset ovat usein selvimmät merkit siitä, että korttitiedot ovat saattaneet päästä vääriin käsiin.