Mitä ovat mobiilisovellusten tietoturva?
Mobiilisovellusten tietoturva (mobile app security) tarkoittaa mobiilisovellusten, niiden käsittelemien tietojen ja niiden yhteyksien suojaamista luvattomalta käytöltä, väärinkäytöltä ja kyberhyökkäyksiltä.
Se on tärkeää, koska mobiilisovelluksia käytetään usein arkaluontoisiin toimintoihin, kuten verkkopankkiin, ostoksiin, viestintään ja yritysjärjestelmiin pääsyyn. Haavoittuvuus sovelluksessa voi paljastaa henkilötietoja, tunnistetietoja, maksutietoja tai yritystietoja.
Mobiilisovellusten tietoturva eroaa päätelaitteen tietoturvasta, joka keskittyy puhelimen tai tabletin suojaamiseen. Se eroaa myös sovellusten tietosuojasta, joka käsittelee henkilötietojen keräämistä ja jakamista.
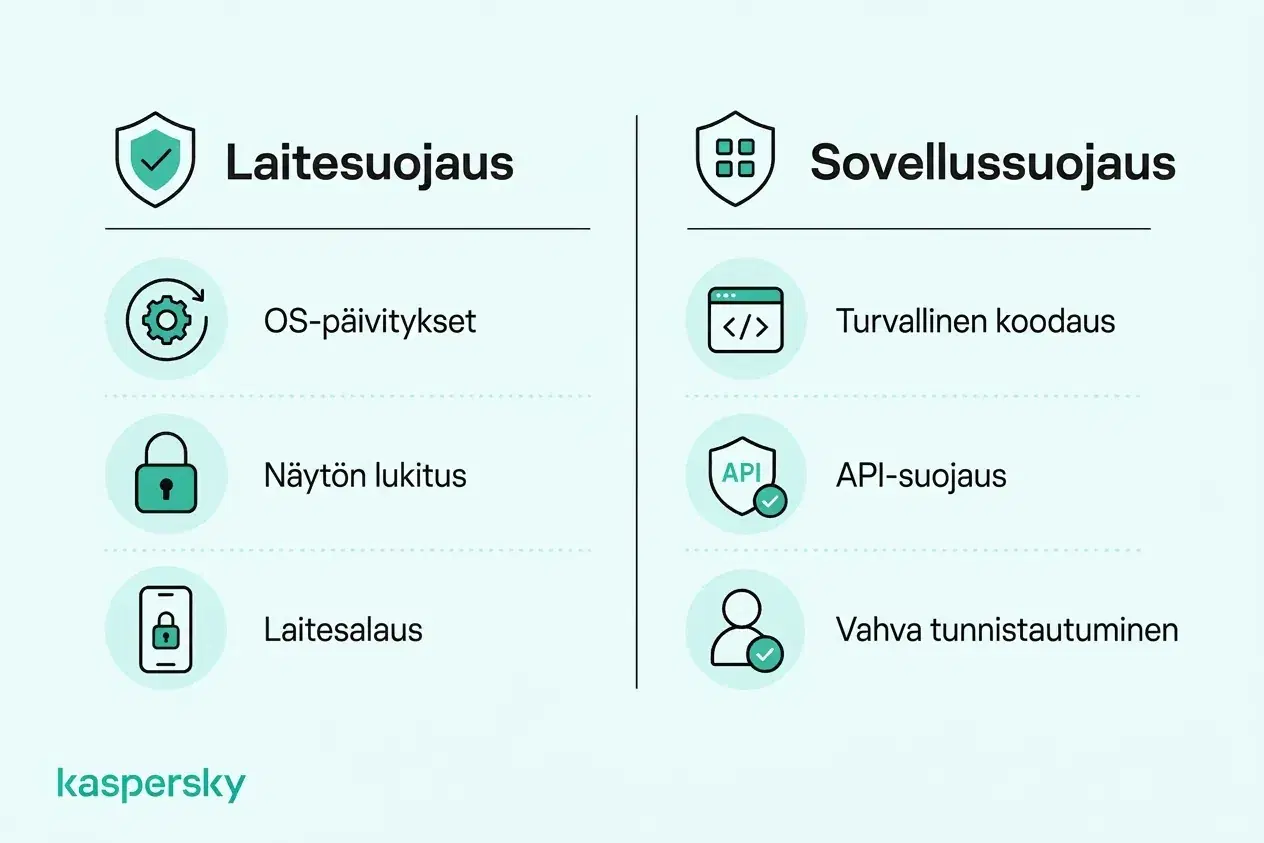
Vastuu on jaettu: kehittäjien tulee rakentaa ja testata sovellukset turvallisesti, organisaatioiden hallita käyttöoikeuksia ja suojata palveluita, ja käyttäjien pitää pitää sovellukset päivitettyinä sekä suojata tilinsä ja tietonsa.
- Mobiilisovellusten tietoturva suojaa sovelluksia, käyttäjätietoja ja sovellusten yhdistyviä palveluja.
- Yleisimpiä riskejä ovat epävarma tietojen tallennus, heikko tunnistautuminen, haavoittuvat yhteydet (APIs), haittaohjelmat ja vanhentuneet komponentit.
- Kehittäjät vastaavat turvallisesta suunnittelusta, koodauksesta, testauksesta ja ylläpidosta.
- Käyttäjät voivat vähentää riskejä asentamalla luotettuja sovelluksia, tarkistamalla käyttöoikeudet, pitämällä ohjelmistot päivitettyinä ja suojaamalla tilinsä.
- Yritysten tulee hallita pääsyä yrityssovelluksiin ja tietoihin, erityisesti työntekijöiden ja BYOD‑laitteiden osalta.
- Mobiilisovellusten tietoturva liittyy päätelaitteen suojaan ja tietosuojaan, mutta ne eivät ole sama asia.
Mitkä ovat yleisimmät mobiilisovellusten tietoturvauhat ja haavoittuvuudet?
Haavoittuvuus on heikkous sovelluksessa tai sitä tukevissa järjestelmissä. Hyökkäysmenetelmät kuvaavat tapoja, joilla heikkouksia hyödynnetään. Seuraukset voivat vaihdella tietovuodoista lähes välittömiin taloudellisiin menetyksiin.
Yleiset riskit koskevat sekä Android‑ että iOS‑sovelluksia ja kytkeytyvät OWASP Mobile Top 10 ‑listalla korostettuihin ongelmiin, kuten epävarmaan tietokäsittelyyn, heikkoon tunnistautumiseen, haavoittuviin yhteyksiin ja epävarmoihin ohjelmistokomponentteihin. Nämä heikkoudet voivat vaikuttaa pankki‑ ja ostossovelluksista viestintäpalveluihin ja yritysohjelmistoihin.
Epävarma tietojen tallennus ja yhteydet
Arkaluonteiset tiedot voivat paljastua, jos sovellus tallentaa niitä turvallisesti heikosti laitteelle, lähettää niitä huonosti suojattuja yhteyksiä pitkin tai luottaa haavoittuviin APIs‑ratkaisuihin.
Tämä voi vaarantaa henkilötiedot, kirjautumistiedot, maksutiedot ja yritystiedot. Esimerkiksi epävarma pankkisovellus voi paljastaa tapahtumatiedot tai haavoittuva yrityssovellus voi vuotaa asiakastietoja tai luottamuksellisia dokumentteja.
Heikko tunnistautuminen ja käyttövalvonta
Huono tunnistautuminen, epävarma istunnonhallinta ja heikko valtuutus voivat antaa hyökkääjille pääsyn tileihin tai tietoihin, joihin heidän ei pitäisi päästä.
Seurauksina voi olla tilin kaappaus, oikeuksien eskalointi tai toisen käyttäjän tietojen luvaton käsittely. Verkkokaupassa tämä voi paljastaa tallennetut maksutiedot; yrityssovelluksessa se voi sallia luvattoman pääsyn sisäisiin tietoihin tai hallintatoimintoihin.
Haittaohjelmat, sovellusten muokkaus ja käänteinen suunnittelu
Mobiilimaailman uhkiin kuuluvat haitta‑ohjelmat, vakoiluohjelmat, pankkitroijalaiset ja vilpilliset kopiot aidoista sovelluksista. Niiden tarkoituksena voi olla tunnusten varastaminen, toimintojen tarkkailu tai maksujen uudelleenohjaus.
Käänteinen suunnittelu (reverse engineering) tarkoittaa sovelluksen koodin tai käyttäytymisen analysointia sen toimintalogiikan ymmärtämiseksi. Vaikka se voi tukea laillista tietoturvatutkimusta, hyökkääjät voivat käyttää sitä heikkouksien löytämiseen tai suojauksien ohittamiseen. Sovellusten muokkaaminen tarkoittaa luvattomia muutoksia, jotka voivat muuttaa toiminnallisuutta, heikentää suojausmekanismeja tai helpottaa petoksia. Myös laillisissa sovelluksissa voi olla haavoittuvuuksia, joita hyökkääjät hyödyntävät.
Vanhentunut ohjelmisto ja haavoittuvat komponentit
Sovellukset käyttävät usein kolmannen osapuolen SDKs, kirjastoja ja muita ohjelmistokomponentteja. Jos ne ovat vanhentuneita tai epävarmoja, ne voivat tuoda heikkouksia, vaikka sovelluksen oma koodi olisi hyvin suunniteltu.
Päivityksettömät sovellukset ja tuen lopettaneet komponentit ovat erityisen riskialttiita, koska tunnetut haavoittuvuudet voivat jäädä hyödyntämiskelpoisiksi. Ohjelmistotoimitusketjun ongelmat voivat myös vaikuttaa moniin sovelluksiin samanaikaisesti, jos ne käyttävät samaa haavoittuvaa kolmannen osapuolen komponenttia.
Mitä mobiilisovellusten tietoturvalistan tulisi sisältää?
Mobiilisovellusten tietoturvalistan tulisi kattaa viisi keskeistä aluetta: arkkitehtuuri ja oikeudet, tunnistautuminen ja valtuutus, tietojen tallennus ja tietosuoja, verkkoyhteydet ja APIs, sekä sovelluksen eheys ja testaus.
Näitä suojaustoimia tulisi soveltaa läpi koko sovelluksen kehityksen ja ylläpidon. Sovelluskehittäjien ja mobiilipalveluja tarjoavien organisaatioiden vastuulla on ottaa käyttöön esimerkiksi OWASP Mobile Application Security Verification Standard (MASVS) sekä noudattaa Androidin ja iOS:n turvallisuusohjeita.
Turvallinen arkkitehtuuri ja käyttöoikeudet
Sovellusten tulee noudattaa vähimmän oikeuden periaatetta: antaa komponenteille ja palveluille vain se pääsy, jota ne tarvitsevat.
Kehittäjien tulisi välttää kovakoodattuja salasanoja, API‑avaimia ja muita salaisuuksia sekä minimoida arkaluonteisten tietojen tarpeeton altistaminen. Kolmannen osapuolen SDKs ja riippuvuudet on arvioitava haavoittuvuuksien varalta koko elinkaaren ajan, ja sovellusarkkitehtuurin tulee rajoittaa vaikutusta, jos yksi komponentti vaarantuu.
Tunnistautuminen ja valtuutus
Tunnistautumisen tulee varmentaa käyttäjät turvallisesti, ja valtuutuksen tulee rajoittaa, mitä kukin käyttäjä voi tehdä. Tärkeät pääsypäätökset pitää toteuttaa palvelinpuolella sen sijaan, että luotettaisiin pelkästään mobiilisovellukseen.
Sovellusten tulisi tukea asianmukaista monivaiheista tunnistautumista (MFA / monivaiheinen tunnistautuminen) ja turvallista tilin palautusta. Tunnistus‑ ja istuntotunnukset on suojattava turvallisessa tallennuksessa ja huolellisella istunnonhallinnalla, jotta käyttäjät eivät pääse tietoihin tai toimintoihin, joihin heillä ei ole oikeuksia.
Turvallinen tietojen tallennus ja tietosuoja
Mobiilisovellusten salaus auttaa suojaamaan laitteelle ja taustajärjestelmiin tallennettuja arkaluonteisia tietoja. Yhdessä asianmukaisten käyttöoikeuksien ja turvallisen avainhallinnan kanssa salaus vähentää luvattoman tietovuodon riskiä.
Android‑avaintenhallinta (Android Keystore) voi tallentaa salausavaimia turvallisesti Android‑laitteille. iOS:n Keychain tarjoaa suojatun tallennustilan tunnistetiedoille ja muille pienille arkaluonteisille tiedoille. Näitä ei kuitenkaan pidä käyttää tekosyynä säilyttää enemmän tietoa kuin on tarpeen.
Sovellusten tulee myös minimoida tarpeeton tietojen kerääminen ja säilytys sekä estää arkaluonteisten tietojen päätyminen lokitietoihin, varmuuskopioihin, ilmoituksiin tai avoimiin rajapintoihin.
Turvallinen verkkoyhteys ja APIs
Sovelluksen ja sen palvelimien välinen viestintä tulee suojata HTTPS‑protokollalla ja asianmukaisesti konfiguroiduilla TLS‑asetuksilla.
APIs tulee vaatia turvallista tunnistautumista ja valtuutusta sekä validoida pyynnöt palvelinpuolella. Lisäsuojauksia sieppauksen tai manipuloinnin estämiseksi voidaan tarvita korkean riskin sovelluksissa, mutta arkaluonteisia tietoja ei koskaan tule lähettää epävarmojen kanavien kautta.
Sovelluksen eheys ja turvallisuustestaus
Sovelluksen eheysvalvonta auttaa havaitsemaan tai estämään luvattomat muutokset, kun taas mobiilisovellusten turvallisuustestaus paljastaa haavoittuvuuksia ennen kuin hyökkääjät voivat hyödyntää niitä. Yhdessä nämä toimet auttavat kehittäjiä vähentämään riskejä sovelluksen elinkaaren aikana.
Koodin hämärtäminen, eheystarkistukset ja ajonaikaiset suojaukset voivat vaikeuttaa käänteistä suunnittelua ja muokkausta. Nämä toimet eivät kuitenkaan voi taata täydellistä immuunisuutta hyökkäyksille.
Turvallisuustestauksen tulisi olla osa kehitystä, ei vasta julkaisun jälkeen. Testaukseen voi kuulua esimerkiksi:
- SAST: lähdekoodin tai binaarien tarkastelu turvallisuusheikkouksien etsimiseksi.
- DAST: käynnissä olevan sovelluksen testaus löydettävissä olevan hyväksikäytettävän käyttäytymisen havaitsemiseksi.
- Haavoittuvuusarvioinnit: tunnettujen heikkouksien tunnistaminen ja priorisointi.
- Tunkeutumistestaus: realististen hyökkäysten simulointi sen testaamiseksi, voidaanko haavoittuvuuksia hyödyntää.
Testaus tulisi toistaa merkittävien muutosten jälkeen ja kun uusia uhkia tai haavoittuvuuksia ilmenee.
|
Turva‑alue |
Tarkistuskysymykset |
|
Arkkitehtuuri ja oikeudet |
Seuraako sovellus vähimmän oikeuden periaatetta? Onko kolmannen osapuolen riippuvuudet arvioitu haavoittuvuuksien varalta? |
|
Tunnistautuminen ja valtuutus |
Varmennetaanko käyttäjät turvallisesti? Onko pääsynhallinta toteutettu palvelinpuolella? |
|
Tietojen tallennus ja tietosuoja |
Onko arkaluonteiset tiedot suojattu tallennuksessa? Vältetäänkö tarpeetonta tietojen keräämistä? |
|
Verkkoyhteydet |
Onko sovellus‑palvelinyhteys salattu? Onko APIs asianmukaisesti suojattu? |
|
Sovelluksen eheys ja testaus |
Onko sovellus suojattu asiaankuuluvilta muokkausriskeiltä? Suorittaako tiimi säännöllistä turvallisuustestausta? |
Miten voit parantaa mobiilisovellusten tietoturvaa?
Mobiilisovellusten tietoturva riippuu sekä siitä, miten sovellukset rakennetaan että siitä, miten niitä käytetään. Kehittäjät vastaavat turvallisesta suunnittelusta, koodauksesta, testauksesta ja backend‑suojauksesta, kun taas yksityishenkilöt ja yritykset voivat vähentää riskejä tekemällä turvallisempia sovellusvalintoja, suojaamalla tilejään, hallitsemalla käyttöoikeuksia ja ylläpitämällä laitehallintaa.
Suojausohjelmisto voi lisätä suojaa tiettyjä uhkia vastaan, kuten haittaohjelmia, verkkourkintaa (phishing), ja haitallisia linkkejä vastaan, mutta se ei korjaa epävarmaa sovelluskoodia tai tarjoajan taustajärjestelmän haavoittuvuuksia.
Mobiilisovellusten tietoturvan parhaat käytännöt yksityishenkilöille
- Lataa sovelluksia luotetuista lähteistä: Suosi hyvämaineisia sovelluskauppoja, tarkista kehittäjä ja ole varovainen tuntemattomien APK‑tiedostojen tai asennuslinkkien kanssa.
- Tarkista käyttöoikeudet: Rajoita tarpeetonta pääsyä sijaintiin, yhteystietoihin, kameraan, mikrofoniiin ja muihin arkaluonteisiin tietoihin.
- Pidä sovellukset ajan tasalla: Asenna sovellusten ja käyttöjärjestelmän päivitykset nopeasti ja poista käyttämättömät tai tuen lopettaneet sovellukset.
- Suojaa tilit: Käytä uniikkeja salasanoja, salasanalokeroa ja monivaiheista tunnistautumista, kun se on saatavilla.
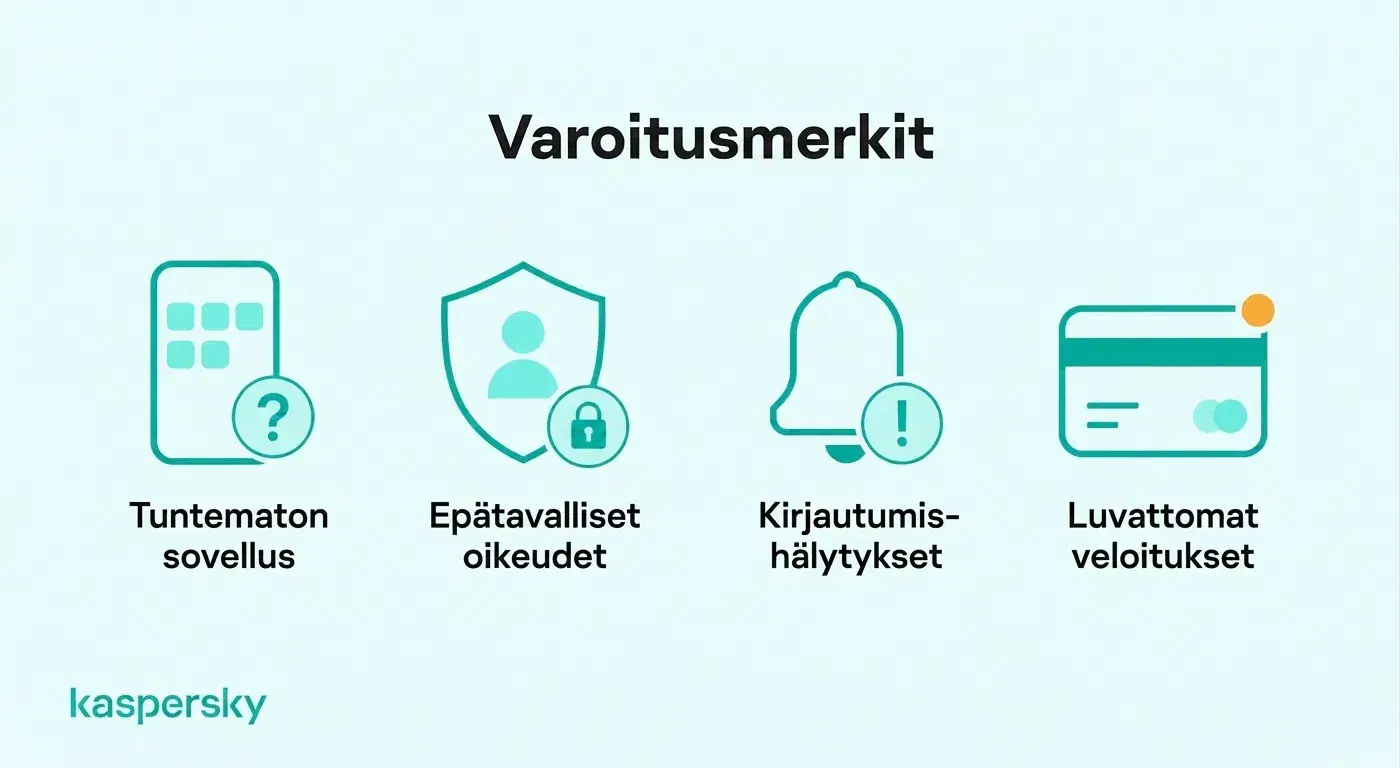
- Seuraa epäilyttävää käyttäytymistä: Tutki tuntemattomia sovelluksia, yllättäviä käyttöoikeuspyyntöjä, epätavallisia kirjautusvaroituksia tai luvattomia tilitoimia.
- Käytä sopivaa suojausohjelmistoa: Valitse laitteellesi ja tuetuille ominaisuuksille sopiva, luotettava mobiilisuojaus, joka auttaa havaitsemaan haitallisia sovelluksia, verkkourkintayrityksiä ja vaarallisia linkkejä.
Riippumattomasti testattu ja palkittu alan johtavien laboratorioiden toimesta.
Mobiilisovellusten tietoturvan parhaat käytännöt pienyrityksille
Pienyritysten kannattaa yhdistää työntekijäohjeistus ja kontrollit sen suhteen, mitkä mobiilisovellukset pääsevät käsiksi yritystietoihin.
- Hallitse sovellusten käyttöä: Määrittele, mitkä sovellukset ovat hyväksyttyjä yritysjärjestelmien ja tietojen käyttöön.
- Turvaa yritystilit: Vaatikaa asianmukaista monivaiheista tunnistautumista ja rajoittakaa työntekijöiden oikeuksia tehtävän vaatimusten mukaisesti.
- Hallitse mobiiliriskejä: Aseta vähimmäisturvavaatimukset sekä yrityksen omistamille että BYOD‑laitteille, jotka käyttävät yrityssovelluksia.
- Suojaa yritystiedot: Rajoita tarpeetonta pääsyä asiakastietoihin, luottamuksellisiin dokumentteihin ja pilvipalveluihin, joihin sovellukset yhdistävät.
- Kouluta työntekijöitä: Auta henkilökuntaa tunnistamaan haitalliset sovellukset, petolliset asennuslinkit ja epäilyttävät kirjautuspyynnöt.
- Käytä sopivia suojauskeinoja: Yhdistä endpoint‑suojaus, tiliturvallisuus, pääsynhallinta ja työntekijätietoisuus sen sijaan, että luottaisit vain yhteen suojausmekanismiin.
Kaspersky Small Office Security voi tukea pienyritysten laajempaa kyberturvallisuutta suojaamalla tuettuja yrityslaitteita ja -tilejä. Palkittu suojaus ilman omaa IT‑tiimiä.
Mitä tehdä, jos mobiilisovellus on vaarantunut?
Jos epäilet, että mobiilisovellus on vaarantunut, lopeta sen käyttö, suojaa vaikuttuneet tilit ja selvitä, onko arkaluonteisia tietoja paljastunut. Nopeasti toimiminen voi estää luvattoman pääsyn, taloudelliset menetykset ja lisävahingot.
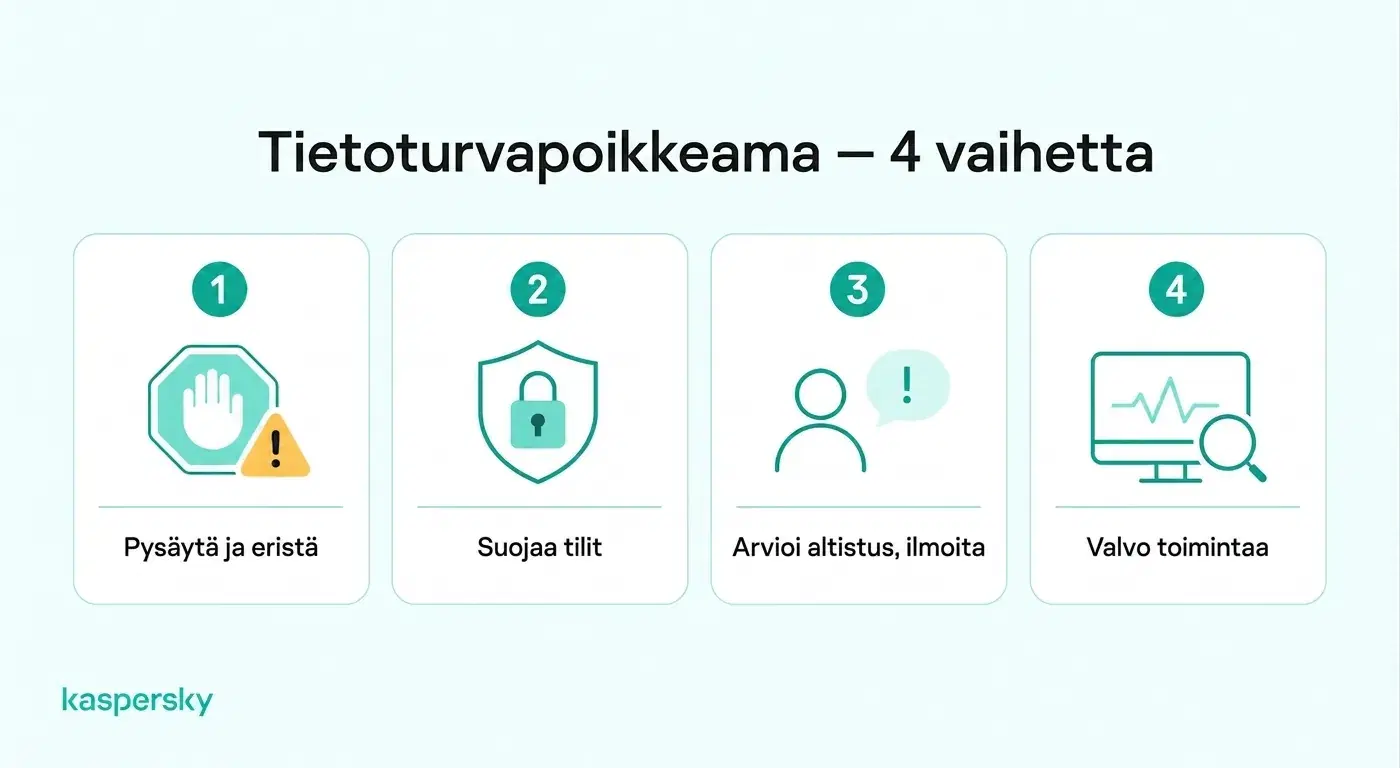
- Tunnista epäilyttävä toiminta: Etsi tuntemattomia sovelluksia, odottamattomia käyttöoikeuspyyntöjä, turvallisuusvaroituksia, luvattomia tapahtumia tai poikkeavaa tilikäyttäytymistä.
- Eristä uhka: Lopeta sen sovelluksen käyttö, jota epäilet. Jos kyseessä on haittaohjelma, katkaise tarvittaessa laitteen internetyhteys ja poista tai eristä haitallinen sovellus.
- Suojaa tilisi: Käytä luotettavaa laitetta vaihtamaan mahdollisesti vaarantuneet salasanat, peruuta aktiiviset istunnot ja ota käyttöön monivaiheinen tunnistautuminen.
- Tarkista paljastuneet tiedot: Selvitä, onko henkilötietoja, maksutietoja, kirjautumistietoja tai yritystietoja saatettu lukea ilman lupaa.
- Ilmoita asianomaisille: Ota yhteys pankkiisi, jos taloustiedot ovat vaarassa. Yrityssovellusten osalta raportoi tapaus IT‑ylläpitäjälle tai tietoturvatiimille.
- Seuraa lisäuhkia: Varo epäilyttäviä kirjautumisia, luvattomia tapahtumia ja muita merkkejä jatkuneesta vaarantamisesta.
Aiheeseen liittyvät artikkelit:
- Miten välttää tietojen varastaminen?
- Parhaat vinkit mobiilisuojaamiseen älypuhelimen käyttäjille
- Keskeiset Android‑turvavinkit: miten suojata laitteeni?
- Mitä eroja on Androidin ja iPhonen mobiiliturvassa?
Suositellut tuotteet:
- Kaspersky Premium
- Lataa 30 päivän ilmainen kokeilu premium‑suunnitelmastamme
- Kaspersky Mobile Security
FAQs
Mistä voi todeta, että mobiilisovellus on turvallinen?
Yksittäistä merkkiä sovelluksen turvallisuudesta ei ole. Hyödyllisiä indikaattoreita ovat hyvämaineinen kehittäjä, säännölliset päivitykset, kohtuulliset käyttöoikeuspyynnöt, turvalliset kirjautumisvaihtoehdot ja jakelu luotettavien kanavien kautta. Korkean riskin sovelluksissa kehittäjien tulisi myös noudattaa tunnustettuja standardeja, kuten OWASP MASVS.
Mitä tarkoittaa mobiilisovellusten uhkien seuranta?
Mobiilisovellusten uhkien seuranta (mobile application threat monitoring) tarkoittaa sovelluksesta tai laitteesta tulevien signaalien tarkkailua epäillyn toiminnan havaitsemiseksi, kuten muokkausyritykset, virheellinen koodin allekirjoitus, epätavalliset API‑pyynnöt, bottitoiminta tai muut hyökkäyksen merkit. Se auttaa kehittäjiä ymmärtämään, miten sovelluksia kohdistetaan julkaisun jälkeen.
Mikä on ero mobiilisovellusten turvallisuustestauksen ja tunkeutumistestauksen välillä?
Mobiilisovellusten turvallisuustestaus on laajempi prosessi, jossa tarkastetaan sovellus haavoittuvuuksien varalta käyttämällä menetelmiä kuten staattinen analyysi, dynaaminen testaus, konfiguraatiokatselmukset ja riippuvuustarkastukset. Tunkeutumistestaus (penetration testing) keskittyy enemmän realististen hyökkäysten simulointiin selvittääkseen, voidaanko havaittuja heikkouksia todella hyödyntää.
Mitä on sovelluksen attestointi?
Sovelluksen attestointi (app attestation) käyttää alustan tarjoamaa todentamistietoa auttaakseen palvelimia arvioimaan sovelluksen identiteettiä ja eheyttä. Riippuen mekanismista se voi auttaa havaitsemaan luvattomia muutoksia tai epäilyttäviä ympäristöjä, mutta se ei voi taata, että sovellus tai laite olisi täysin suojattu.