Onko työntekijöiden turvallista käyttää omia kannettaviaan töissä?
Työntekijät voivat tehdä työtä turvallisesti omilla kannettavilla, mutta vain silloin kun laitteet täyttävät asianmukaiset tietoturvavaatimukset ja yritysjärjestelmiin pääsy on asianmukaisesti hallittu.
Tätä lähestymistapaa kutsutaan yleisesti BYODiksi (engl. Bring Your Own Device — tuo oma laite). Se antaa työntekijöille mahdollisuuden käyttää omia kannettaviaan työssä yrityksen jakamien laitteiden sijaan. BYOD voi tehdä etätyöstä edullisempaa ja joustavampaa, erityisesti pienille yrityksille, joilla on rajalliset IT‑resurssit. Työntekijöiden on kuitenkin noudatettava selkeitä turvallisuusvaatimuksia työskennellessään kotona.
Keskeinen ero on hallinnassa. Yritys voi yleensä hallita yrityksen jakamien laitteiden asetuksia: asentaa suojausohjelmia, pakottaa päivityksiä, hallita käyttöoikeuksia ja asettaa samat suojausasetukset kaikille laitteille. BYODissa osa tästä vastuusta siirtyy työntekijälle. Yrityksen tulee asettaa selkeät vähimmäisvaatimukset ennen kuin henkilökohtaisilla laitteilla sallitaan pääsy yrityksen sähköposteihin, tiedostoihin, pilvipalveluihin tai muihin järjestelmiin.
BYOD voi toimia käytännöllisenä vaihtoehtona silloin kun henkilökohtaiset kannettavat pidetään ajan tasalla, suojataan haittaohjelmilta, varmistetaan vahvalla tunnistautumisella ja käytetään yrityksen turvallisuusohjeiden mukaisesti. Se voi olla sopimaton ratkaisu, jos työntekijät käsittelevät hyvin arkaluonteista tietoa tai jos henkilökohtaista laitetta ei voida saada vastaamaan yrityksen vaatimuksia.
- BYOD (tuo oma laite) sallii työntekijöiden käyttää henkilökohtaisia kannettavia työssä edellyttäen, että laitteet täyttävät yrityksen turvallisuusvaatimukset.
- Pidä henkilökohtaiset kannettavat ajan tasalla, käytä luotettavaa päätelaitteiden suojausta sekä ota käyttöön laitteiden salaus ja automaattinen näyttölukitus.
- Suurin BYOD‑haaste on se, että yrityksillä on vähemmän näkyvyyttä ja hallintaa henkilökohtaisiin laitteisiin kuin yrityksen jakamiin laitteisiin.
- Monivaiheinen tunnistautuminen, yksilölliset salasanat, salaus ja hallittu pääsy vähentävät katoamisen tai tilin kaappauksen vaikutuksia.
- Työhön liittyvä tieto tulisi säilyttää hyväksytyissä yritystileissä ja tallennusratkaisuissa henkilökohtaisten palvelujen sijaan.
- BYOD ei välttämättä sovi tilanteisiin, joissa käsitellään erittäin arkaluonteista tietoa tai kun henkilökohtaiset laitteet eivät täytä yrityksen turvallisuusvaatimuksia.
Mitkä ovat suurimmat BYOD‑kyberturvariskit?
Pääasiallinen BYOD‑riski ei ole pelkästään se, että kannettava on yksityisomistuksessa. Ongelma on usein se, että yrityksillä on vähemmän tietoa siitä, miten henkilökohtaiset laitteet on konfiguroitu ja miten niitä käytetään.
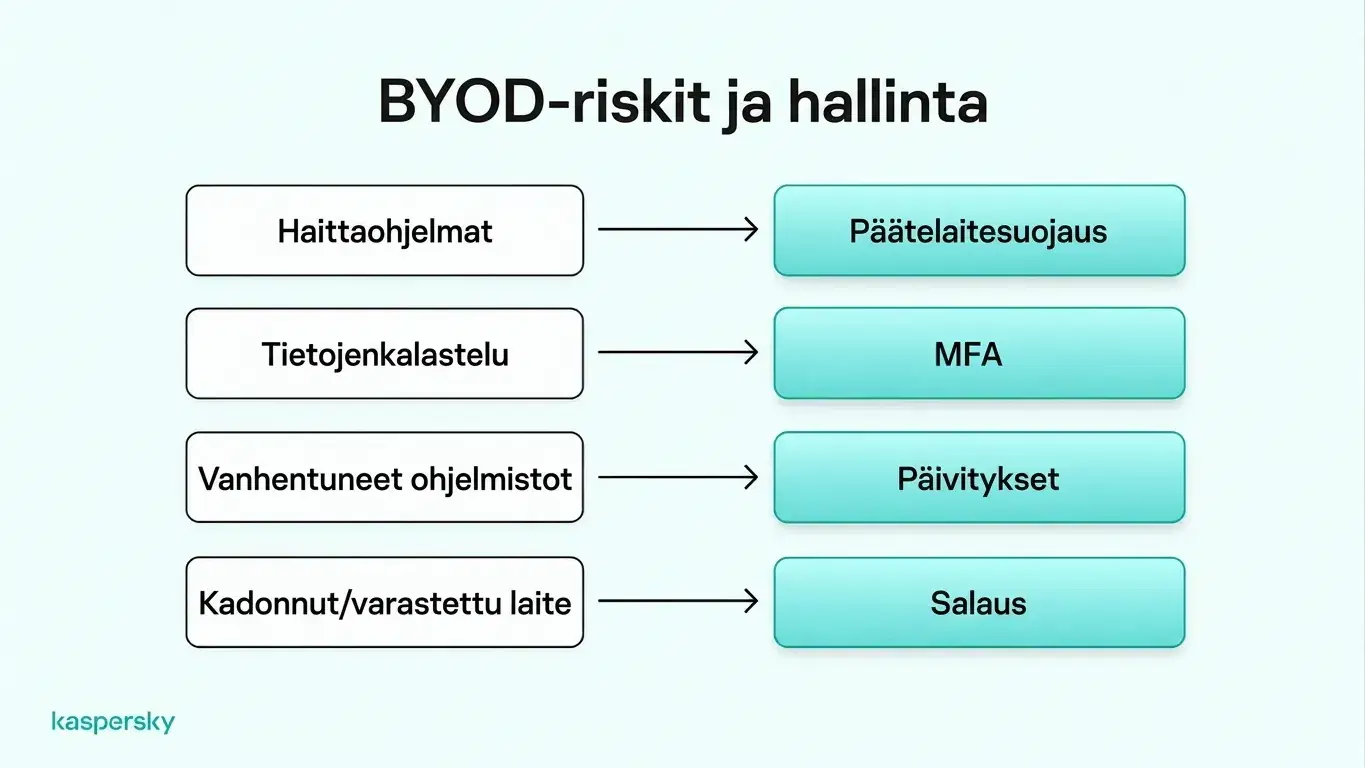
Haittaohjelmat ja lunnasohjelmat voivat uhata kannettavaa ja antaa hyökkääjille pääsyn yrityksen tiedostoihin tai tileihin. Huijausviestit (phishing) voivat saada työntekijät paljastamaan tunnistetietojaan tai asentamaan haitallista ohjelmistoa, ja vanhentuneet käyttöjärjestelmät, selaimet ja sovellukset voivat sisältää turvallisuusaukkoja, jotka on korjattu uudemmissa versioissa. Toisin kuin yrityksen hallinnoimissa laitteissa, henkilökohtaisista kannettavista usein riippuu työntekijä itse asennusten ja suojausten ylläpidosta.
Yhteiskäytössä olevat kannettavat tuovat toisen riskin: perheenjäsenet tai muut käyttäjät voivat vahingossa asentaa epäluotettavaa ohjelmistoa tai paljastaa yritystietoja. Turvattomat verkot lisäävät riskiä etenkin kun etäyhteydet on huonosti suojattu.
Yritystiedon hallinta vaikeutuu myös, kun työntekijät tallentavat tietoja henkilökohtaisiin pilvitileihin, paikallisiin kansioihin tai luvattomiin sovelluksiin. Tällöin yrityksen on hankalaa hallita pääsyjä tai selvittää, missä arkaluontoista dataa säilytetään — ongelma korostuu erityisesti työntekijän poistuessa työsuhteesta.
Kadonneet tai varastetut kannettavat voivat myös paljastaa yritystietoja. Riski on suurempi, jos koko levyn salaus, näyttölukitus ja vahva laitteen tunnistus eivät ole käytössä.
Nämä riskit vaihtelevat paljon työntekijäkohtaisesti riippuen laitteista, ohjelmistoista ja tietoturvatottumuksista. Yhdenmukaisten kyberturvavaatimusten laatiminen auttaa pienyrityksiä vähentämään eroja ja suojaamaan tietoja tehokkaammin.
Miten parantaa BYOD‑turvallisuutta etätyötä tekeville?
BYOD‑turvallisuus toimii parhaiten, kun useita perussuojauksia yhdistetään. Jokaisen hyväksytyn henkilökohtaisen kannettavan tulee täyttää vähimmäisvaatimukset laiteturvallisuudelle — tämä koskee sekä tilien suojausta että yritystiedon käsittelyä.
Turvallisuuden parantaminen ei vaadi aina monimutkaista infraa. Laitteiden pitäminen ajan tasalla, luotettavan päätelaitteiden suojauksen käyttö, vahvan tunnistautumisen vaatiminen ja työdataan liittyvien toimintatapojen varmistaminen hyväksytyissä yritysjärjestelmissä vähentävät monia yleisimpiä riskejä.
Suojaa laitteet haittaohjelmilta ja luvattomalta käytöltä
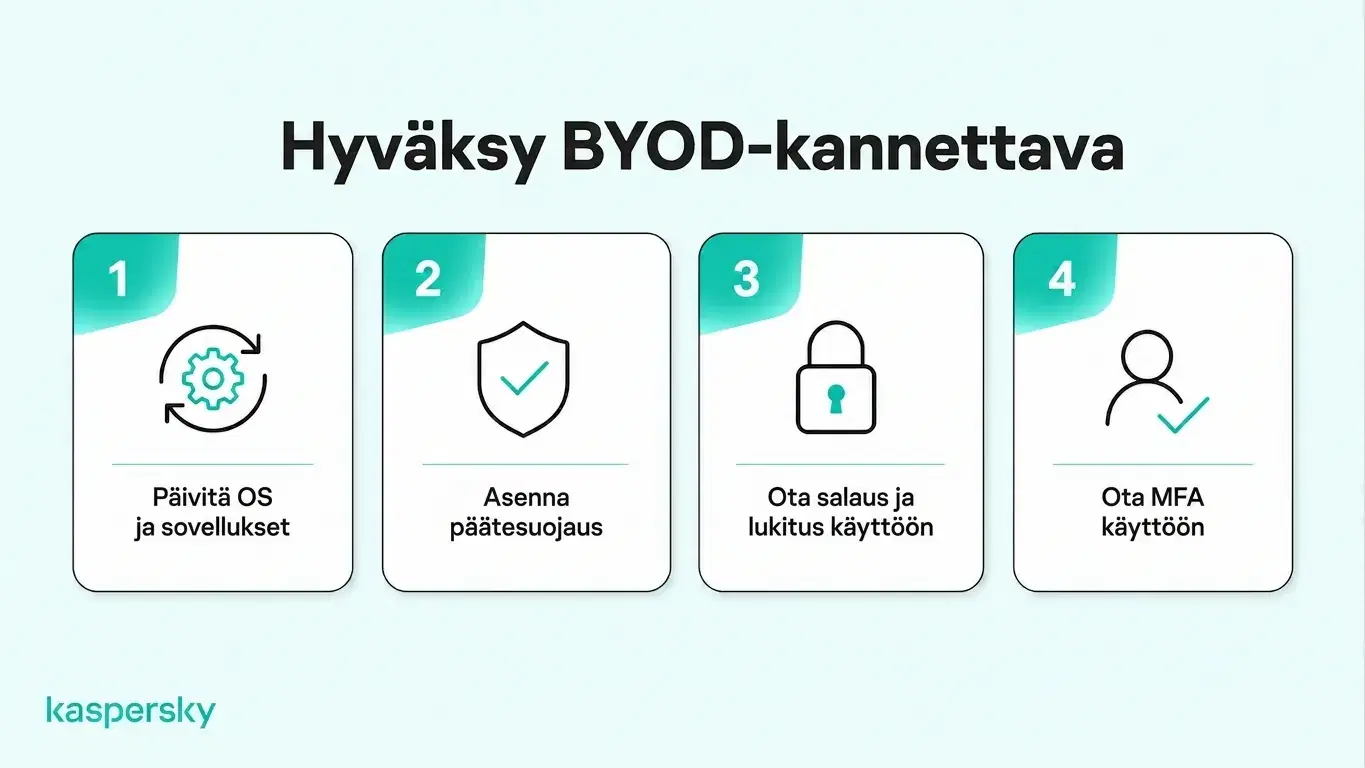
Henkilökohtaisilla työssä käytettävillä kannettavilla tulisi olla tuettu käyttöjärjestelmä ja selain sekä ajantasaiset suojaustyökalut. Turvapäivitykset korjaavat tunnettuja heikkouksia, joita hyökkääjät voivat muuten hyödyntää.
Luotettava päätelaitteiden suojaus kannattaa asentaa myös henkilökohtaisille laitteille, jotta haittaohjelmat, lunnasohjelmat ja muut uhat voidaan havaita ja torjua. Tämä on erityisen tärkeää BYOD‑laitteissa, koska työntekijät käyttävät niitä myös henkilökohtaiseen selailuun ja voivat ladata sovelluksia yrityksen hallinnan ulkopuolelta.
Koko levyn salaus (Full Disk Encryption, FDE) suojaa tietoja, jos kannettava katoaa tai varastetaan. Laite tulisi myös asettaa automaattiselle näyttölukitukselle ja käyttää turvallista tunnistautumista, kuten vahvaa salasanaa tai monivaiheista tunnistautumista (MFA), sekä biometrisiä tunnisteita laitteissa, joissa se on tuettu.
Turvallinen etäyhteys yritysjärjestelmiin
Yrityssähköpostit ja muut tärkeät tilit tulee suojata monivaiheisella tunnistautumisella (MFA). Tämä lisää salasanan lisäksi toisen varmennuksen ja auttaa estämään tilin kaappauksia, jos kirjautumistiedot varastetaan.
Työntekijöiden tulisi käyttää vahvoja ja yksilöllisiä salasanoja yritystileihin, ja salasanat kannattaa säilyttää salasanahallinnassa. Passkeyt voivat tarjota toisen turvallisen kirjautumisvaihtoehdon, jos ympäristö tukee niitä.
Etätyön tekijöiden tulee käyttää suojattua Wi‑Fi‑yhteyttä ja salattuja yhteyksiä yritysjärjestelmiin. VPN (virtuaalinen erillisverkko, engl. Virtual Private Network) voidaan vaatia, kun yhdistetään yrityksen yksityisiin resursseihin tai jos yritys tarjoaa sen etäyhteyksien osana. VPN on kuitenkin yksi suojauskerros eikä korvaa päätelaitteiden suojausta, MFA:ta tai hyviä tilikäytäntöjä.
Pidä työ- ja henkilökohtaiset tiedot erillään
Työhön liittyvä tieto kannattaa säilyttää hyväksytyissä yritystileissä ja yrityksen hallinnoimassa pilvitallennuksessa. Esimerkiksi työntekijöiden tulisi tallentaa yritysdokumentit hyväksyttyyn Microsoft 365‑ tai Google Workspace ‑tiliin henkilökohtaisen pilvitallennuksen sijaan, jotta yritys voi hallita pääsyjä arkaluonteisiin tiedostoihin.
Kotitalouden muut käyttäjät eivät saa päästä käsiksi yritystietoihin jaettuja laitteita käytettäessä. Erilliset käyttäjätilit vähentävät vahingossa tapahtuvaa pääsyä, ja erilliset selainprofiilit helpottavat työ- ja henkilökohtaisten kirjautumisten erottelua.
Nämä toimet parantavat järjestystä ja vähentävät sattumanvaraista sekoittumista henkilökohtaisen ja työhön liittyvän toiminnan välillä. Ne eivät kuitenkaan tarjoa täydellistä eristystä: jos laite on vaarantunut, haittaohjelma voi silti vaikuttaa useampaan tiliin tai profiiliin.
Miten pienyritykset voivat hallita BYOD‑turvallisuutta?
Pienyritykset voivat hallita BYODia tehokkaammin asettamalla selkeät säännöt ennen kuin työntekijät kytkevät henkilökohtaiset kannettavat yritysjärjestelmiin.
BYOD‑käytäntö (BYOD‑policy) tulisi määritellä siten, että siinä kerrotaan, mitkä laitteet ovat sallittuja, mitkä vähimmäisturvavaatimukset laitteilta edellytetään, mitä sovelluksia ja palveluja työntekijöiden tulisi käyttää ja mitä vastuita työntekijöillä on. Käytännössä siinä tulee käsitellä hyväksyttävää käyttöä, miten yritystietoa säilytetään ja mitä tapahtuu, jos laite katoaa, vaarantuu tai lopetetaan työkäytössä.
Ennen pääsyn myöntämistä pienyrityksen tulisi varmistaa, että henkilökohtaiset kannettavat täyttävät vähimmäisvaatimukset. Esimerkiksi työntekijät voivat täyttää laitehyväksyntä‑tarkistuslistan, jossa vahvistetaan, että käyttöjärjestelmä on tuettu, suojauspäivitykset ovat asennettuina, päätelaitteiden suojaus on aktiivinen ja salaus on käytössä. Säännölliset tarkistukset auttavat tunnistamaan laitteet, jotka eivät enää täytä vaatimuksia.
Pääsynhallinnan tulee noudattaa vähimmän etuoikeuden periaatetta: anna työntekijöille vain ne järjestelmät ja tiedot, joita he tarvitsevat tehtäviensä suorittamiseen. Käyttöoikeudet on hyvä tarkistaa vastuuroolien muuttuessa ja poistaa viipymättä, kun joku lähtee yrityksestä. Työntekijän irtisanomiseen liittyvien toimenpiteiden tulee myös käsitellä mahdolliset yritystiedostot, joita saattaa yhä säilyä henkilökohtaisella laitteella.
Keskitetyt suojaustyökalut helpottavat hallintaa, sillä ne auttavat yritystä hallitsemaan pääsyä ja laitteiden suojausta yhdestä paikasta. Mahdollinen valvonta tulisi rajoittaa vain liiketoiminnan kannalta tarpeelliseen ja välttää tarpeetonta näkyvyyttä työntekijän henkilökohtaiseen toimintaan tai tiedostoihin.
Riippumattomasti testattu ja palkittu alan johtavissa laboratorioissa.
Mitä tehdä, jos työntekijän henkilökohtainen kannettava vaarantuu?
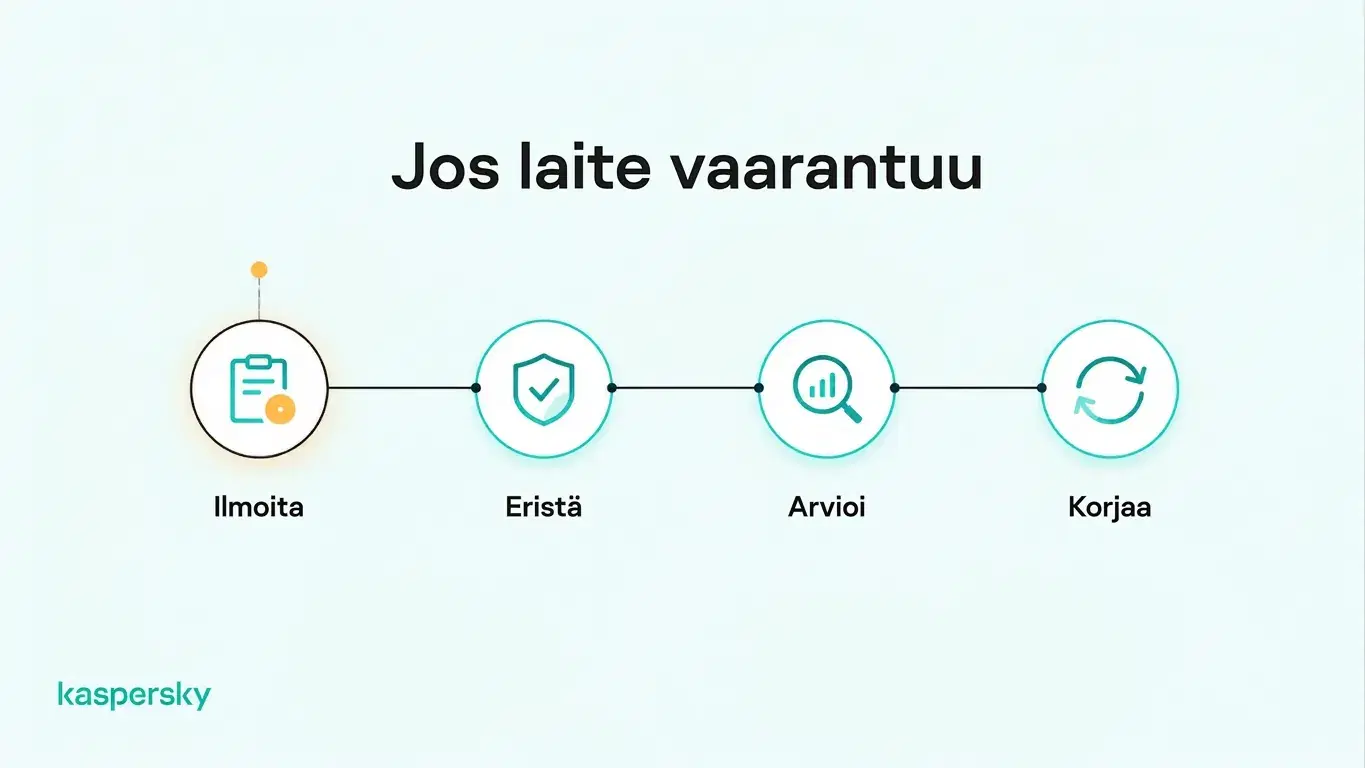
Työntekijöiden tulee ilmoittaa epäillystä haittaohjelmatapauksesta, luvattomasta pääsystä tai kadonneesta/varastetusta kannettavasta mahdollisimman pian. Nopea ilmoitus antaa yritykselle enemmän aikaa rajoittaa pääsyjä ja suojata vaikutusalueella olevia tilejä.
Ensimmäinen prioriteetti on eristäminen. Tämä voi tarkoittaa laitteen väliaikaista estämistä yritysjärjestelmistä, aktiivisten istuntojen kirjaamista ulos, vaikuttavien tunnistetietojen nollaamista tai laitteen eristämistä, jos se saattaa olla infektoitunut.
Kun välitön uhka on eristetty, yrityksen tulisi arvioida, ovatko yritystilit, tiedostot tai järjestelmät altistuneet. Tarkista:
- Oliko yritystiedostoja tallennettuna kannettavalle?
- Millä yritystileillä oli aktiivisia istuntoja laitteella?
- Onko havaittu epäilyttäviä kirjautumisia?
- Oliko laitteella pääsy arkaluonteisiin järjestelmiin tai pilvipalveluihin?
Jos haittaohjelmaa epäillään, laite on puhdistettava ja tarkistettava ennen kuin tärkeitä tunnistetietoja vaihdetaan sillä. Arkaluontoiset tilimuutokset tulee tehdä tunnetusti puhtaalta laitteelta.
Vaarantunut henkilökohtainen kannettava saa uudelleen pääsyn yritysjärjestelmiin vasta, kun turvallisuusongelma on ratkaistu ja laite täyttää jälleen yrityksen BYOD‑vaatimukset. Kadonneen tai varastetun kannettavan tapauksessa vaikuttavien tilien ja istuntojen pääsy on pidettävä rajoitettuna, kunnes yritys varmistuu, että pääsy on suojattu.
Aiheeseen liittyvät artikkelit:
- Mitkä ovat päätelaitteiden haavoittuvuuksien riskit BYOD‑ympäristöissä?
- Mitä eroja on henkilökohtaisen ja yrityksen virustorjunnan välillä?
- Mitkä ovat olennaiset sähköpostin hyvät käytännöt pienyrityksille?
- Miten "Pieni yritys: tietoturvaopas" voi auttaa tiimiäni?
Suositellut tuotteet:
FAQs
Voivatko työnantajat valvoa työntekijöiden henkilökohtaisia kannettavia?
Kyllä — työnantajat voivat valvoa työhön liittyvää toimintaa tai turvallisuusasetuksia henkilökohtaisilla kannettavilla sovellettavien lakien ja yrityskäytäntöjen puitteissa. Valvonnan tulee olla läpinäkyvää, rajoitettua ja kunnioittaa työntekijän yksityisyyttä.
Voiko yritys tyhjentää etänä työntekijän henkilökohtaisen kannettavan?
Kyllä — jotkin laitehallintatyökalut antavat yritykselle mahdollisuuden pyyhkiä koko kannettavan, mukaan lukien henkilökohtaiset tiedostot. Toiset työkalut voivat poistaa vain yritystiedot. Työntekijöiden tulisi ymmärtää nämä toiminnot ennen kuin suostuvat laitteen hallintaan.
Kuka maksaa tietoturvaohjelmiston henkilökohtaiseen työkäyttöön otettavalle kannettavalle?
Työnantajat usein maksavat henkilökohtaisten työssä käytettävien laitteiden vaatimuksenmukaisesta tietoturvaohjelmistosta, jotta suojaus olisi yhdenmukaista. Kustannusvastuu riippuu kuitenkin yrityskäytännöistä, työsopimuksista ja sovellettavasta lainsäädännöstä.
Pitäisikö pienyritysten tarjota kannettavat vai sallia työntekijöiden käyttää omia?
Yrityksen omistamat kannettavat ovat yleensä suositeltavampia silloin, kun yritys tarvitsee tiukempaa turvallisuuden hallintaa tai käsittelee arkaluonteisia tietoja. BYOD voi tarjota joustavuutta ja alhaisempia laitekustannuksia, jos henkilökohtaiset laitteet täyttävät yrityksen turvallisuusvaatimukset.