Mikä on tietojenkalastelusimulaatio?
Tietojenkalastelusimulaatio (simulated phishing) — kontrolloitu harjoitus, jossa jäljitellään realistisia tietojenkalasteluhyökkäyksiä vaarantamatta työntekijöitä tai yritysjärjestelmiä. Työntekijöille lähetetään simuloituja kalasteluviestejä, joiden tarkoituksena on testata, tunnistavatko he epäilyttävät merkit ja osaavatko he käsitellä viestin oikein.
Tavoitteena ei ole saalistaa työntekijöiden virheitä. Simulaatiot auttavat yrityksiä ymmärtämään, miten ihmiset reagoivat realistisiin kalasteluyrityksiin ja tunnistamaan käyttäytymismalleja, jotka voivat lisätä turvallisuusriskien todennäköisyyttä.
- Tietojenkalastelusimulaatiot toistavat realistisia hyökkäyksiä turvallisessa ja hallitussa ympäristössä.
- Työntekijöitä testataan sen suhteen, tunnistavatko, välttävätkö ja ilmoittavatko he epäilyttävistä viesteistä.
- Simulaatiot mittaavat käyttäytymistä, kun taas koulutus opettaa, mitä merkkejä kannattaa etsiä ja miten toimia.
- Tulokset paljastavat, missä tarvitaan lisää tietoisuuskoulutusta tai seuranta- ja korjaustoimia.
- Hyvä simulaatio tukee oppimista eikä rangaise työntekijöitä virheistä.
- Säännölliset simulaatiot auttavat seuraamaan, paraneeko turvallisuustietoisuus ajan myötä.
Mikä on esimerkki tietojenkalastelusimulaatiosta?
Yritys voi esimerkiksi lähettää työntekijöille simuloidun Microsoft 365 -salasanan palautusviestin tai odottamattoman laskun, joka sisältää testilinkin.
Jos työntekijä klikkaa linkkiä, syöttää tietoja simuloidulle sivulle tai ilmoittaa viestistä, järjestelmä kirjaa tuon reaktion. Oikein suunniteltu simulaatio tallentaa työntekijöiden vastaukset ilman, että todellisia tunnuksia varastetaan tai työntekijöitä ja järjestelmiä altistetaan aidolle kyberuhalle.
Tietojenkalastelusimulaatio vai tietoisuuskoulutus
Tietoisuuskoulutus (security awareness) opettaa työntekijöille, miten tunnistaa ja reagoida tietojenkalasteluun. Simulaatio testaa, osaavatko he soveltaa opittua käytännössä realistisissa tilanteissa.
Koulutus antaa tiedot ja taidot uhkien tunnistamiseen ja niihin vastaamiseen. Simulaatio panee nämä taidot konkreettiseen testiin hallitussa tilanteessa.
Kumpikin täydentää toisiaan. Simulaatiot ovat osa laajempaa tietoisuuskoulutusohjelmaa ja voivat paljastaa, missä työntekijät tarvitsevat lisäohjausta tai harjoitusta.
Itsenäisesti testattu ja palkittu alan johtavissa laboratorioissa.
Miksi tietojenkalastelusimulaatiot ovat tärkeitä yrityksille?
Tietojenkalastelu on pitkälti inhimillinen haaste, vaikka yrityksillä olisi vahvat tekniset suojaukset. Sähköpostisuodattimet, haittaohjelmasuojaus ja muut puolustustoimet voivat estää monia uhkia, mutta uskottavat tietojenkalasteluviestit saattavat silti päästä vastaanottajan postilaatikkoon.
Simulaatiot antavat yrityksille turvallisen tavan testata, miten työntekijät reagoivat ennen todellista hyökkäystä. Ne näyttävät, miten ihmiset käyttäytyvät kohdatessaan uskottavan viestin.
Tämä voi paljastaa käyttäytymisen heikkouksia, joita perinteinen tietoisuuskoulutus ei välttämättä tuo esiin, kuten epäilyttävien linkkien klikkaamisen tai ilmoituksen unohtamisen. Tehokkaat simulaatiot antavat yrityksille selkeämmän kuvan siitä, miten työntekijät toimivat realistisissa uhkatilanteissa.
Miten tietojenkalastelusimulaatiot toimivat?
Simulaatio noudattaa yleensä yksinkertaista prosessia: suunnittele → simuloida → valvo → analysoi → kehitä.
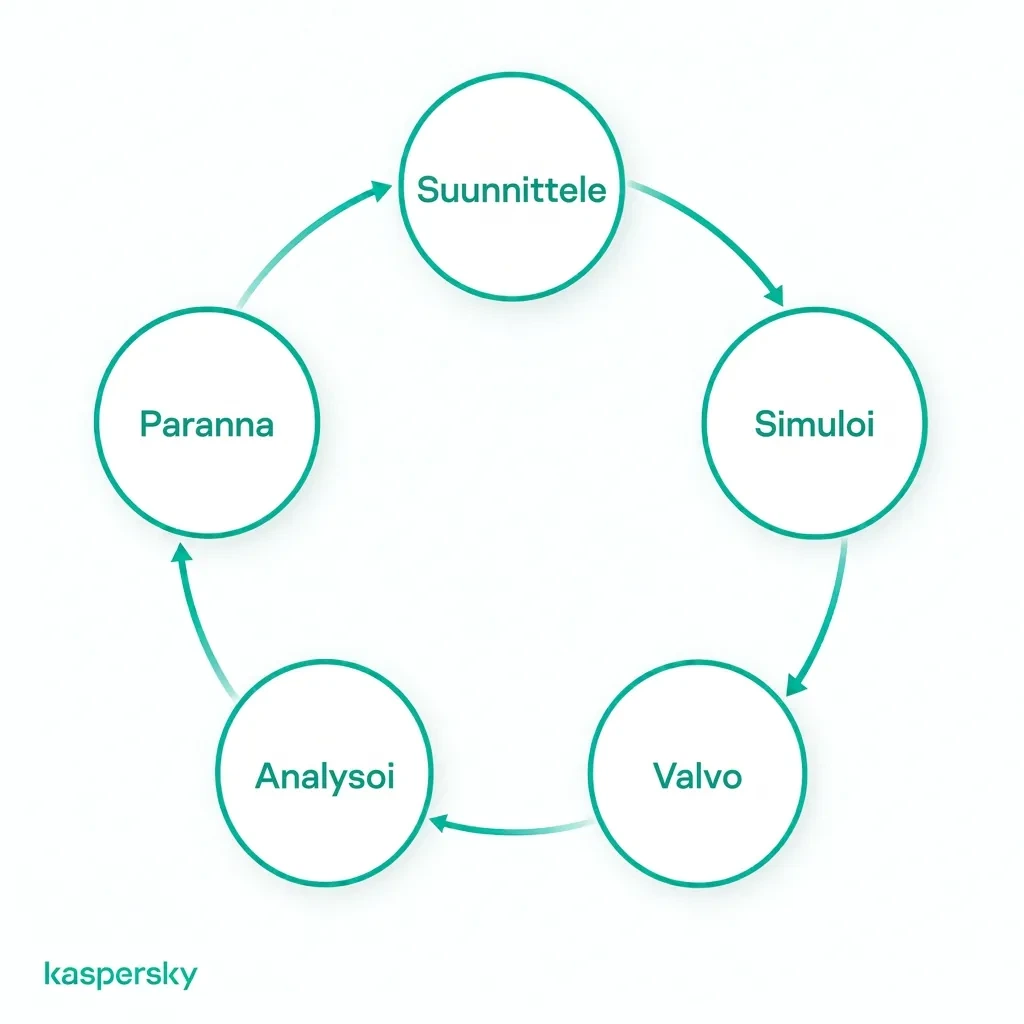
Yritys määrittelee harjoituksen tavoitteen ja luo realistisen kalasteluskenaarion. Simuloitu viesti toimitetaan hallitulla tavalla ilman, että järjestelmiä altistetaan oikealle haittaohjelmalle tai tunnusten kalastelulle.
Simulaatio kirjaa työntekijöiden toimet, kuten:
- Linkin klikkaaminen.
- Tietojen syöttäminen simuloidulle sivulle (tunnusten syöttäminen).
- Liitteen avaaminen.
- Viestin merkitseminen epäilyttäväksi ja ilmoittaminen siitä.
Tämän jälkeen tuloksia analysoidaan arvioitaessa, miten työntekijät reagoivat, ja tunnistetaan käyttäytymismallit tai alueet, jotka vaativat parannusta.
Mitä tapahtuu, jos työntekijä epäonnistuu tietojenkalastelusimulaatiossa?
Epäonnistuminen tulisi johtaa rakentavaan palautteeseen. Kyse ei ole rangaistuksista.
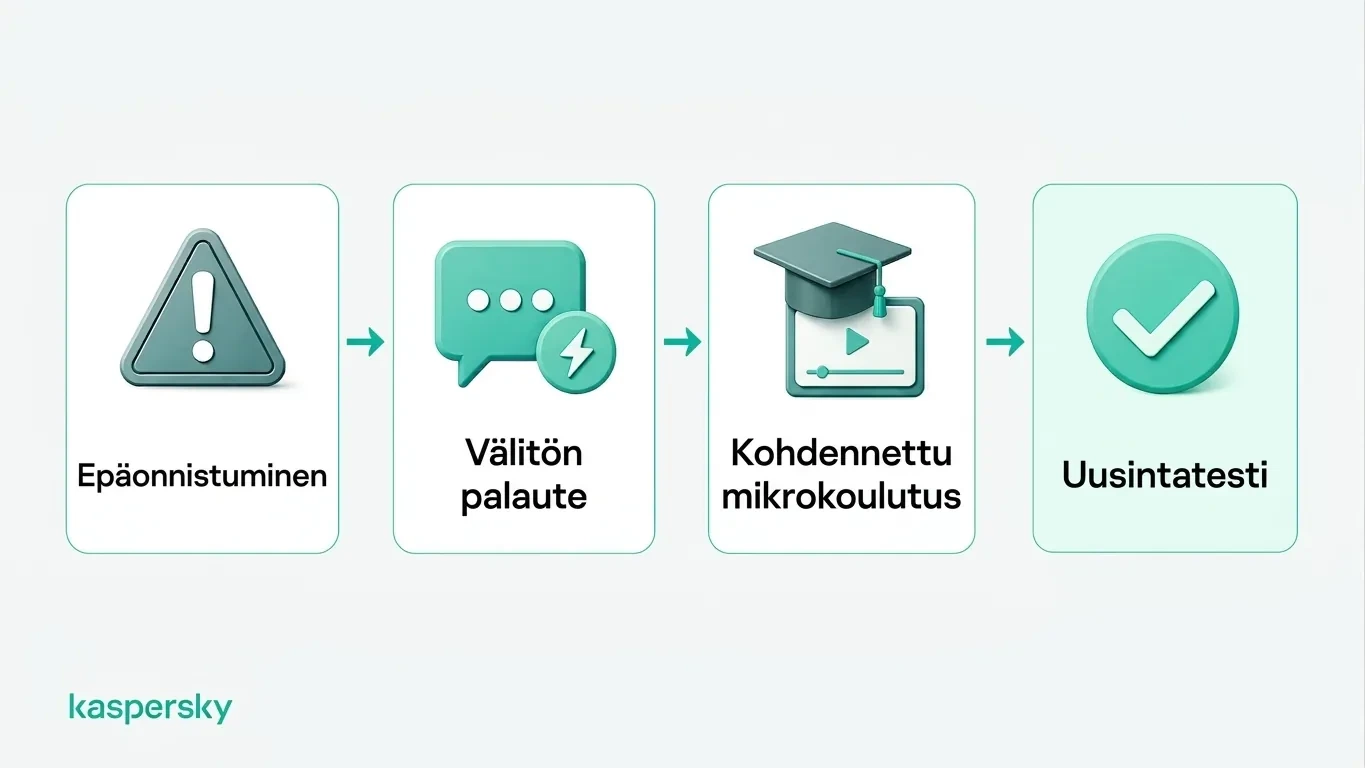
Työntekijälle tulisi näyttää ne varoitusmerkit, jotka hänelle jäivät huomaamatta, kun tilanne on vielä tuore—esimerkiksi epätavallinen lähettäjän osoite, kiireellinen sävy tai epäilyttävä kirjautumissivu. Tämän jälkeen kohdennettu koulutus voi vahvistaa oikean toiminnan.
Yritykset voivat myös testata työntekijöitä uudelleen myöhemmin nähdäksensä, onko käytös parantunut. Tavoitteena on rakentaa luottamusta ja parempia toimintatapoja, ei häpäistä ihmisiä tai leimata heitä turvallisuusongelmaksi.
Minkä tyyppisiä simulaatioita yritykset voivat käyttää?
Yritykset voivat käyttää useita eri tietojenkalastelusimulaatiotyyppejä testatakseen työntekijöiden reagointia eri kanavissa. Muun muassa muotojen vaihtelu on tärkeää, koska tavoitteena on opettaa ihmisille tunnistettavia varoitusmerkkejä — ei pelkästään yhden sähköpostimallin muistamista.
AI voi tehdä spear phishing- ja peittelyskenaarioista uskottavampia luomalla luonnollisen kuuloisia, personoituja viestejä ja realistisia väärennettyjä henkilöllisyyksiä. Nämä skenaariot testaavat, tarkistavatko työntekijät epätavalliset pyynnöt sen sijaan, että luottaisivat vain ulkonäköön.
|
Simulaation tyyppi |
Esimerkki |
Testattava käyttäytyminen |
|
Sähköpostikalastelu |
Väärennetty Microsoft 365 -salasanan palautusviesti, jaettu dokumentti tai lasku |
Tarkastetaanko linkkejä, lähettäjän tietoja ja odottamattomia pyyntöjä ennen klikkaamista |
|
Spear phishing / BEC |
Personoitu viesti, joka näyttää tulevan johtajalta, toimittajalta tai kollegalta ja pyytää maksua tai arkaluonteisia tietoja |
Tarkistavatko työntekijät epätavalliset pyynnöt ja noudattavatko hyväksymismenettelyjä |
|
Väärennetty toimituspäivitys tai tilihälytys, lähetetty tekstiviestinä (SMS) |
Välttävätkö työntekijät epäilyttäviä mobiililinkkejä ja varmistavatko odottamattomat viestit |
|
|
Simuloitu puhelu, jossa pyydetään kirjautumistietoja, maksun hyväksyntää tai tilitietoja |
Haastavatko työntekijät odottamattomat soittajat ja välttävätkö he arkaluonteisten tietojen jakamista |
|
|
QR-koodi väärennetyssä laskussa, julisteessa tai sähköpostissa, joka johtaa simuloidulle kirjautumissivulle |
Käsittelevätkö työntekijät QR-koodeja samalla varovaisuudella kuin tavallisia linkkejä |
Miten yritykset voivat toteuttaa tehokkaita tietojenkalastelusimulaatioita?
Tehokkaat simulaatiot heijastavat viestejä ja riskejä, joita työntekijät todennäköisesti kohtaavat omassa työssään. Taloustiimi saattaa tarvita realistisia lasku- tai maksuskenaarioita, kun taas muut työntekijät kohtaavat yleisemmin väärennettyjä salasanan palautusviestejä tai toimitusilmoituksia.
Jokaisella simulaatiolla tulisi olla selkeä tavoite: esimerkiksi parantaa kalastelun tunnistusta, lisätä ilmoitusaktiivisuutta tai testata reaktiota tiettyyn hyökkäystekniikkaan. Skenaarioiden tulisi myös vaihdella ajan myötä, jotta työntekijät oppivat yleispäteviä varoitusmerkkejä eivätkä vain tunnista tuttuja testipohjia.
Yritykset voivat asteittain ottaa käyttöön vaikeampia tai henkilökohtaisempia simulaatioita samalla, kun ne pitävät harjoitukset uskottavina ja työtehtävään liittyvinä.
Kuinka usein simulaatioita tulisi suorittaa?
Yhtä ainoaa aikataulua ei ole kaikille sopivaa. Tiheys riippuu organisaation tarpeista ja siitä, kuinka kypsä tietoisuuskoulutusohjelma on.
Säännölliset simulaatiot ovat yleensä hyödyllisempiä kuin kertaluonteinen vuotuinen testi, koska ne tukevat hyvien tapojen vahvistumista ja antavat mahdollisuuden mitata edistymistä ajan myötä. Tiimit, jotka saavat heikompia tuloksia, voivat hyötyä kohdennetummista testeistä ja jatkotoimenpiteistä.
Miten yritykset voivat mitata simulaatioiden onnistumista?
Tulosmittarit kannattaa seurata useiden kampanjoiden yli sen sijaan, että arvioitaisiin vain yksittäisen testin perusteella.
Hyödyllisiä mittareita ovat:
- Klikkausprosentti: kuinka moni työntekijä klikkasi simuloitua kalastelulinkkiä.
- Tunnusten syöttämisprosentti: kuinka moni syötti tietoja simuloidulle kalastelusivulle.
- Ilmoitusprosentti: kuinka moni ilmoitti viestin oikein epäilyttäväksi.
- Ilmoitusajassa mitattu vasteaika: kuinka nopeasti epäilyttävät viestit ilmoitettiin.
- Toistuvien virheiden prosentti: kuinka usein samat työntekijät tekevät samanlaisia virheitä useissa simulaatioissa.
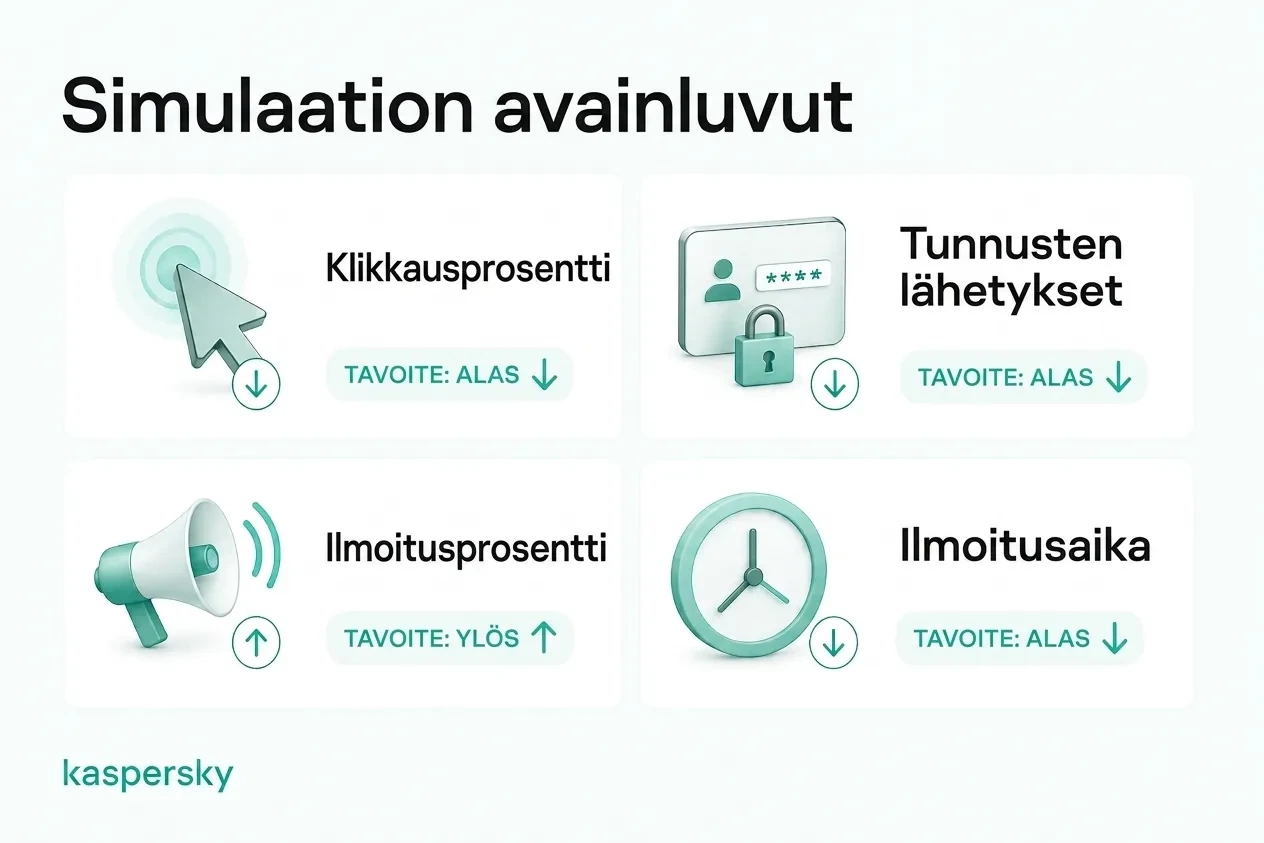
Klikkausprosentti voi olla hyödyllinen, mutta sen ei tulisi olla ainoa onnistumisen mittari. Nouseva ilmoitusprosentti ja pienempi toistuvien virheiden määrä antavat usein selkeämmän kuvan siitä, paraneeko työntekijöiden käytös käytännössä.
Miten integroin simulaatiot osaksi tietoisuuskoulutusta?
Simulaatiot toimivat parhaiten osana jatkuvaa tietoisuuskoulutusohjelmaa. Yritykset voivat käyttää koulutus → simulaatio → palaute → mittaus → kohdennettu uudelleenkoulutus -sykliä kehittääkseen työntekijöiden taitoja jatkuvasti.
Simulaatioiden tulokset paljastavat usein tiettyjä osaamisaukkoja ja auttavat tarjoamaan relevantimpaa jatkokoulutusta sen sijaan, että kaikille annettaisiin sama materiaali. Kun ohjelma laajenee, automaatio voi helpottaa kampanjoiden ajastusta, koulutustehtävien kohdentamista, muistutuksia ja edistymisen seurantaa.
Aiheeseen liittyvät artikkelit:
- Mitä tehokkaita keinoja tietojenkalastelun estämiseen on?
- Mitkä ovat pääasialliset erot spear phishingin ja tavallisen kalastelun välillä?
- Miten suojautua AI-kalasteluhuijauksilta?
- Mikä on whaling-hyökkäys ja miten se toimii?
Suositellut tuotteet:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - lataa 30 päivän ilmainen kokeiluversio
FAQs
Ovatko tietojenkalastelusimulaatiot laillisia?
Yleisesti ottaen kyllä, mutta yritysten tulee varmistaa, että simulaatiot noudattavat sovellettavia työsuhde-, tietosuoja- ja yksityisyydensuojalakeja.
Esimerkiksi UK:ssa työntekijöiden valvonnan on oltava lainmukaista, oikeudenmukaista ja läpinäkyvää, joten organisaatioiden tulisi harkita, miten simulaatiodataa kerätään ja käytetään.
Pitäisikö työntekijöille kertoa simulaatioista etukäteen?
Työntekijöiden tulisi tietää, että turvallisuusvalvonta ja tietoisuuskoulutustestaus kuuluvat organisaation turvallisuusohjelmaan, mutta heidän ei välttämättä tarvitse saada etukäteisilmoitusta jokaisesta yksittäisestä simulaatiosta. Näin säilytetään harjoituksen realismi samalla, kun tuetaan läpinäkyvyyttä.
Mikä on hyvä klikkausprosentti tietojenkalastelusimulaatiossa?
Universaalia "hyvää" prosenttia ei ole. Käytännöllisempi mittari on, laskevatko klikkaus- ja tunnusten syöttämisprosentit ajan myötä samalla kun ilmoitusprosentit kasvavat.
Mitä ominaisuuksia kannattaa etsiä tietojenkalastelusimulaatiotyökalulta?
Etsi realistisia malleja, turvallinen datan tallennus, raportointimittarit, automaattinen koulutus, kampanjoiden ajastus, räätälöitävyys ja helppo edistymisen seuranta. Hyvän työkalun tulisi tukea jatkuvaa koulutusta, ei pelkästään kertaluonteisia testejä.