Useimmat pienyritykset tekevät jo jonkin verran DIY (in‑house eli tehty omassa organisaatiossa / omalla henkilöstöllä) tietoturvatyötä, vaikka se ei olisikaan kenenkään virallinen tehtävä. Kyberturvallisuuden (engl. cybersecurity) ulkoistaminen tarkoittaa ulkopuoliselle yritykselle maksettavaa palvelua, joka ottaa hoitaakseen osan tai kaiken tästä työstä — päivitysten asentamisesta epäilyttävien kirjautumisten valvontaan. Se ei ole sama asia kuin tietoturvaohjelmiston ostaminen, jota voit ajaa itse.
Mitä kyberturvallisuuden ulkoistaminen on?
Yritys, joka ulkoistaa kyberturvallisuuden, maksaa ulkopuoliselle palveluntarjoajalle sen, että tämä hoitaa osan tai koko turvallisuustyön. Tähän voi kuulua hälytysten seuranta, laitteiden ja tietoturvateknologian hallinta, haavoittuvuusskannaukset sekä häiriötilanteisiin reagoiminen.
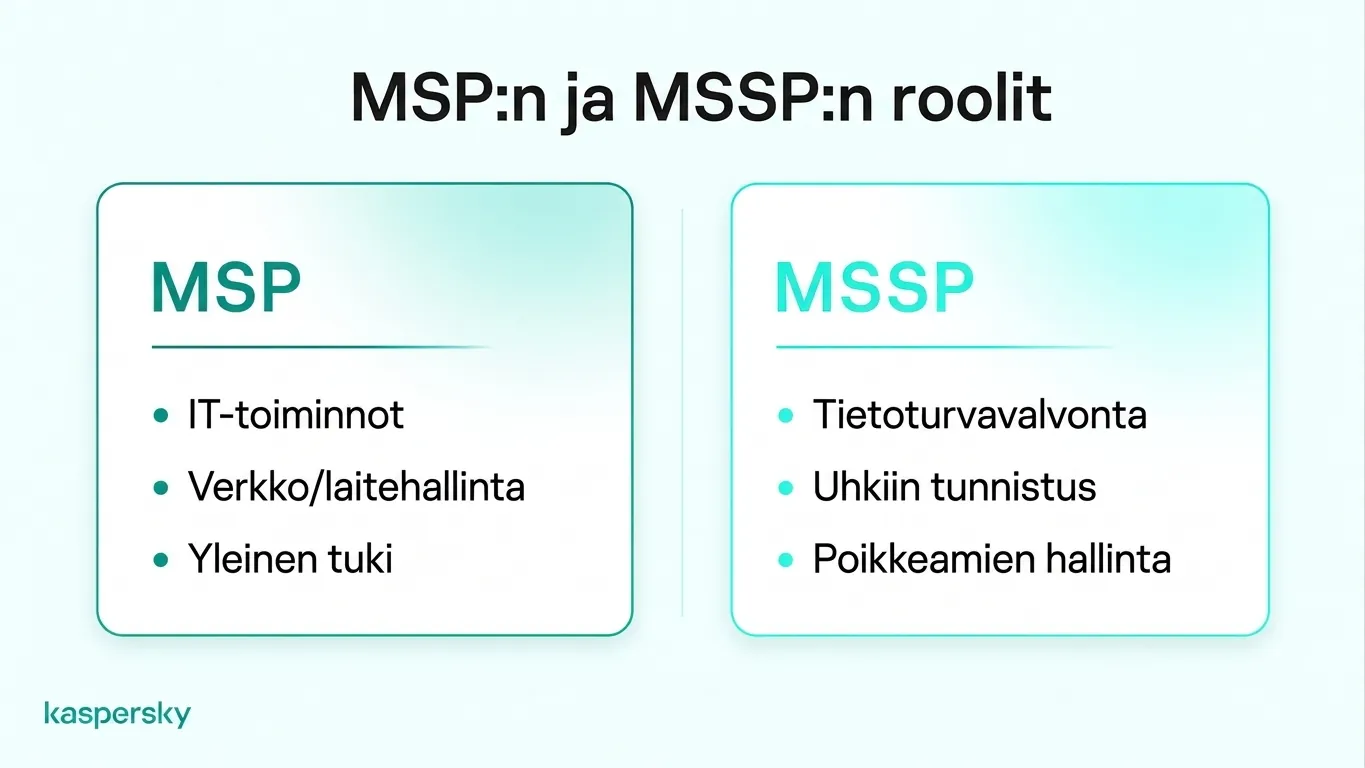
Tämän työn tekevät pääosin kaksi palveluntarjoajatyyppiä:
- Managed service provider (MSP) hoitaa päivittäisiä IT‑toimintoja, kuten tietokoneiden käyttöönottoa, verkon ylläpitoa ja ongelmanratkaisua. Managed service provider — MSP (Managed Service Provider, eli IT‑palveluntarjoaja) on yleinen ratkaisu pienyrityksen IT‑ulkoistukseen.
- Managed security service provider (MSSP) keskittyy tietoturvaan tarjoamalla esimerkiksi uhkien havaitsemista, yöaikaista valvontaa ja häiriötilanteisiin vastaamista.
Pienyritykset valitsevat yleensä yhden kolmesta järjestelystä:
- DIY, eli oman organisaation tekemä tietoturva, tarkoittaa sitä, että oma henkilöstö hoitaa kaiken käyttäen tietoturvaohjelmistoja ja käytettävissään olevaa aikaa.
- Ulkoistettu tietoturva tarkoittaa, että palveluntarjoaja — yleensä MSP tai MSSP — hoitaa kyseiset tehtävät.
- Hybridijärjestely jakaa työn DIY (in‑house) ja ulkoistuksen kesken.
Et välttämättä joudu ulkoistamaan kaikkea turvallisuutta. Yritys voi ulkoistaa yhden tehtävän, kuten vuosittaisen turvallisuustarkastuksen tai avun hyökkäyksen jälkeen, ja hoitaa muun itse.
- Monet pienyritykset pystyvät hoitamaan arjen suojauksen itse tietoturvaohjelmistolla, nimeämällä vastuuhenkilöt eri tehtäville ja tekemällä säännöllisiä tarkastuksia.
- Oman tietoturvaohjelmiston käyttö ei välttämättä edellytä managed‑service‑toimittajan palkkaamista.
- MSSP keskittyy turvallisuuteen, kun MSP hoitaa pääasiassa päivittäisiä IT‑toimia.
- Ulkoistus tuo lisää osaamista ja valvontaa, mutta yritys säilyttää vastuun käyttöoikeuksista, henkilöstön koulutuksesta ja asiakasdatasta.
- Ulkoistuksen hinnat riippuvat yleensä yrityksen koosta, laitemäärästä, palvelun laajuudesta, tukitarpeista ja siitä, kuinka monimutkainen IT‑ympäristö on.
- Hybridijärjestelyssä henkilöstö hoitaa rutiinit, kun taas ulkopuoliset asiantuntijat hoitavat arvioinnit ja vakavat häiriötilanteet.
Voivatko pienyritykset hoitaa kyberturvallisuuden itse?
Monet pienyritykset hoitavat omalta osaltaan tietoturvaa ilman erillistä asiantuntijaa. Se voi toimia hyvin yksinkertaisessa ympäristössä, jossa on muutama tietokone, pilvisähköposti ja ei paikallisia palvelimia.
Mitä DIY kyberturvallisuus vaatii?
Pienyrityksellä, joka hoitaa kyberturvallisuutta in‑house, tarvitaan yleensä joku perusosaamista omaava henkilö, säännöllisesti varattua aikaa turvallisuustehtäville, nimetty vastuuhenkilö kutakin tehtävää varten sekä tietoturvaohjelmisto, joka kattaa kaikki yrityksen päätelaitteet.
Pienet tiimit usein laiminlyövät kolmannen kohdan: tehtävät ilman nimettyä vastuuhenkilöä jäävät helposti hoitamatta. Jokaisesta tehtävästä pitäisi löytyä nimetty henkilö, joka vastaa päivityksistä, uusien tilien käyttöönotosta ja hälytysten käsittelystä.
Monet yritystason tietoturvaratkaisut antavat pienryhmille mahdollisuuden hallita suojausta keskitetyn hallintapaneelin kautta. Tämä helpottaa päätelaitteiden tarkistamista, päivitysten levittämistä ja asetusten hallintaa ilman, että jokaista tehtävää tarvitsee käsitellä erikseen.
Missä DIY kyberturvallisuus ontuu?
In‑house‑kyberturvallisuus voi jäädä osaamisen ja käytettävyyden puutteeseen. Pienellä tiimillä ei välttämättä ole taitoja tunnistaa hyvin piilotettua hyökkäystä tai sisältää kiristysohjelmaa, ja yöaikaiset tai viikonlopun hälytykset saattavat jäädä huomaamatta.
Tietoturvasta vastaavalla henkilöllä on usein myös muita tehtäviä. Jos hän on poissa, hälytys ei ehkä tule käsitellyksi päivään tai pariin. Vakavassa häiriötilanteessa hänellä ei välttämättä ole tarvittavia taitoja selvittää, mitä hyökkääjä on saanut käsiinsä ja mitä asiakkaalle tai viranomaisille pitää ilmoittaa.
Mitä kyberturvatehtäviä pienyritykset voivat hoitaa itse?
Useimmat pienyritykset pystyvät hoitamaan itse arkipäiväisen päätelaitesuojauksen, tiliturvallisuuden, henkilöstön tietojenkalastelukoulutuksen ja varmuuskopioinnit. Nämä tehtävät noudattavat rutiinia, ja yritystason tietoturvaohjelmistot automatisoivat suurimman osan, aina aikataulutetuista tarkastuksista päivitysten jakamiseen.
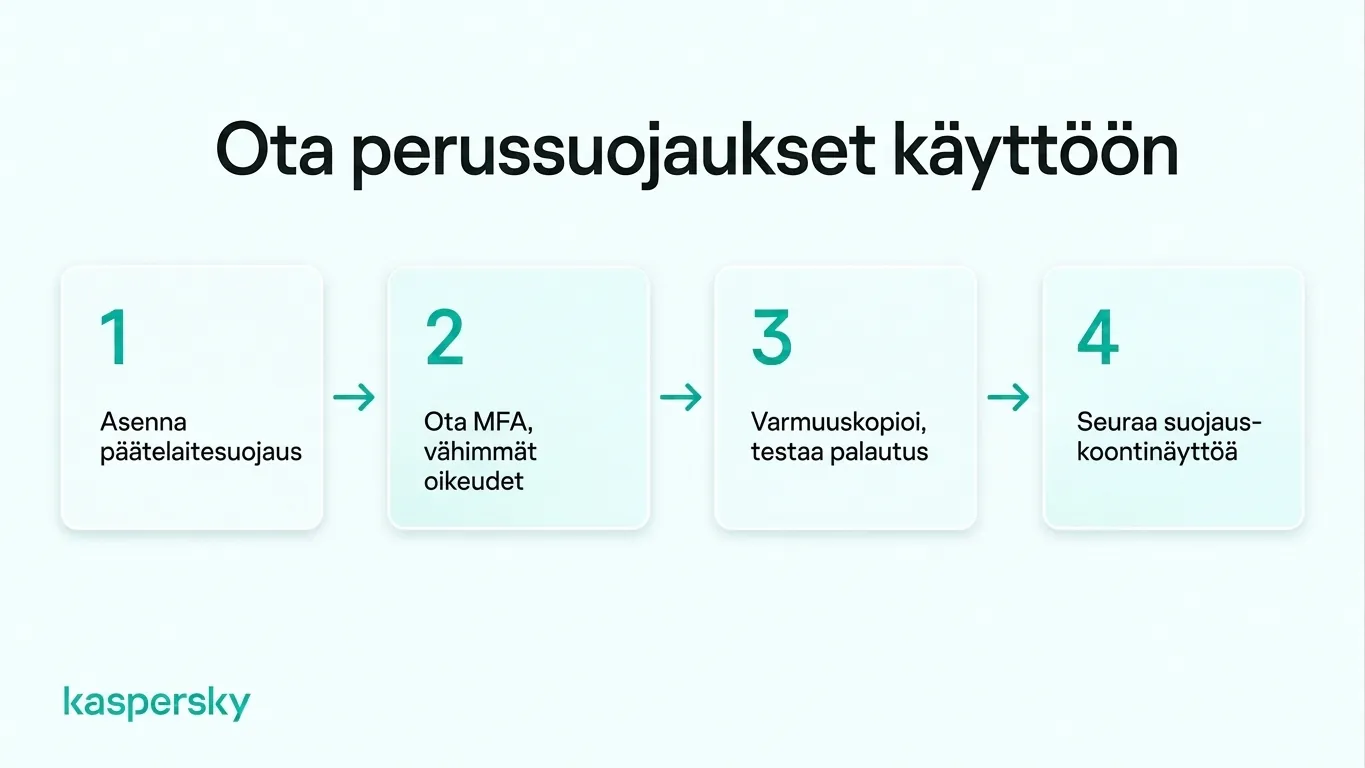
Pienyritys voi yleensä kattaa perusteet näillä neljällä askeleella:
- Asenna tietoturvaohjelmisto (Small Office Security trial link) jokaiseen tietokoneeseen ja puhelimeen. Se voi estää tunnettua haittaohjelmaa, merkitä riskialttiit lataukset ja varoittaa tietojenkalastelusivustoista. Kytke päälle automaattiset päivitykset — monet hyökkäykset hyödyntävät tunnettuja haavoittuvuuksia, joihin on jo olemassa korjaus. Jos henkilöstö käyttää omia puhelimia töihin, päätä, mitkä niistä saavat käyttää yrityksen dataa.
- Ota käyttöön monivaiheinen tunnistautuminen (MFA) sähköposteihin, pankkipalveluihin ja pilvisovelluksiin. Varastettu salasana ei tällöin yleensä riitä kirjautumiseen. Anna jokaiselle vain heidän rooliinsa tarvittavat oikeudet ja poista ne työsuhteen päättyessä. Lyhyt tietojenkalastelukerta kerran tai kaksi vuodessa auttaa henkilöstöä tunnistamaan yleisimpiä uhkia.
- Perusta varmuuskopiointirutiini ja tarkista, että palautus toimii. Säilytä ainakin yksi kopio offline‑tilassa tai erillään pääverkoista, ja testaa palautus muutaman kuukauden välein. Kirjoita yhden sivun pituinen suunnitelma varastetun kannettavan tai kiristysohjelmahyökkäyksen varalle: kenelle soitetaan, mitä irrotetaan ja missä varmuuskopiot ovat.
- Valvo keskitettyä hallintapaneelia. Monet yrityksille suunnatut tietoturvaratkaisut tarjoavat hallintapaneelin laitteiden suojaustason, päivitysten ja hälytysten tarkistukseen. Tarkista rutiiniraportit, epäonnistuneet päivitykset ja lisenssien vanhenemiset säännöllisesti, mutta varmista, että kriittiset hälytykset käsitellään viipymättä sen sijaan, että odotettaisiin viikoittaista tarkistusta.
Riippumattomasti testattu ja palkittu alan johtavien laboratorioiden toimesta.



Mitkä ovat kyberturvallisuuden ulkoistamisen hyödyt ja haitat?
Ulkopuolinen palveluntarjoaja voi tuoda mukanaan erikoisosaamista, lisätyökaluja, vähemmän työtä henkilöstölle ja varmuuden siitä, että ammattilaiset hoitavat turvallisuutta. Haittapuolia ovat riippuvuus palveluntarjoajasta, vähemmän suoranaista hallintaa ja mahdolliset puutteet palvelusopimuksen kattavuudessa.
MSSP’n analyytikot käsittelevät hyökkäyksiä useissa organisaatioissa ja voivat tunnistaa uhkia, joita sisäinen henkilöstö ei ole aiemmin kohdannut. Jotkut tarjoajat tarjoavat myös jatkuvaa valvontaa ja häiriötilanteisiin vastaamista, joita pienyritys ei kykene ylläpitämään itsenäisesti. Ulkoistettu tietoturva voi siten vähentää tarvetta palkata omia kyberturva‑asiantuntijoita.
Kun palveluntarjoaja hoitaa turvallisuutesi, olet kuitenkin riippuvainen sen henkilöstöstä, vasteajoista ja päätöksistä, ja palvelun laatu voi vaihdella toimittajasta toiseen. Tarkista sopimuksesta, mitä palvelu kattaa: esimerkiksi toimittaja, joka huolehtii kannettavista tietokoneistasi, ei välttämättä kata pilvitilejä, joissa asiakastietosi säilytetään.
Tässä vertailu in‑house‑toteutuksen ja ulkoistuksen välillä:
|
Tekijä |
DIY (in‑house) |
Ulkoistettu |
|
Osaaminen |
Rajoittuu henkilöstösi osaamiseen |
Pääsy tietoturva‑asiantuntijoihin toimittajasta riippuen |
|
Joustavuus |
Välineitä ja rutiineja voi muuttaa itsenäisesti |
Muutokset voivat vaatia palveluntarjoajan suostumuksen tai sopimusmuutoksen |
|
Hallinnollinen työ |
Henkilöstön viikoittainen työaika |
Vähemmän rutiinityötä, mutta aikaa tarvitaan toimittajan hallinnointiin |
|
Hallinta |
Suora kontrolli asetuksista ja käyttöoikeuksista |
Jaettu kontrolli sopimuksen mukaan |
|
Saatavuus |
Tavallisesti toimistoaikoina |
Voi sisältää 24/7‑valvonnan palvelutasosta riippuen |
Ulkoistus vaatii myös sisäistä koordinointia. Yrityksellä pitää olla joku, joka tarkistaa toimittajan työn, hyväksyy tärkeät turvallisuuspäätökset ja koordinoi toimet häiriötilanteessa.
Paljonko kyberturvallisuuden ulkoistus maksaa verrattuna in‑house‑ratkaisuun?
In‑house‑turvallisuus sisältää tyypillisesti ohjelmistotilaukset ja henkilöstön ajan, kun taas ulkoistus lisää palveluntarjoajan palkkiot mutta voi vähentää sisäistä työtaakkaa. Kumpi vaihtoehto tulee halvemmaksi riippuu yrityksen koosta, laitemäärästä, turvallisuusvaatimuksista ja sisältyvistä palveluista.
Palveluntarjoajat veloittavat yleensä kuukausimaksun per laite tai per käyttäjä, mutta saman kokoluokan yritykset saavat silti erilaisia tarjouksia. Paketti, joka kattaa vain päivitykset ja antivirus‑suojauksen, on yleensä edullisempi kuin se, joka sisältää 24/7‑valvonnan ja häiriötilanteiden käsittelyn. Lisätoimistot, etätyöntekijät ja paikalliset palvelimet kasvattavat myös kustannuksia, joten yleinen hinnasto ei kuvaa todellisia kustannuksia pienyrityksille.
In‑house säästää palveluntarjoajan maksun, mutta henkilöstön tietoturvaan käyttämä aika tulee myös yrityksen kustannuksiksi, koska se vähentää aikaa muilta tehtäviltä.
|
Kustannuserä |
DIY |
Ulkoistettu |
|
Toistuvat maksut |
Tietoturvaohjelmistolisenssit |
Kuukausimaksu MSP:lta tai MSSP:lta, usein per laite tai käyttäjä |
|
Asettamiskustannukset |
Henkilöstön aika asennuksiin ja konfigurointiin |
Onboarding‑maksu sekä henkilöstön aika siirtymävaiheessa |
|
Jatkuva ylläpito |
Henkilöstön tunnit päivityksiin, hälytyksiin ja tarkastuksiin |
Henkilöstön aika raporttien läpikäyntiin ja palveluntarjoajan hallinnointiin |
|
Häiriötilanteiden käsittely |
Tarvittaessa ostettava asiantuntija‑apu |
Sisältyy tai laskutetaan erikseen sopimuksesta riippuen |
|
Satunnaiset asiantuntijatyöt |
Arvioinnit tai auditoinnit ostetaan tarpeen mukaan |
Joskus sisältyy, joskus lisämaksu |
Vertailun tekemiseksi listaa ensin, mitä sinun pitää suojata: laitteet, tilit ja data. Merkitse, mitkä tehtävät henkilöstösi pystyy hoitamaan, ja pyydä tarjouksia jäljelle jääville tehtäville. Laske sitten vuoden ohjelmistokustannukset, henkilöstön aika ja palveluntarjoajan maksut molemmille vaihtoehdoille.
Milloin pienyrityksen tulisi ulkoistaa kyberturvallisuus?
Palveluntarjoaja on järkevä valinta, kun ympäristösi tarvitsee enemmän osaamista tai tunteja kuin oletusarvoisesti tiimisi voi antaa. Monet yritykset, joilla ei ole omaa IT‑asiantuntijaa, valitsevat kuitenkin pitää tietoturvan in‑house.
Missä tilanteissa ulkopuolinen osaaminen on tarpeen?
Tarve ulkopuoliselle osaamiselle kasvaa, kun IT‑ympäristö on monimutkainen, toimialan säännökset asettavat tiettyjä vaatimuksia, tai kun vakava tapaus kuten kiristysohjelma (ransomware) tai tietomurto vaatii erikoisapua.
Esimerkiksi potilasrekistereitä käsittelevän lääkärikäytännön tai korttimaksuja vastaanottavan verkkokaupan on usein noudatettava tiettyjä kontrolli‑, lokitus‑ tai testausvaatimuksia. Hyökkäyksen aikana incident response ‑asiantuntija voi auttaa vahingon rajaamisessa, todisteiden säilyttämisessä ja tietojen paljastumisen selvittämisessä. Usein pienet tiimit eivät omaa näitä taitoja, joten ne eivät välttämättä pysty reagoimaan tehokkaasti hyökkäystilanteessa.
Miten valita in‑house ja ulkoistus välillä?
Vertaa, mitä tiimisi pystyy hoitamaan ja mitä liiketoimintasi tarvitsee: tarvittavat taidot ja tunnit, toimialan vaatimukset ja budjetti. Säilytä in‑house‑vastuut, jotka henkilöstösi kattaa, ja pyydä tarjouksia lopuille tehtäville.
Kysy itseltäsi:
- Onko henkilöstöltä joku, joka osaa konfiguroida tietoturvaohjelmiston, lukea hälytyksiä ja erottaa normaalin toiminnan poikkeavista tapahtumista?
- Onko kyseisellä henkilöllä muutama tunti viikossa varattuna turvallisuustöille, suojattuna muilta tehtäviltä?
- Pyöritätkö omia palvelimia, useita toimipaikkoja tai laajaa etätyövoimaa?
- Odottavatko asiakkaat, vakuuttajat tai viranomaiset tiettyjä kontrollitoimia tai säännöllisiä testauksia?
- Tuleeko toimittaja halvemmaksi kuin henkilöstön käyttämä aika, jos tekisit kaiken itse?
Jos tiimilläsi on osaaminen ja aika hoitaa arjen turvallisuus, in‑house voi riittää. Jos tarvitset apua vain tiettyihin tehtäviin, hybridimalli voi tuoda lisäosaamista ilman kokonaista palvelusopimusta. Jatkuva ulkoistus voi olla järkevämpää, kun vaatimukset säännöllisesti ylittävät tiimisi kyvyt tai saatavuuden.
Esimerkkejä pienyrityksistä
Kirjanpitotoimisto
Tämä neljän hengen toimisto käyttää kannettavia, pilvisähköpostia ja jaettua verkkolevyä ilman ylläpidettäviä palvelimia. Yksi partneri käyttää tunnin joka perjantai tarkistaakseen hallintapaneelin ja varmuuskopioiden onnistumisen. Tietoturvaohjelmiston ja kaksivaiheisen tunnistautumisen avulla toimiston ei välttämättä tarvitse ostaa ulkopuolista apua.
Arkkitehtitoimisto
15‑henkinen toimisto ylläpitää omaa tiedostopalvelinta, ja useat arkkitehdit työskentelevät kotoa käsin ja muodostavat etäyhteyden palvelimelle. Toimistonjohtaja hoitaa päivittäisiä tarkastuksia, mutta kukaan ei ole tarkistanut, yhdistetäänkö palvelimelle turvallisesti. Asiantuntija voisi tarkastaa asetukset kerran vuodessa ilman kuukausittaista sopimusta.
Verkkokauppa
Verkkokaupassa on 40 työntekijää, korttimaksut ja useita pilvipalveluita. Turvaohjelmisto tuottaa enemmän hälytyksiä päivässä kuin kahden hengen IT‑tiimi ehtii käsitellä, ja kaupan pitää olla saavutettavissa ympäri vuorokauden. Tässä tapauksessa hallinnoitu kyberturvallisuus pienyritykselle voi olla käytännöllisempi vaihtoehto, koska se lisää jatkuvan valvonnan ja häiriötilanteiden käsittelykyvyn.
Voivatko pienyritykset yhdistää in‑house‑ ja ulkoistetun kyberturvallisuuden?
Kyllä. Pienyritykset voivat käyttää hybridimallia, jossa henkilöstö hoitaa rutiinitehtävät, kuten päivitykset, tilien hallinnan ja varmuuskopioinnit, ja ulkopuoliset asiantuntijat hoitavat ne osa‑alueet, joihin tiimillä ei ole osaamista tai aikaa, kuten jatkuva valvonta tai häiriötilanteisiin vastaaminen.
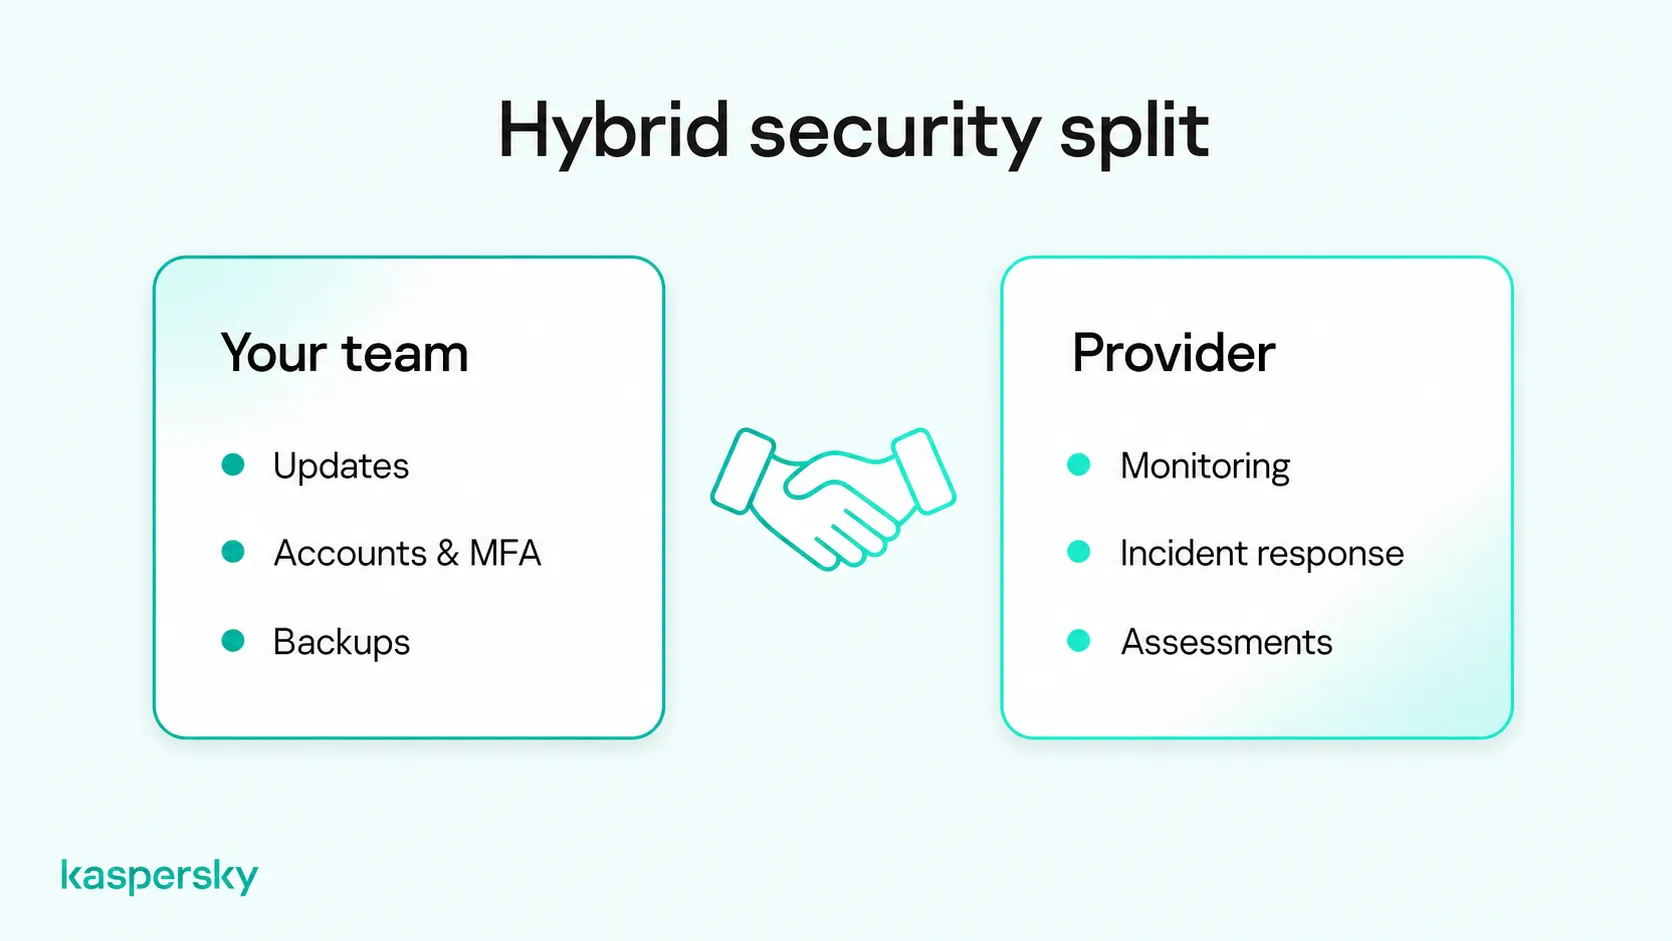
Sovi etukäteen, kuka tekee mitä ennen sopimuksen allekirjoittamista. Sopimuksessa pitäisi luetella, mitkä laitteet ja tilit kuuluvat palvelun piiriin ja mitkä jäävät henkilöstön vastuulle. Sen pitäisi myös kertoa, kuka ottaa yhteyttä kenelle, kun hälytys pitää eskaloida, sekä palveluntarjoajan sovitut vasteajat.
Jos maksat jo MSP:lle, käytä samaa työnjakoa sopimuksen tarkistukseen. Listaamasi palvelut ja merkinnät auttavat havaitsemaan aukkoja, kuten henkilöstön puhelimet tai uudet laitteet, joita toimittaja ei kata. Kysy myös, miten toimittaja raportoi ulkoistetusta tietoturvan hallinnasta, jotta näet kuukausittain, mitä se tekee.
Aiheeseen liittyvät artikkelit:
- Miten yksinkertaistaa IT‑turvallisuutta yrityksille, joilla ei ole IT‑tiimiä
- Laaja opas pienyrityksen kyberturvallisuuteen
- Sähköpostiturvallisuus pienyrityksille
- Mikä erottaa EDR ja virustorjunnan?
Suositellut tuotteet:
- Kaspersky Small Office Security
- Lataa Kaspersky Small Office Security – ilmainen kokeiluversio
- Lataa ilmainen 30 päivän kokeilu Premium‑paketistamme
FAQs
Voiko aluksi hoitaa tietoturvan in‑house ja siirtyä myöhemmin hallinnoituun palveluun?
Kyllä. Monet palveluntarjoajat ottavat asiakkaaksi yrityksiä, jotka hoidatavat aluksi oman turvallisuutensa itse. Ajantasainen luettelo laitteista, tileistä ja asetuksista nopeuttaa siirtoa, vaikka jotkut toimittajat saattavat haluta korvata olemassa olevat työkalut.
Mistä tiedät, että hallinnoitu tietoturvatoimittaja tekee työnsä kunnolla?
Vertaa sen raportteja sopimuksen palvelutasovaatimuksiin, kuten sovittuihin vasteaikoihin. Hyvät raportit näyttävät käsitellyt hälytykset, asennetut päivitykset ja tutkittavat tapaukset. Hitaat vasteet, epämääräiset yhteenvedot tai puuttuvat laitteet voivat viitata puutteisiin.
Mitkä kyberturvallisuusvastuut jäävät yritykselle ulkoistuksen jälkeen?
Yritys säilyttää vastuun asiakastietojen suojaamisesta, työntekijöiden käyttöoikeuksien hallinnasta, henkilöstön koulutuksesta ja soveltuvien vaatimusten noudattamisesta. Teknisten tehtävien ulkoistaminen ei poista näitä velvoitteita, vaikka toimittajalla saattaa olla omat lailliset ja sopimukselliset velvoitteensa.
Tarvitseeko pienyritys oman Security Operations Centerin?
Yleensä ei omaa. SOC on tiimi, joka valvoo ja reagoi turvallisuushälytyksiin ympäri vuorokauden. Harva pienyritys voi vakinaistaa sellaisen, joten ne, jotka tarvitsevat 24/7‑kattavuutta, ostavat sen usein MSSP:n kautta.