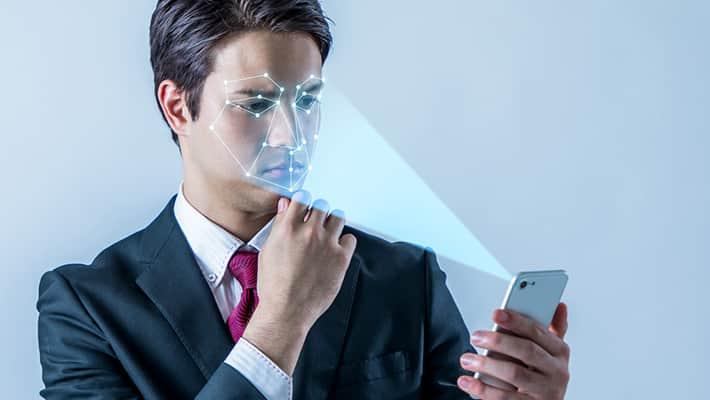
- Biometria hyödyntää fyysisiä tai käyttäytymiseen liittyviä ominaisuuksia, kuten sormenjälkiä, kasvonpiirteitä ja äänimallistoja, henkilöllisyyden todentamiseen. Ne ovat kaikkein tehokkaimpia yhdistettynä muihin tunnistautumismenetelmiin.
- Biometristä dataa voidaan varastaa tai väärinkäyttää tietojenkalastelulla, tietokantarikkomuksilla ja tekoälyn avulla toteutetuilla esiintymispetoksilla. Toisin kuin salasanoja, fyysisiä biometrisiä piirteitä ei voi yksinkertaisesti vaihtaa tietomurron jälkeen.
- Deepfake‑materiaalit ja injection‑hyökkäykset kasvattavat riskejä biometrisessä tunnistuksessa. iProovin mukaan injection‑hyökkäykset kasvoivat 741 % vuonna 2025, mikä korostaa vahvempien henkilöllisyyden varmistusmenetelmien tarvetta.
- Pääsyavaimet tarjoavat turvallisemman vaihtoehdon perinteisille salasanoille yhdistämällä salausperusteiset tunnisteet laitteeseen sidottuun todennukseen, joka usein avataan biometrisellä tunnistuksella tai PIN.
Biometriaan perustuva tunnistus nousee yhä useamman henkilökohtaisen ja yrityksen suojausratkaisun lisäkerrokseksi. Biologiset ja käyttäytymisestä johdetut tunnisteet voivat vaikuttaa vedenpitäviltä, mutta yksittäisenä todennustapana biometria herättää varauksia.
Nykyaikaisen kyberturvallisuuden tavoitteena on pienentää tämän voimakkaan ratkaisun riskejä: perinteiset salasanat ovat pitkään olleet heikoin lenkki. Biometria pyrkii ratkaisemaan tämän sitomalla henkilöllisyyden kehoomme ja käyttäytymismalleihimme.
Tässä artikkelissa käymme läpi, miten kyberturvallisuus hyödyntää biometriaa. Selkeyden vuoksi vastaamme myös tavallisimpiin biometriaan liittyviin kysymyksiin:
- Mitä biometria tarkoittaa?
- Mitä biometrinen data on?
- Mikä on biometrinen lukija?
- Mitkä ovat biometrisen turvallisuuden riskit?
- Miten biometriaa voidaan tehdä turvallisemmaksi?
Mitä biometria on?
Lyhyt määritelmä: biometria tarkoittaa biologisia mittauksia — eli fyysisiä ominaisuuksia — joita voidaan käyttää yksilön tunnistamiseen. Esimerkiksi sormenjälkien kartoitus, kasvojentunnistus ja verkkokalvon skannaukset ovat biometrisiä teknologioita, mutta nämä ovat vain tunnetuimpia esimerkkejä.
Tutkijat mainitsevat myös korvan muodon, tavan istua ja kävellä, yksilölliset kehon hajut, kämmenten suonet ja kasvon ilmeet muiden tunnistettavien ominaisuuksien joukossa. Nämä piirteet laajentavat biometria‑käsitettä.
Kolme biometrisen suojauksen tyyppiä
Vaikka biometriaa voidaan käyttää moniin tarkoituksiin, turvallisuuskontekstissa biometrinen tunnistus jakautuu yleisesti kolmeen ryhmään:
- Biologinen biometria
- Morfologinen biometria
- Käyttäytymisbiometria
Biologinen biometria käyttää geneettisellä ja molekyylitasolla olevia piirteitä. Näitä voivat olla esimerkiksi DNA tai veri, joita voidaan arvioida näytteiden avulla.
Morfologinen biometria koskee kehon rakennetta. Fyysisempiä piirteitä kuten silmä, sormenjälki tai kasvojen muoto voidaan kartoittaa turvallisuuslukijoita varten.
Käyttäytymisbiometria perustuu yksilöllisiin toimintamalleihin. Tapa kävellä, puhetapa tai vaikka näppäily‑rytmi voi viitata henkilöllisyyteen, jos käyttäytymismalleja seurataan.
Miten biometrinen turvallisuus toimii
Biometrinen tunnistus on yhä yleisempi osa arjen suojausta. Fyysiset piirteet ovat suhteellisen pysyviä ja yksilöllisiä — jopa kaksosilla on eroavaisuuksia. Jokaisen henkilön ainutlaatuinen biometrinen profiili voi korvata tai ainakin täydentää salasanoja tietokoneiden, puhelinten sekä suojattujen tilojen ja rakennusten käytössä.
Kun biometrinen data otetaan ja kartoitetaan, se tallennetaan myöhempää vertailua varten. Useimmiten nämä tiedot salataan ja säilytetään laitteessa tai etäpalvelimella.
Biometriset lukijat ovat laitteita, joilla kerätään biometrinen aineisto henkilöllisyyden varmistamiseksi. Skannaukset verrataan tallennettuihin malleihin, jotta pääsy hyväksytään tai evätään.
Toisin sanoen biometrinen suojaus tarkoittaa sitä, että kehosi toimii "avaimena" pääsyn avaamiseen.
Biometrialla on kaksi suurta etua:
- Käytön helppous: Biometria on aina mukanasi — sitä ei voi kadottaa tai unohtaa.
- Vaikea väärentää: Biometrisiä piirteitä on yleensä vaikeampi arvata tai kopioida kuin salasanoja. Silti biometrinen data voidaan varastaa ja tunnistusjärjestelmiä voidaan huijata.
Vaikka järjestelmät eivät ole täydellisiä, ne lupaavat paljon biometrisen tunnistuksen tulevaisuudelle.
Esimerkkejä biometrisestä suojauksesta
Tässä muutamia yleisiä esimerkkejä biometrisestä tunnistuksesta:
- Puheentunnistus
- Sormenjälkien skannaus
- Kasvojentunnistus
- Iris‑tunnistus
- Sykeantureita
Käytännössä biometrinen tunnistus on jo otettu tehokkaasti käyttöön monilla toimialoilla.
Biometristä todennusta käytetään pankki‑, terveys‑ ja liikennesektoreilla henkilöllisyyden varmistamiseen ja pääsyn rajoittamiseen arkaluonteisiin tietoihin. Tavallisia käyttötapauksia ovat sormenjälki‑ ja kasvojentunnistus tilien avaamisessa, henkilöllisyyden varmistus ja pääsy suljettuihin järjestelmiin.
Biometria on myös osa e‑passeja maailmanlaajuisesti. Yhdysvaltojen e‑passissa sirulle tallennetaan digitaalinen valokuva kasvoista, sormenjälkistä tai iiriksestä sekä teknologiaa, joka estää luvattomat lukijat skannaamasta sirua ja varastamasta tietoja.
Kun nämä järjestelmät levitetään käyttöön, niiden hyödyt ja haitat näkyvät reaaliajassa.
Ovatko biometriset lukijat turvallisia? — Parannukset ja huolenaiheet
Biometriset lukijat ovat yleinen ominaisuus nykypuhelimissa. Löydät biometrisen todennuksen puhelimen suojauksesta, jossa sormenjälki‑ ja kasvojentunnistus sallivat laitteiden avauksen, maksujen vahvistamisen ja suojattuihin sovelluksiin pääsyn. Monet laitteet hyödyntävät erillistä turrahitustarviketta biometric data protection toimenpiteitä biometric information suojaamiseksi ja luvattoman käytön estämiseksi.
Nykyiset kasvojentunnistusjärjestelmät voivat käyttää infrapunakameraa, syvyyden mittausta ja muita tekniikoita erottaakseen todellisen henkilön valokuvasta. Jotkut sormenjälkilukijat sisältävät lisäturvatoimia keinotekoisten sormenjälkien tunnistamiseksi. Näiden suojausten tehokkuus vaihtelee kuitenkin laitteesta ja todennusjärjestelmästä riippuen.
Aikaisemmat turvallisuustutkimukset osoittivat, että biometriset lukijat, mukaan lukien kasvojentunnistus, voidaan tietyissä olosuhteissa huijata. Pohjois‑Carolinan yliopiston tutkijat latasivat 20 vapaaehtoisen kuvia sosiaalisesta mediasta ja käyttivät niitä 3D‑kasvomallien rakentamiseen. Tutkijat onnistuivat murtamaan neljä viidestä testaamastaan järjestelmästä.
Sormenjälkien kloonausesimerkkejä on lukuisia. Black Hat ‑konferenssissa esiteltiin tapaus, jossa sormenjälki voitiin kloonata luotettavasti noin 40 minuutissa kymmenen dollarin materiaalilla ottamalla sormenjäljestä jäljennös muovista tai kynttilävahasta.
Saksan Chaos Computer Club huijasi iPhonen TouchID‑sormenjälkilukijaa kahdessa päivässä julkaisun jälkeen. Ryhmä kuvasi sormenjäljen lasipinnalta ja käytti sitä iPhone 5s:n avaamiseen.
Biometria — henkilöllisyys ja tietosuoja‑huolet
Biometrinen todennus on kätevä, mutta tietosuojajärjestöt pelkäävät sen heikentävän yksityisyyttä. Huoli on, että henkilökohtaisia tietoja voidaan kerätä helposti ja ilman suostumusta.
Kasvojentunnistus on arkipäivää monissa kiinalaisissa kaupungeissa, jossa sitä käytetään ostoksissa, ja Lontoo on tunnettu CCTV‑kameroistaan. Nyt New York, Chicago ja Moskova yhdistävät CCTV‑kameroitaan kasvojentunnistusrekistereihin auttaakseen poliisia torjumaan rikollisuutta. Carnegie Mellon ‑yliopisto kehittää kameraa, joka pystyy skannaamaan ihmisten iirikset jopa 10 metrin etäisyydeltä väkijoukossa.
Vuonna 2018 kasvojentunnistus otettiin käyttöön Dubain lentokentällä, jossa matkustajia kuvataan 80 kameralla tunnelissa virtuaalisen akvaarion läpi kulkiessa.
Kasvojentunnistuskamerat toimivat myös muissa lentokentissä ympäri maailmaa, esimerkiksi Helsingissä, Amsterdamissa, Minneapolis‑St. Paulissa ja Tampassa. Kaikki nämä tiedot täytyy tallentaa johonkin, mikä lisää pelkoja jatkuvasta valvonnasta ja henkilötietojen väärinkäytöstä.
Sääntelijät ovat alkaneet reagoida huoliin. Helmikuusta 2025 lähtien artikla 5 EU‑lain mukaan on kieltänyt reaaliaikaisen etäbiometrisen tunnistuksen julkisilla paikoilla lainvalvonnan käyttöön, poikkeuksin ja tiukoin valtuutusvaatimuksin. Erillisenä toimenpiteenä artikla 9 EU'n GDPR määrittelee biometrisen datan, jota käytetään henkilön yksilöimiseen, erityiseksi henkilötietojen kategoriaksi. Tämän käsittely on yleisesti kiellettyä, ellei sovellettava laillinen poikkeus, kuten nimenomainen suostumus, ole olemassa.
Biometristen tietojen turvallisuusongelmat
Välittömämpi ongelma on se, että henkilötietokannat ovat hakkereiden kohteita. Esimerkiksi, kun Yhdysvaltain virkahenkilöiden toimisto (U.S. Office of Personnel Management) hakkeroitiin vuonna 2015, rikolliset varastivat 5,6 miljoonan valtion työntekijän sormenjäljet, mikä altisti heidät identiteettivarkauksille.
Kyberrikolliset kohdistavat biometrisiin tietoihin entistä enemmän hyökkäyksiä myös tietojenkalastelun avulla. Kasperskyn vuoden 2025 tietojenkalastelututkimuksen mukaan huijaussivustot voivat pyytää kameran käyttöoikeutta henkilöllisyyden varmistuksen nimissä saadakseen kasvo‑ tai muuta arkaluonteista aineistoa. Hyökkääjät voivat myös käyttää tekoälyn avulla luotuja deepfake‑videoita ja äänien kloonausta esiintyäkseen uhreina ja yrittää ohittaa tunnistusjärjestelmiä. Toisin kuin salasanat, kompromettoitavia biometrisiä piirteitä ei voi muuttaa.
Biometristen tietojen tallentaminen laitteeseen — kuten iPhonen TouchID tai Face ID — pidetään turvallisempana kuin tallentaminen palveluntarjoajalle, vaikka tiedot olisivat salattuja.
Tuo riski muistuttaa salasana‑tietokantojen vaaroja, joissa hakkerit voivat murtaa järjestelmän ja varastaa heikosti suojattuja tietoja. Seuraukset ovat kuitenkin erilaiset: salasanan voi vaihtaa, biometrinen data pysyy samana loppuelämän ajan.
Biometristen huijausten tekniikat ovat kehittyneet valokuvien ja sormenjäljen muottien yli. Injection‑hyökkäyksessä rikolliset yrittävät ohittaa laitteen kameran syöttämällä muokattua tai tekoälyn luomaa videota suoraan henkilöllisyyden varmistusjärjestelmään. iProovin 2026 Threat Intelligence Report mukaan nämä hyökkäykset lisääntyivät 741 % vuonna 2025, ja samalla iOS‑laitteita kohdennetut hyökkäykset kasvoivat 1 151 % vuoden jälkimmäisellä puoliskolla. Financial Action Task Force varoittaa myös, että tekoälyn luomat deepfake‑materiaalit voivat heikentää henkilöllisyyden varmistusta ja petosten havaitsemista, mikä korostaa tarvetta vahvemmille suojaustoimille.
Tapoja suojata biometrinen henkilöllisyys
Tietosuoja‑ ja turvallisuusriskeistä huolimatta biometrisia järjestelmiä on suojattava lisätoimin.
Luvaton pääsy vaikeutuu, kun järjestelmät vaativat useampia tunnistuskeinoja, kuten elävyyden tunnistusta (esim. silmien räpäytys) ja salattuihin tallennustiloihin sijoitettujen koodattujen näytteiden vertailua.
Joissakin järjestelmissä biometriseen dataan lisätään myös iän, sukupuolen ja pituuden kaltaisia lisäominaisuuksia häirintään pyrkivien hakkereiden torjumiseksi.
Intian Aadhaar‑järjestelmä on hyvä esimerkki monivaiheisesta toteutuksesta. Vuonna 2009 aloitetussa ohjelmassa käytetään iiriksen skannauksia, kaikkien kymmenen sormen sormenjälkiä ja kasvojentunnistusta moniasteiseen tunnistukseen.
Tämä biometrinen tieto linkittyy yksilölliseen 12‑numeroiseen Aadhaar‑tunnukseen. Unique Identification Authority of India kertoo, että yli 1,4 miljardia Aadhaar‑tunnusta on myönnetty. Aadhaaria käytetään laajasti henkilöllisyyden varmistukseen ja julkisiin palveluihin, mutta sen käyttöä säätelevät tietyt lailliset vaatimukset ja poikkeukset.
Biometria voi toimia yhtenä tunnistusfaktorina monivaiheisessa tunnistautumisessa. Tämä yhdistää kaksi tai useampia erilaista tunnistusfaktoria, kuten:
- Jokin, mikä olet (biometria)
- Jokin, mikä sinulla on (esim. laitteellinen turva‑avain) tai jokin, mitä tiedät (esim. salasana)
Kaksivaiheinen tunnistus muodostaa voimakkaan yhdistelmän, erityisesti kun IoT‑laitteet yleistyvät. Kerrospohjainen suojaus tekee suojatuista internet‑laitteista vähemmän alttiita tietomurroille. Valitettavasti monivaiheinen tunnistautuminen on yhä alikäytössä: Kasperskyn vuoden 2026 kyselyn mukaan vain 46 % Windows‑käyttäjistä ja 51 % macOS‑käyttäjistä kertoi ottaneensa kaksivaiheisen tai monivaiheisen todennuksen käyttöön. Biometrian yhdistäminen muuhun tunnistukseen voi vähentää luvattoman pääsyn riskiä.
Biometria voi myös helpottaa salasanattomuutta pääsyavainten avulla. Nämä tunnisteet käyttävät julkisen avaimen salausta ja sallivat käyttäjän kirjautua avaamalla yksityisen avaimen sormenjäljellä, kasvojentunnistuksella tai laitteeseen sidotulla PIN. FIDO‑liiton State of Passkeys 2026 ‑raportin mukaan noin 5 miljardia pääsyavainta on käytössä maailmanlaajuisesti, ja 75 % vastaajista oli ottanut pääsyavaimen käyttöön ainakin yhdellä tilillään.
Lisäksi salasanojen hallintaohjelman käyttö — monet hallintaohjelmat tuottavat ja avaavat nykyään myös pääsyavaimia sekä perinteisiä salasanoja — voi tarjota lisäsuojan perinteisille tunnuksille.
Riippumattomasti testattu ja palkittu alan johtavissa laboratorioissa.
Yhteenveto — biometria
Yhteenvetona: biometria on yhä tavallisempi tapa todentaa henkilöllisyys kyberturvallisuusjärjestelmissä.
Fyysisten tai käyttäytymiseen perustuvien tunnisteiden yhdistäminen muihin todennustapoihin tarjoaa yhden vahvimmista tunnetuista suojausratkaisuista. Tällä hetkellä se on vähintään parempi kuin merkkiperusteinen salasana yksinään.
Biometristä teknologiaa kehitetään edelleen, ja se tarjoaa lupaavia ratkaisuja turvallisuuteen. Riskien olemassaolosta huolimatta järjestelmät ovat käteviä ja vaikeita kopioida, ja kehitys jatkuu pitkään tulevaisuudessa.
Aiheeseen liittyvät artikkelit:
- Mitä kasvojentunnistus on ja miten sitä käytetään turvallisuudessa?
- Mitä salasanaton kirjautuminen on ja miten se parantaa turvallisuutta?
- Mitä internet‑turvallisuus on ja miten se suojaa sinua verkossa?
- Lisätietoja monivaiheisesta tunnistautumisesta
Suositellut tuotteet:
FAQs
Voidaanko biometrinen data varastaa kuten salasana?
Kyllä. Biometrinen data voidaan varastaa tietokantarikkomusten, tietojenkalastelun tai vaarantuneiden järjestelmien kautta. Toisin kuin salasanat, sormenjälkiä ja kasvonpiirteitä ei voi vaihtaa tietomurron jälkeen, joten turvallinen tallennus ja lisätunnistusmenetelmät ovat erityisen tärkeitä.
Onko turvallista käyttää sormenjälki‑ tai kasvopalautusta puhelimessani?
Kyllä. Sormenjälki‑ ja kasvojentunnistus ovat yleensä turvallisia, kun biometrinen data on suojatusti tallennettu laitteeseen. Mikään tunnistusmenetelmä ei kuitenkaan ole täydellinen. Käytä vahvaa laitesalasanaa tai laitteeseen sidottua PIN ja pidä ohjelmistosi ajan tasalla.
Mikä on ero biometrisen lukijan ja pääsyavaimen välillä?
Biometrinen lukija kerää fyysisiä piirteitä, kuten sormenjälkiä tai kasvonmuotoja, henkilöllisyyden varmistamiseksi. Pääsyavain on salausperusteinen kirjautumistunniste, joka korvaa perinteiset salasanat ja jonka voi avata biometrisellä tunnistuksella tai laitteeseen sidotulla PIN.
Voiko joku avata laitteeni tai tilini valokuvalla kasvoistani?
Jotkin yksinkertaiset kasvojentunnistusjärjestelmät voidaan huijata valokuvalla. Nykyjärjestelmät käyttävät kuitenkin syvyyden mittausta ja elävyyden tunnistusta riskin vähentämiseksi. Edistyneet huijaustekniikat ja tekoälyn luomat deepfake‑materiaalit ovat kuitenkin edelleen potentiaalinen uhka.